TGViewer
Channel ✦ Verified Channel
МОШЕЛОВКА.РФ

МОШЕЛОВКА.РФ

@moshelovka

🔹 Предупреждаем о новых схемах обмана населения
🔹 Рассказываем, как действовать, если вас хотят обмануть

🤖 @moshelovka_bot

Официальный бот платформы «Мошеловка» - инструмент защиты от мошенников в режиме реального времени.
Subscribers
4.39K
Photos
1.3K
Videos
57
Links
1.2K
Recent Posts 20 shown
Post #2224 231
Ⓜ️ МВД показал фрагмент аудиозаписи атаки с обратным звонком от имени «Госуслуг»

〰️ Злоумышленники рассылают сообщения с поддельным номером телефона, маскируя его под контакт службы поддержки портала. В аудиофрагменте мошенница под видом сотрудницы «Госуслуг» убеждает жертву, что замечена подозрительная активность учетной записи, и просит перезвонить на указанный номер, чтобы «зарегистрировать факт мошенничества».

☑️ Напоминаем: портал Госуслуг не рассылает уведомления о взломе ни в СМС, ни по почте, ни через мессенджеры.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 👍 5
  • 👀 1
Post #2223 291
Ⓜ️ Киберпреступники распространяют вредоносные программы под видом типовых бланков и шаблонов документов

📢 Злоумышленники научились атаковать специалистов российских компаний через фальшивые сайты со справочными бланками, договорами и формами отчетности. Бухгалтеры, юристы, кадровики и специалисты по закупкам ежедневно ищут актуальные образцы под жесткие дедлайны, кликают по верхним строчкам в поисковиках и непреднамеренно открывают хакерам доступ к корпоративным системам.

Как устроена схема внедрения вредоносного софта:
🪝 Продвижение фальшивых порталов. Аферисты создают страницы, имитирующие справочно-правовые системы или государственные реестры, и выводят их в топ поисковой выдачи с помощью платной рекламы и оптимизации.
🕶 Подмена расширений и маскировка. Под видом безобидного бланка скачивается исполняемый файл или документ с двойным расширением, активирующий установку трояна.
🦠 Активация вредоносных скриптов. Если загружается стандартный файл офисного пакета, программа настойчиво предлагает включить макросы якобы для корректного отображения шрифтов по новым стандартам.
Перехват контроля над инфраструктурой. Закрепившись в операционной системе, вредоносная программа собирает пароли, перехватывает ключи от клиент-банка и открывает точку входа во всю внутреннюю сеть организации.

Как обезопасить рабочее устройство:
✔️ Контролируйте формат скачиваемого объекта. Документ обязан иметь расширение текстового или табличного формата, но никогда не запускаться в виде исполняемых файлов приложений.
✔️ Запретите выполнение непроверенных макросов. При появлении желтой предупреждающей плашки с просьбой включить активное содержимое не нажимайте кнопку согласия.
✔️ Проверяйте поисковую выдачу перед кликом. Обращайте внимание на наличие плашки рекламы у верхних строчек и сверяйте доменное имя ресурса с официальным адресом разработчика правовых баз.
✔️ Опирайтесь на закрытые корпоративные хранилища. Загружайте типовые бланки исключительно из лицензионных справочников, локальных баз предприятия или через верифицированные государственные порталы.

Комментарий эксперта платформы «Мошеловка» Народного фронта Галактиона Кучава:
«Расчет киберпреступников строится на естественной спешке офисных специалистов, когда в разгар налогового периода или закрытия сделки требуется срочно найти редкий нормативный бланк. Настороженность сотрудника в подобный момент притупляется, и критический взгляд на источник информации отключается. Хакеры активно отслеживают вступление в силу поправок к законам, появление свежих форм отчетности и целенаправленно настраивают приманки под актуальные поисковые запросы. Особая угроза кроется в комбинированных методах заражения, когда вредоносный код прячется не только во вложенных архивах, но и внутри макросов обычных офисных документов. Простой клик по кнопке разрешения сценариев моментально запускает загрузчик, обходящий стандартные сигнатурные фильтры. В результате под угрозой оказываются конфиденциальные базы, персональные сведения клиентов и доступ к расчетным счетам предприятия. Любой файл из открытого интернета должен восприниматься как потенциальная угроза до момента его проверки средствами защиты. Соблюдение цифровой гигиены на рабочем месте спасает от колоссальных финансовых потерь и судебных разбирательств из-за утечек баз данных».


▶️ Перешли этот пост коллегам и знакомым специалистам, которые регулярно ищут типовые бланки и шаблоны в интернете. Подписывайся! С нами ты вовремя узнаешь о скрытых цифровых ловушках и защитишь свои рабочие устройства от взлома.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 2
  • 👍 2
Post #2222 355
Ⓜ️ Мошенники звонят перед отопительным сезоном и под видом соседей заманивают в фальшивый чат жильцов

📢 Аферисты звонят с подменного номера, представляются соседом по дому или владельцем зарегистрированного объекта недвижимости и сообщают о пробной промывке труб перед запуском отопления. Для участия предлагают зарегистрироваться в чате жильцов - ссылка ведет на фишинговый ресурс, после чего аккаунт в мессенджере похищают и используют для рассылки просьб о деньгах от имени жертвы.

Как работает схема с фальшивым чатом жильцов
☎️ Звонящий с подменного номера представляется соседом по месту регистрации и сообщает о предварительном запуске отопления, для которого специальные службы проведут пробную промывку труб.
☑️ Собеседнику предлагают зарегистрироваться и подать заявку в чат жильцов дома, обещая, что запуск отопления пройдет без аварий и максимально комфортно.
‼️ После согласия в мессенджер приходит ссылка на вход в чат. Переход по ссылке или ввод кода приводит к краже аккаунта.
👥 С захваченного профиля аферисты рассылают всем контактам просьбы о переводе денег, а затем звонят от имени Росфинмониторинга, ЦБ, Роскомнадзора или ФСБ с информацией о выписанной доверенности и переводе на счет запрещенной организации.

Как защититься от мошенников в преддверии отопительного сезона
✔️ Уточняйте информацию о плановых ремонтных работах и тестовом запуске отопления только через товарищество собственников недвижимости или управляющую компанию по официальным номерам телефонов.
✔️ Категорически не вступайте в чаты, предложенные незнакомцами по телефону, не проходите опросы и голосования, не переходите по присланным ссылкам.
✔️ Никогда не вводите коды из СМС по просьбе звонящего, даже если он представляется соседом или сотрудником коммунальной службы. Эти коды дают доступ к вашему аккаунту.
✔️ Если ваш аккаунт в мессенджере был украден, немедленно предупредите все контакты о взломе и восстановите доступ через официальную процедуру поддержки сервиса.

Ⓜ️ Перешли этот пост собственникам квартир и активным участникам домовых чатов, а также пожилым родственникам, которые могут довериться звонку от имени соседа. Подписывайся! Узнаешь о новых схемах обмана в ЖКХ и защитишь свои аккаунты и сбережения.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 👍 4
Post #2221 364
Ⓜ️ МВД предупредило о схеме обмана родителей подростков через сообщения о подозрительных операциях по «карте ребенка»

📢 Аферисты рассылают родителям подростков сообщения о якобы подозрительных операциях по банковским картам их детей. Для «подтверждения личности» или «проверки» злоумышленники отправляют ссылку на фишинговый сайт, имитирующий настоящий онлайн-сервис. Там жертву просят предоставить копию паспорта, логин и пароль от банковского приложения, а также другие персональные и финансовые данные.

Как работает схема с «картой ребенка»
📧 Родителю приходит сообщение о подозрительной операции по карте его ребенка. Текст составлен тревожно и требует срочно подтвердить личность или пройти проверку.
‼️ В сообщении указана ссылка на поддельный сайт, который визуально повторяет настоящий онлайн-сервис банка или государственной организации.
🔐 На фишинговом ресурсе жертву просят ввести копию паспорта, логин и пароль от банковского приложения, а также другие персональные и финансовые данные.
💵 Получив доступ к этим сведениям, аферисты проникают к банковским счетам, похищают деньги или оформляют кредит на имя жертвы.

Как защитить себя и своих детей от таких сообщений
✔️ Не переходите по ссылкам из неожиданных сообщений о банковских операциях. Если речь идет о карте ребенка, самостоятельно свяжитесь с банком через официальное приложение или по номеру телефона с сайта.
✔️ Никогда не вводите личные данные на сторонних сайтах, даже если страница выглядит как официальный сервис. Проверяйте адрес ресурса вручную.
✔️ Не передавайте посторонним логины, пароли и коды из СМС. Сотрудники банков и государственных органов никогда не запрашивают эти сведения.
✔️ Объясните подросткам, что любую информацию о «подозрительных операциях» нужно сначала показать взрослым, а не действовать самостоятельно по ссылкам из сообщений.

Комментарий эксперта платформы «Мошеловка» Народного фронта Александры Пожарской:
«Эта схема бьет в самое уязвимое место - родительский страх за ребенка. Мошенники понимают, что когда речь идет о безопасности сына или дочери, критическое мышление отключается, и гражданин готов действовать мгновенно, лишь бы защитить близкого. Тревожный текст, срочность, угроза финансовых потерь для ребенка - все это вызывает панику, в которой жертва переходит по ссылке, не задумываясь. Отдельная опасность в том, что подростки сами могут стать первым звеном схемы. Аферисты звонят или пишут им напрямую, представляясь сотрудниками банка, и убеждают не рассказывать родителям, потому что «это конфиденциальная информация» или «вы же не хотите, чтобы мама с папой расстроились». В результате подросток либо сам сливает данные, либо становится невольным посредником. Поэтому разговор с детьми о цифровой безопасности должен быть регулярным, а не разовым. Объясните ребенку простое правило, что любой незнакомец, который просит данные карты, пароли или коды, - мошенник, кем бы он ни представлялся. И самое главное. Если поступило тревожное сообщение о карте ребенка, не действуйте по инструкции из письма. Откройте официальное приложение банка сами или позвоните на горячую линию. Настоящий банк никогда не отправляет ссылки на сторонние ресурсы и не просит вводить паспортные данные через сомнительные формы. Фишинговые сайты живут недолго, их блокируют в течение нескольких часов. Поэтому аферисты торопят жертву. Ваша пауза и проверка через независимый канал - лучший ответ на любое давление».


▶️ Перешли этот пост родителям подростков, а также знакомым, чьи дети пользуются банковскими картами и онлайн-сервисами. Подписывайся! Узнаешь о новых схемах обмана и сможешь защитить свои данные и сбережения детей.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 👍 3
Post #2220 422
Ⓜ️ Выявлена схема с чужими банковскими реквизитами в объявлениях о продаже

📢 Мошенники размещают объявления о продаже и указывают покупателям банковские реквизиты посторонних людей. Затем аферисты связываются с владельцем счета и просят вернуть деньги. В результате покупатель теряет средства и не получает товар, а владелец реквизитов, ничего не подозревая, переводит полученную сумму преступникам.

Как работает схема с чужими банковскими реквизитами
🗯 Аферисты публикуют объявление о продаже товара или услуги по привлекательной цене и ведут переписку с покупателем, создавая видимость обычной сделки.
👤 Вместо своих данных мошенники указывают реквизиты случайного гражданина: номер карты или телефона, привязанного к счету. Покупатель переводит деньги, считая, что оплачивает покупку продавцу.
💳 Параллельно аферисты связываются с владельцем указанного счета и сообщают, что перевод был сделан ошибочно, требуя вернуть средства на другой номер или карту.
⛔️ Владелец реквизитов, не подозревая об обмане, переводит деньги мошенникам. Покупатель остается без товара и без средств, а человек, чьи данные использовали, становится невольным участником схемы.

Как защититься при покупках по объявлениям и переводах
✔️ Проверяйте продавца перед оплатой: изучите историю аккаунта, отзывы, дату регистрации. Свежий профиль без сделок и отзывов - серьезный повод отказаться от покупки.
✔️ Никогда не переводите деньги на реквизиты, которые не совпадают с данными продавца, указанными в объявлении. Если продавец просит отправить средства на карту или номер третьего лица - это явный признак мошенничества.
✔️ Используйте сервисы безопасных сделок с защитой платежа. При таком способе деньги замораживаются до подтверждения получения товара, и мошенник не сможет ими воспользоваться.
✔️ Если вам поступил перевод от неизвестного лица с просьбой вернуть деньги, не переводите средства самостоятельно. Обратитесь в банк и сообщите о ситуации: только кредитная организация может законно оформить возврат.

▶️ Перешли этот пост знакомым, которые часто покупают товары по объявлениям в интернете, а также родственникам, пользующимся онлайн-площадками.
Подписывайся! С нами ты будешь знать, как распознать мошеннические схемы с реквизитами и не стать невольным участником обмана.


📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 👍 6
Post #2219 364
Ⓜ️ Новый законопроект запретит банкам повышать лимит по кредитной карте при действующем самозапрете

☑️В Госдуме предложили закрыть лазейку, которой пользуются мошенники. Получив доступ к аккаунту гражданина, они меняют номер телефона в личном кабинете и сразу запрашивают увеличение лимита по ранее выданной кредитной карте. Если законопроект примут, банк не сможет повысить лимит при действующем самозапрете, а долг сверх прежнего лимита нельзя будет взыскать с заемщика.

В чем суть нововведения
↪️ Сейчас самозапрет защищает только от заключения новых кредитных договоров, но не ограничивает использование средств по ранее выданным кредитным картам и не мешает банку повысить их лимит.
↪️ Мошенники пользуются этим: через украденный аккаунт в мобильном приложении меняют номер телефона клиента, запрашивают увеличение лимита и выводят средства. В пояснительной записке приведен пример, когда лимит вырос с 30 тыс. до 170 тыс. рублей, после чего 165 тыс. были переведены, а значительная часть выведена за пределы России.
↪️ Законопроект меняет подход. Если на момент проверки действует самозапрет, распространяющийся на увеличение лимита, банк будет не вправе его повышать.
↪️ Если запрет нарушен, кредитор и последующие приобретатели права требования не смогут взыскать долг в части задолженности сверх прежнего лимита, а также проценты, неустойки и иные платежи по этой сумме. Обязательства в пределах ранее установленного лимита сохраняются.

Комментарий координатора платформы «Мошеловка» Народного фронта Евгении Лазаревой:
«Инициатива закрывает действительно серьезную брешь, но важно понимать, что самозапрет за последние месяцы сам стал инструментом манипуляции. По данным платформы, каждый шестой гражданин уже сталкивался с попытками обмана, когда злоумышленники звонят от имени Госуслуг, бюро кредитных историй или банка и убеждают, что запрет установлен «неправильно» и его нужно срочно «исправить» по ссылке. Гражданин, который добросовестно защитил себя самозапретом, вдруг слышит, что его защита работает некорректно, и в панике следует инструкции - вводит код из СМС или переходит на фишинговый сайт. Это классический пример того, как полезный механизм превращается в новую точку уязвимости. Что касается самого законопроекта, логика здесь железная, поскольку увеличение лимита по действующей карте - это по сути выдача нового кредита, просто оформленная в рамках старого договора. Если гражданин запретил себе брать кредиты, странно, что банк может увеличить ему доступную сумму без дополнительного подтверждения. При этом отдельный вопрос вызывает поведение службы кибербезопасности банка в описанном примере. Смена номера телефона, вход с нового устройства и мгновенный запрос на повышение лимита с последующим выводом средств - это набор признаков, который должен автоматически включать антифрод-процедуры. Здесь важно не только менять закон, но и следить за тем, чтобы банки реально применяли свои системы мониторинга, а не одобряли подозрительные операции. И еще один момент. Самозапрет не распространяется на ипотеку, автокредиты и образовательные кредиты, а мошенники уже освоили схемы с оформлением займов на родственников, у которых запрета нет. Поэтому рассчитывать только на самозапрет не стоит - нужна комплексная цифровая гигиена и внимательное отношение к любым изменениям в своих банковских профилях».


▶️ Перешли этот пост тем, кто установил самозапрет на кредиты или пользуется кредитными картами, а также знакомым, которые следят за изменениями в банковском законодательстве. Подписывайся! Будешь знать о лазейках, которыми пользуются мошенники, и защитишь свои счета и кредитные лимиты.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 2
  • 👍 1
  • 🤨 1
Post #2218 449
Ⓜ️ Мошенники звонят вернувшимся из-за границы гражданам и запугивают проверкой за контакты с нежелательными организациями

📢 Аферисты представляются сотрудниками полиции, ФСБ и других ведомств и заявляют, что во время зарубежной поездки гражданин якобы общался с организацией, деятельность которой запрещена в России. Далее следует угроза уголовной ответственности, блокировки счетов и запрета на выезд.

Как устроена схема давления на вернувшихся из поездок
🔍 Аферисты отслеживают или вычисляют граждан, недавно побывавших за рубежом, после чего звонят им с номера, который может отображаться как служебный номер ведомства.
👨‍💼 Звонящий представляется сотрудником полиции, ФСБ, следственного комитета или надзорного органа и сообщает о якобы начавшейся проверке по факту контактов с запрещённой или нежелательной организацией.
👺 Для усиления паники жертве угрожают уголовной ответственностью, блокировкой всех банковских счетов и запретом на выезд из страны, создавая ощущение безвыходности.
💵 Когда гражданин находится в состоянии стресса, ему предлагают «решить вопрос»: перевести деньги на так называемый безопасный счет, передать средства курьеру или выполнить конкретное задание.

Как защититься от звонков с угрозами от имени силовых ведомств
✔️ Прервите разговор сразу, как только собеседник начинает угрожать уголовной ответственностью или требует немедленных действий. Настоящие сотрудники не решают вопросы по телефону и не требуют переводов.
✔️ Самостоятельно позвоните в дежурную часть того ведомства, от имени которого действует звонящий, по номеру с официального сайта и уточните, есть ли к вам вопросы.
✔️ Никогда не переводите деньги на «безопасные счета» и не передавайте их третьим лицам. Такой процедуры в российском законодательстве не существует.
✔️ Сообщите о звонке в банк и в полицию, сохранив номер звонившего, время разговора и все полученные сообщения. Это поможет остановить аферистов и защитить других граждан.

▶️ Перешли этот пост знакомым, которые недавно вернулись из зарубежных поездок, а также родственникам, планирующим отпуск за границей. Подписывайся! Узнаешь о схемах давления и сможешь вовремя распознать мошенников, прикрывающихся силовыми ведомствами.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 3
  • 👍 1
  • 🤝 1
Post #2217 549
Ⓜ️ Более пятой части всех мошеннических звонков за неделю фиксируется во вторник

☎️ Статистика входящих вызовов и сообщений от злоумышленников указывает на выраженную недельную цикличность в работе преступных колл-центров. Основной объем массового спам-трафика приходится на первые рабочие дни, достигая максимальных значений в начале недели.

Ключевые факты о графике работы телефонных аферистов:
📈 Пик массового обзвона. На вторник приходится более 20% от совокупного недельного объема атак, после чего высокая активность сохраняется в среду и четверг.
📉 Спад к выходным. К субботе и воскресенью интенсивность шаблонных массовых звонков и веерных рассылок в мессенджерах заметно снижается.
⌛️ Круглосуточный режим для крупных целей. В рамках адресных целевых атак, нацеленных на хищение миллионов рублей или многоэтапную психологическую обработку, злоумышленники игнорируют рабочий график и удерживают непрерывный контакт всю неделю без выходных.

▶️ Перешли этот пост знакомым и близким, чтобы напомнить о пиковых днях активности телефонных аферистов. Подписывайся! С нами ты будешь четко знать все особенности работы киберпреступников и надежно защитишь свои финансы от неожиданных атак.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 🤔 2
  • ❤ 1
Post #2216 607
Ⓜ️ Виртуальная карта защищает основные банковские счета от компрометации при интернет-покупках

☑️ Ведомство опубликовало практические рекомендации по защите безналичных средств при оплате товаров и услуг в сети. Главным инструментом финансовой безопасности назван выпуск виртуальной платежной карты, позволяющей полностью изолировать основной банковский счет от онлайн-площадок.

Почему виртуальный платежный инструмент надежнее обычного пластика:
↪️ Изоляция основных накоплений. При компрометации данных на поддельной или фишинговой странице остаток на основном счете остается в безопасности - списанию подлежит только баланс виртуального кошелька.
↪️ Пополнение под расчет. Средства на цифровую карту вносятся непосредственно перед оплатой в размере точной суммы планируемого чека.
↪️ Управление лимитами. В мобильном приложении банка на отдельный платежный инструмент можно выставить нулевой лимит на снятие наличных, суточные ограничения на интернет-транзакции или моментально заблокировать его после единичной операции.
↪️ Быстрый перевыпуск. Оформление нового виртуального реквизита занимает пару минут внутри онлайн-банкинга без визита в отделение и ожидания доставки физического пластика.

Правила безопасных расчетов в интернет-магазинах:
✔️ Проверяйте адресную строку перед оплатой - доменные имена не должны содержать лишних символов, замененных букв и нетипичных расширений.
✔️ Никогда не вводите ПИН-код на веб-страницах. Легальные платежные шлюзы запрашивают только номер карты, срок действия, имя держателя и CVC/CVV-код.
✔️ Откажитесь от проведения финансовых операций через общественные незащищенные сети Wi-Fi или используйте режим шифрованного подключения.
✔️ Подключите моментальные СМС- или пуш-уведомления об операциях и сохраняйте электронные чеки до фактического получения заказа.

▶️ Перешли этот пост знакомым и близким, которые часто заказывают товары через интернет. Подписывайся! С нами ты будешь четко знать актуальные правила кибергигиены и надежно защитишь свои банковские счета от несанкционированных списаний.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 👍 4
  • 🤡 1
Post #2215 487
Ⓜ️ В России заблокировали более 41 тысячи онлайн-витрин с опасной продукцией под видом БАДов

🚨 Надзорные органы усилили зачистку цифрового пространства от площадок, реализующих биологически активные добавки без обязательной государственной регистрации. За последний месяц под блокировку попали около 10 тысяч веб-страниц, а общее число закрытых ресурсов превысило 41,1 тыс.

Какие риски несет покупка добавок на сомнительных интернет-ресурсах:
⛔️ Отсутствие обязательной госрегистрации. Продукция не проходит токсикологический и фармакологический контроль, что создает прямую угрозу здоровью из-за неконтролируемого состава и скрытых компонентов.
💊 Подделка под лечебные препараты. Продавцы позиционируют обычные травяные сборы и витаминные комплексы как лекарственные средства от серьезных заболеваний, вводя покупателей в заблуждение.
📄 Фальсификация документации. Нелегальные онлайн-витрины публикуют фиктивные сертификаты соответствия или используют номера документов от совершенно других партий товаров.
💳 Утечка платежных данных. Покупка препаратов на несертифицированных сайтах-однодневках часто ведет к компрометации реквизитов банковских карт и оформлению скрытых регулярных подписок.

Как проверять биологически активные добавки перед оформлением заказа:
✔️ Приобретайте продукцию исключительно в аптечных сетях или у официальных поставщиков с подтвержденной репутацией.
✔️ Проверяйте свидетельство о государственной регистрации (СГР) в открытом Едином реестре Роспотребнадзора до оплаты товара.
✔️ Обращайте внимание на маркировку - легальная продукция подлежит обязательной идентификации через национальную систему цифрового следа.
✔️ При возникновении сомнений в подлинности направляйте обращение в территориальные органы надзора или на горячую линию Единого консультационного центра.

Комментарий эксперта платформы «Мошеловка» Народного фронта Александры Пожарской:
«Массовая блокировка десятков тысяч нелегальных витрин подчеркивает масштаб серого рынка биологически активных добавок в сети. Злоумышленники активно используют интернет-рекламу и агрессивный маркетинг, обещая мгновенное избавление от недугов или чудодейственное укрепление иммунитета. Под видом БАДов потребителям нередко продают опасные составы, содержащие незадекларированные сильнодействующие или рецептурные вещества. Приобретая продукцию на сомнительных сайтах без проверки свидетельства о государственной регистрации, покупатель не только рискует здоровьем, но и лишается базовой правовой защиты, предусмотренной законодательством. Единственный надежный способ обезопасить себя - игнорировать агрессивную рекламу псевдолекарств и верифицировать каждый номер свидетельства через официальные реестры надзорных ведомств».


▶️ Перешли этот пост знакомым и близким, которые заказывают витамины и добавки через интернет. Подписывайся! С нами ты будешь четко знать все правовые нормы потребительской безопасности и надежно защитишь свое здоровье и финансы от контрафакта.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 👍 2
Post #2214 483
Ⓜ️ Правительство утвердило концепцию внедрения единых правил безопасности в цифровом пространстве

✅ В России утвержден масштабный государственный документ, направленный на повышение уровня цифровой грамотности и формирование устойчивых навыков безопасного использования электронных сервисов. В рамках инициативы будут разработаны комплексные стандарты поведения в сети для защиты пользователей и сотрудников предприятий.

Ключевые направления новой государственной концепции:
➡️ Единый свод правил цифровой безопасности. Планируется разработка и внедрение универсальных рекомендаций по защите персональных данных, аккаунтов и платежных инструментов с учетом рисков для наиболее уязвимых категорий пользователей.
➡️ Обучение на рабочих местах. Для организаций всех форм собственности подготовят методические материалы по интеграции программ цифровой грамотности в корпоративные системы управления рисками.
➡️ Противодействие социальной инженерии. Государственные стандарты направлены на повышение критического восприятия входящей информации, распознавание фишинга и пресечение манипуляций со стороны сетевых аферистов.
➡️ Безопасная цифровая среда. Инициатива предусматривает развитие практических навыков для повседневного использования государственных платформ, онлайн-банкинга и коммерческих сервисов.

▶️ Перешли этот пост знакомым и коллегам, чтобы первыми узнать о новых стандартах безопасной работы в интернете. Подписывайся! С нами ты будешь четко знать актуальные правила кибергигиены и надежно защитишь свои учетные записи и финансы от цифровых угроз.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 3
  • 👍 1
Post #2213 493
Ⓜ️ Шпионский софт использует специальные возможности Android для кражи банковских кодов

📢 Специалисты по кибербезопасности выявили опасное семейство вредоносных программ Manic, совмещающее функции банковского трояна, шпионского софта и инструмента скрытого удаленного управления. Главная техническая особенность зловреда - способность передавать украденные пароли и коды авторизации через соседние зараженные устройства по протоколам Wi-Fi и Bluetooth при отсутствии прямого подключения к интернету.

Как действует троян нового поколения:
📱 Эксплуатация специальных возможностей. Программа запрашивает доступ к службам Accessibility (специальные возможности Android), что позволяет ей читать текст на дисплее, нажимать экранные кнопки и блокировать собственное удаление.
👺 Перехват ввода без поддельных окон. Вредонос накладывает прозрачную цифровую клавиатуру поверх интерфейса настоящих банковских приложений, перехватывая пин-коды и пароли без визуальных изменений для пользователя.
📋 Сортировка похищенных сведений. Система автоматически распределяет данные по категориям: логины, пароли, одноразовые СМС-коды, сид-фразы криптокошельков и графические ключи разблокировки экрана.
🔔 Передача по цепочке без интернета. Если мобильный интернет отключен, троян сканирует окружение, находит поблизости другие зараженные гаджеты и через них (до четырех промежуточных звеньев) отправляет трафик на командный сервер.
🔐 Скрытый режим управления. Во время вывода средств экран устройства блокируется фальшивой заставкой «системного обновления» или полностью гаснет.

Как обезопасить мобильное устройство:
✔️ Откажитесь от загрузки и ручной установки установочных пакетов (.apk) со сторонних сайтов и файлообменников.
✔️ Никогда не предоставляйте сторонним приложениям доступ к «Специальным возможностям» (Accessibility Services) и чтению входящих уведомлений.
✔️ Регулярно проверяйте список выданных системных разрешений в настройках смартфона.
✔️ Используйте сертифицированные антивирусные комплексы для постоянного фонового мониторинга системных процессов.

Комментарий эксперта платформы «Мошеловка» Народного фронта Галактиона Кучава:
«Появление вредоносного софта с механикой mesh-передачи данных - это качественный скачок в развитии мобильных киберугроз. Преступники адаптируют инструментарий под реалии нестабильной связи, превращая зараженные смартфоны в распределенную цепочку ретрансляторов. Однако фундаментальный вектор заражения остается прежним. Программа не способна нанести финансовый ущерб без двух критических шагов самого владельца гаджета - установки стороннего APK-файла в обход систем защиты и ручной выдачи прав к «Специальным возможностям». Службы Accessibility дают стороннему коду права полного администратора: отслеживание каждого нажатия клавиш, перехват пуш-уведомлений от банков и автоматический ввод подтверждающих кодов без участия владельца. Чтобы исключить компрометацию счетов, достаточно заблокировать в настройках смартфона установку приложений из внешних источников и запретить доступ к специальным возможностям любым непроверенным сервисам».


▶️ Перешли этот пост знакомым и близким, использующим смартфоны на Android, чтобы обезопасить их счета от скрытого шпионского софта. Подписывайся! С нами ты будешь четко знать актуальные правила кибергигиены и надежно защитишь свои мобильные устройства от взлома.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 2
  • 👍 2
Post #2212 528
Ⓜ️ Четыре главные схемы вовлечения граждан в преступления с теневым оборотом платежей

🚨 Под предлогом возврата ошибочных платежей, легкого онлайн-заработка или «секретной помощи» правоохранительным органам злоумышленники вовлекают держателей банковских карт в преступные схемы вывода похищенных средств.

Основные сценарии вербовки посредников:
💳 Схема с «ошибочным переводом». На счет поступают средства от неизвестного отправителя, после чего поступает настойчивая просьба переслать сумму по другим реквизитам или на стороннюю карту.
💵 Предложения легкого заработка. В сети распространяются объявления с предложениями продать свою платежную карту, сдать в аренду доступ к онлайн-банкингу или принимать и переводить средства за процент от суммы.
👨‍💼 Легенда о содействии следствию. Злоумышленники представляются сотрудниками государственных ведомств и убеждают принять, снять через банкомат или передать курьеру наличные в рамках «секретной спецоперации».
📥 Просьбы у банкоматов и терминалов. Посторонние просят одолжить карту «на минуту», приложить ее к терминалу или назвать проверочный код из СМС якобы из-за севшего аккумулятора или блокировки личного пластика.

Как защитить себя от уголовных рисков и блокировки счетов:
✔️ Никогда не передавайте личные платежные карты, пин-коды и доступы к онлайн-банкингу третьим лицам.
✔️ При поступлении неизвестных средств не совершайте самостоятельных переводов: обратитесь в службу поддержки банка с заявлением о зачислении ошибочного платежа и оформите официальный возврат через кредитную организацию.
✔️ Игнорируйте любые предложения легкого пассивного дохода за транзит средств через личные счета.
✔️ Помните: участие в цепочках обналичивания и передачи похищенных финансов влечет уголовную ответственность, включение в черные списки финмониторинга и полную блокировку банковского обслуживания.

▶️ Перешли этот пост близким и знакомым, чтобы уберечь их от опасных предложений легкого заработка. Подписывайся! Мы разбираем актуальные схемы сетевого обмана и делимся проверенными инструкциями по финансовой и правовой безопасности.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 4
  • 👍 1
Post #2211 540
Ⓜ️ Аферисты рассылают фишинговые письма от имени бухгалтерии об индексации зарплат

📢 Киберпреступники запустили адресную волну атак на сотрудников предприятий под видом внутренней служебной рассылки. Под предлогом срочного перерасчета выплат из-за повышения МРОТ злоумышленники направляют вредоносные вложения и ссылки для перехвата корпоративных доступов.

Как устроена схема обмана через поддельные кадровые уведомления:
🪝 Персонализированная приманка. В письме или сообщении используются реальные ФИО сотрудника, а к тексту прикреплен файл или ссылка с инициалами в названии.
💬 Имитация служебной переписки. Тема обращения маскируется под привычные кадровые процессы - заполнение бланка индексации, сверка расчетных листов или подтверждение реквизитов.
⌛️ Искусственная срочность. Отправитель требует вернуть подписанный документ «сегодня до конца рабочего дня», чтобы снизить время на раздумья и проверку.
‼️ Внедрение вредоносного софта и фишинг. Переход по ссылке ведет на форму ввода корпоративных логинов, паролей и кодов авторизации, а вложение запускает загрузку трояна или инфостилера в рабочую сеть компании.

Как защитить рабочее устройство и корпоративные аккаунты:
✔️ Не открывайте вложения и не переходите по гиперссылкам из писем с внешних адресов или новых аккаунтов мессенджеров.
✔️ Проверяйте факт рассылки документов через внутренние служебные каналы, связавшись с реальным бухгалтером или непосредственным руководителем.
✔️ Обращайте внимание на адрес отправителя. Служебные уведомления никогда не приходят с бесплатных почтовых сервисов.
✔️ При случайном переходе по ссылке немедленно сообщите в отдел информационной безопасности или системному администратору для смены паролей.

Комментарий эксперта платформы «Мошеловка» Народного фронта Аллы Храпуновой:
«Адресные атаки на корпоративный сектор под видом сообщений от бухгалтерии или отдела кадров крайне опасны из-за эксплуатации естественного интереса к теме выплат и индексаций. В этом случае социальная инженерия комбинируется с точечной подготовкой. Используя открытые данные или утечки из резюме, злоумышленники точно называют должность и фамилию сотрудника. Основная цель подобного фишинга - получение первичного доступа к инфраструктуре организации через заражение одного рабочего компьютера или перехват учетных записей от корпоративной почты. Заполучив эти доступы, преступники могут неделями скрытно развивать атаку внутри сети компании и похищать базы данных клиентов. Любое требование срочно ввести учетные данные или скачать файл от имени служб требует обязательной повторной перепроверки по внутреннему телефону компании».


▶️ Перешли этот пост знакомым и коллегам, чтобы обезопасить их рабочие компьютеры и предотвратить взлом корпоративных сетей. Подписывайся! С нами ты будешь четко знать все нормы информационной безопасности и надежно защитишь свои учетные записи от киберпреступников.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 4
  • 👍 1
Post #2210 538
Ⓜ️ Сохранение мест хранения денег и документов в памяти ИИ создает готовый каталог для взломщиков

💽 Современные ИИ-помощники в смартфонах получили функции запоминания мест расположения вещей с возможностью добавления фотографий. Однако сохранение в цифровой памяти сведений о наличных накоплениях, запасных ключах и важных документах формирует детальный каталог домашнего имущества, повышая риски при компрометации профиля или потере устройства.

Чем опасно накопление чувствительных бытовых сведений в ассистентах:
📍 Формирование детального профиля имущества. Разрозненные заметки вроде «запасные ключи в прихожей» или «наличные во втором ящике» суммируются в единую базу данных с точными координатами ценностей.
📸 Случайные утечки через фотофиксацию. При прикреплении снимков мест хранения в кадр нередко попадают реквизиты банковских карт, адресные наклейки на посылках, рабочие бумаги или планировка помещений.
📱 Угроза при физическом доступе к гаджету. Если разблокированный смартфон попадает в чужие руки, злоумышленники моментально получают готовую карту расположения документов и материальных активов.
🎯 Рост привлекательности взлома аккаунта. Концентрация финансовой, юридической и бытовой информации в одном облачном хранилище делает учетную запись главной целью для целевых фишинговых атак.

Правила цифровой гигиены при работе с умными помощниками:
✔️ Не используйте нейросетевые сервисы для каталогизации мест хранения паспортов, документов на недвижимость, автомобильных ключей и денежных средств.
✔️ Внимательно проверяйте фон на фотографиях перед загрузкой в облачные сервисы - исключайте попадание платежных реквизитов и конфиденциальных записей.
✔️ Настройте строгую блокировку экрана с коротким тайм-аутом и обязательной двухфакторной аутентификацией для доступа к системным ассистентам.
✔️ Периодически проводите ревизию сохраненных заметок в профиле и удаляйте чувствительные сведения.

▶️ Перешли этот пост знакомым и близким, которые активно используют функции умных ассистентов в смартфонах. Подписывайся! С нами ты будешь четко знать актуальные правила кибергигиены и надежно защитишь свои персональные данные от утечек.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 2
  • 👍 1
Post #2209 554
Ⓜ️ Серые автодилеры используют психологическое давление для продажи машин с кабальными переплатами

📢 При покупке автомобилей с пробегом участились случаи обмана со стороны недобросовестных дилерских центров. Площадки выставляют привлекательные объявления в сети, после чего вынуждают клиентов оформлять займы по завышенным ставкам, навязывают скрытые опции или удерживают крупные авансы.

Как устроены махинации в недобросовестных автосалонах:
🪙 Манипуляция ценником. Заявленная в рекламе низкая стоимость действует исключительно при оформлении кредита со скрытыми комиссиями. При попытке расчета наличными цена машины возрастает в несколько раз.
👤 Психологическое давление на приезжих клиентов. Покупателей из других регионов ставят перед фактом изменения условий в надежде, что ради завершения долгой поездки сделка будет закрыта на любых кабальных условиях.
📄 Незаконное удержание аванса. До показа автомобиля клиенту предлагают подписать предварительный договор с пунктом о внесении от 100 до 500 тысяч рублей, которые площадка отказывается возвращать при срыве сделки.
💵 Принудительное навязывание допов. В итоговую смету включают дорогостоящее дополнительное оборудование, скрытые сервисные программы и страховки, увеличивающие стоимость транспорта выше среднерыночной.

Как безопасно приобретать автомобиль с пробегом:
✔️ Запрашивайте документ договора купли-продажи с полной спецификацией и финальной ценой на электронную почту до визита в торговый зал.
✔️ Проверяйте юридическую чистоту и историю залогов через официальный реестр Федеральной нотариальной палаты.
✔️ Перечитывайте каждый лист договора непосредственно в момент подписания, особенно если менеджер уносил документы на повторное согласование или распечатку.
✔️ Сверяйте VIN-номер, номера кузова и двигателя с данными ПТС и подписывайте акт приема-передачи строго после комплексного технического осмотра.

Комментарий координатора платформы «Мошеловка» Народного фронта Евгении Лазаревой:
«Схема работы серых автосалонов построена на агрессивной психологической обработке и искусственном ограничении времени на принятие решений. Клиента намеренно выматывают долгим ожиданием, после чего подсовывают многостраничный пакет документов с видоизмененными условиями, рассчитывая на усталость и невнимательность. Условие о невозвратном авансе в предварительных соглашениях с потребителями противоречит Закону о защите прав потребителей. Если сделка не состоялась, аванс подлежит возврату - за вычетом документально подтверждённых фактически понесённых исполнителем затрат. При отсутствии таких расходов платёж возвращается в полном объёме. При попытках удержания средств или навязывания скрытых кредитных комиссий необходимо сразу фиксировать нарушения и направлять официальные обращения в Роспотребнадзор, полицию и судебные инстанции для взыскания не только суммы платежа, но и штрафов за несоблюдение добровольного порядка удовлетворения требований».


▶️ Перешли этот пост знакомым и близким, которые планируют покупку автомобиля или оформление автокредита. Подписывайся! С нами ты будешь четко знать все правовые нормы финансовой безопасности и надежно защитишь свой бюджет от серых дилеров.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 👍 5
  • ❤ 2
Post #2208 515
Ⓜ️ Инфраструктура теневых колл-центров насчитывает около 2 тыс. площадок с многомиллионным теневым оборотом

📈 Масштабы международной телефонной преступности продолжают расти. На территории сопредельного государства функционирует около 2 тысяч нелегальных колл-центров, специализирующихся на дистанционных финансовых атаках. Значительная часть этих структур работает под системным теневым прикрытием силовых и надзорных ведомств, выплачивая свыше 24 миллионов долларов ежемесячно за защиту от проверок и пресечения деятельности.

Ключевые факты об устройстве теневого бизнеса телефонных аферистов:
📍 Концентрация и география. Основными узлами размещения преступных офисов выступают крупные города (до 500 организаций сосредоточено в одном только Днепропетровске, а также в Киеве, Одессе, Львове и Харькове).
🦸‍♂️ Штат и масштаб охвата. По оценкам профильных ведомств, совокупная численность задействованных операторов достигает порядка 100 тысяч сотрудников, а число атак на банковских клиентов выросло втрое за последние годы.
💵 Система фиксированных выплат. Каждая точка выплачивает фиксированную ежемесячную ставку (до 24 тысяч долларов) за беспрепятственную работу и гарантии неприкосновенности.
⚙️ Индустриальный подход к обману. Преступные колл-центры действуют как полноценные предприятия с круглосуточным графиком, автоматизированными базами данных, отделами подбора персонала и сложными цепочками вывода похищенных средств.

▶️ Перешли этот пост знакомым и близким, чтобы напомнить об истинных масштабах и организованном характере телефонных атак. Подписывайся! С нами ты будешь четко знать актуальные правила кибергигиены и надежно защитишь свои сбережения от профессиональных аферистов.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 4
  • 🤯 1
Post #2207 693
Ⓜ️ Аферисты рассылают фальшивые голосовые сообщения в домовых чатах от имени работников ЖКХ

📢 В мессенджерах распространяется схема обмана собственников квартир с использованием аудиосообщений и фальшивых контактов диспетчерских служб. Злоумышленники заявляют о «масштабных сбоях в системе учета» и выманивают банковские реквизиты под предлогом срочной сверки показаний счетчиков и перерасчета тарифов.

Как устроена схема взлома через общедомовые чаты:
〰️ Голосовые приманки. В чат дома отправляется аудиосообщение якобы от диспетчера или соседа с предупреждением о сбое программы и риске начисления коммунальных платежей по повышенному нормативу.
📞 Фальшивый контакт поддержки. К записи прикрепляют номер телефона «дежурного мастера» или ссылку на поддельный профиль управляющей организации.
💸 Легенда о перерасчете. При звонке или переписке собеседнику обещают снизить сумму в квитанции, аннулировать вымышленный долг или быстро опломбировать приборы учета.
📖 Сбор кодов и платежных данных. Под предлогом идентификации в базе ЖКХ злоумышленники требуют назвать коды из СМС, реквизиты карт или перевести средства за «срочную поверку счетчиков».

Как безопасно передавать показания приборов учета:
✔️ Используйте только проверенные каналы: личный кабинет на портале ГИС ЖКХ, официальные мобильные приложения ресурсоснабжающих организаций или форму на региональных порталах Госуслуг.
✔️ Проверяйте номера телефонов управляющей компании в оригинальных бумажных квитанциях, а не по ссылкам из переписок.
✔️ Помните: реальные коммунальные службы никогда не запрашивают банковские реквизиты, CVC/CVV-коды и одноразовые пароли для фиксации показаний счетчиков.
✔️ Игнорируйте любые ссылки в общедомовых чатах, требующие авторизации через сторонние ресурсы.

Комментарий эксперта платформы «Мошеловка» Народного фронта Аллы Храпуновой:
«Атаки через локальные домовые чаты показывают высокую результативность за счет эффекта соседского доверия и использования аудиоформата, создающего иллюзию живого, неотложного контакта. В таких сообществах модерация часто отсутствует, а участники привыкли воспринимать входящие сообщения как бытовые рекомендации. Механика обмана рассчитана на страх получить завышенные счета за коммунальные услуги при пропуске сроков поверки или передачи данных. Если передать проверочные коды из СМС лжедиспетчеру, злоумышленники получают доступ к личным кабинетам на государственных сервисах или онлайн-банкингу, оформляя моментальные кредиты или выводя сбережения. Коммунальные предприятия работают по строго регламентированным протоколам: передача показаний и поверка приборов учета никогда не осуществляются через переводы на личные карты мастеров или подтверждение кодами в мессенджерах. При любых сомнениях необходимо самостоятельно позвонить по номеру диспетчерской, указанному в настоящем бумажном платежном документе».


▶️ Отправь эту информацию в соседские чаты и группы дома, чтобы предупредить жильцов о волне коммунальных провокаций. Подписывайся! С нами ты сможешь вовремя распознавать серые схемы и сохранишь контроль над платежами.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 🔥 3
  • 👍 1
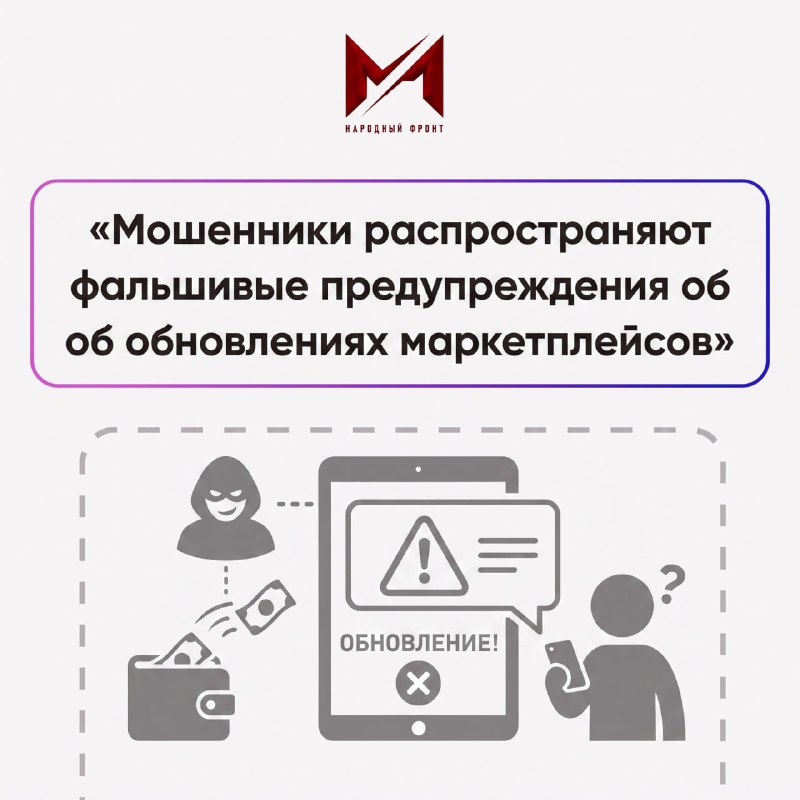
Post #2206 690
Ⓜ️ Аферисты призывают удалять приложения маркетплейсов под предлогом ложных обновлений

📢 В интернете распространяется ложная информация о необходимости срочно удалить и заново установить официальные мобильные клиенты маркетплейсов. О схеме похищения учетных и платежных данных покупателей предупредила эксперт платформы «Мошеловка» Народного фронта Алла Храпунова.

Как устроен обман покупателей на торговых площадках:
Вброс ложных поводов. Злоумышленники рассылают сообщения о выходе «опасного обновления» или связывают необходимость переустановки с переходом на расчеты цифровым рублем.
‼️ Манипулятивные ссылки. Пользователей убеждают удалить подлинные сервисы, после чего присылают письма, СМС и сообщения в мессенджерах со ссылками на скачивание якобы «правильной» версии.
🦠 Внедрение вредоносных копий. Под видом обновления загружается поддельное приложение или троян, предназначенный для перехвата паролей, одноразовых СМС-кодов и реквизитов привязанных банковских карт.
👺 Кража аккаунтов и балансов. Получив доступ к личному кабинету, аферисты оформляют заказы за чужой счет или выводят средства с внутренних кошельков торговых площадок.

Как безопасно пользоваться сервисами онлайн-покупок:
✔️ Не удаляйте действующие мобильные клиенты маркетплейсов по сторонним призывам из рассылок. Для покупателей базовый порядок работы площадок не меняется.
✔️ Загружайте и обновляйте программы исключительно через официальные магазины приложений или сверяйте уведомления внутри личного кабинета.
✔️ Никогда не переходите по внешним ссылкам из писем и личных сообщений, предлагающим скачать установочные файлы (.apk).
✔️ Проверяйте актуальный статус покупок и привязанных карт только внутри оригинальных сервисов.

▶️ Перешли этот пост близким и знакомым, которые регулярно заказывают товары на маркетплейсах. Подписывайся! Мы разбираем актуальные схемы обмана и делимся проверенными инструкциями по защите данных.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • 👍 6
  • ❤ 2
Post #2205 570
Ⓜ️ В социальных сетях набирает обороты обман на фальшивых оздоровительных программах

📢 В социальных сетях и видеохостингах распространяется схема навязывания дорогостоящих «авторских методик оздоровления». Аферисты без профильного медицинского образования привлекают аудиторию простыми бесплатными рекомендациями, после чего выманивают персональные данные и продают закрытые курсы с сомнительным содержанием.

Как устроена воронка псевдомедицинского инфобизнеса:
🪝 Бесплатная приманка. В лентах публикуются короткие ролики с простыми рецептами и советами по поддержанию тонуса для быстрого формирования доверия.
📒 Сбор контактов. Для получения «полной методики» или «уникальной книги» зрителю предлагают заполнить форму, оставив номер телефона и адрес электронной почты.
📨 Агрессивный маркетинг. Полученная контактная база загружается в спам-рассылки и автодозвоны, где через психологическое давление навязываются платные закрытые программы.
⚠️ Отсутствие квалификации. Авторы методик не имеют профильных дипломов, лицензий на образовательную или медицинскую деятельность, а обещания «мгновенного исцеления» создают прямой риск здоровью.

Как защититься:
✔️ Проверяйте наличие медицинского диплома и действующей аккредитации у любого специалиста, дающего рекомендации в сети.
✔️ Не оставляйте номера телефонов и почтовые адреса на сторонних посадочных страницах ради скачивания «бесплатных методичек».
✔️ Помните: ни один легальный медицинский протокол не гарантирует быстрого избавления от хронических недугов без очной диагностики и лабораторных анализов.
✔️ Отказывайтесь от покупки информационных материалов, если в них скрыта программа обучения и не указаны конкретные научные источники.

Комментарий эксперта платформы «Мошеловка» Народного фронта Галактиона Кучава:
«Псевдомедицинский инфобизнес функционирует по классической схеме прогрева через многоуровневые маркетинговые воронки, где бесплатный контент служит лишь инструментом сбора лидов для последующей агрессивной обработки. Главная опасность кроется не только в потере средств на покупку бесполезных файлов, но и в отказе от доказательной медицины: получая иллюзию контроля над самочувствием через псевдонаучные советы, многие откладывают визиты к профильным врачам, упуская критическое время для диагностики. Кроме того, формы сбора контактных данных на подобных лендингах часто не защищены и используются для формирования серых баз данных, которые затем перепродаются колл-центрам и спамерам. Важно сохранять критическое мышление: любые терапевтические рекомендации требуют очного обследования в лицензированных клиниках, а распространение «универсальных секретных рецептов» в сети - базовый признак недобросовестного заработка на чужой доверчивости».


▶️ Поделись информацией со старшими родственниками и близкими, чтобы уберечь их от уловок сетевых псевдоцелителей. Подписывайся! С нами ты узнаешь все тонкости цифровой и финансовой безопасности и надежно защитишь свои сбережения.

📱 [ ВК ] 📱 [ ОК ] 📱 [ ДЗЕН ]
Ⓜ️ Сообщить о мошенниках

#Мошеловка #НародныйФронт
  • ❤ 6
Older posts →

About this channel

How can I read @moshelovka without a Telegram account?
TGViewer shows the public web preview Telegram publishes for МОШЕЛОВКА.РФ: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does МОШЕЛОВКА.РФ have?
МОШЕЛОВКА.РФ (@moshelovka) has 4.39K subscribers on Telegram, refreshed roughly every 30 minutes.
Does МОШЕЛОВКА.РФ know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →