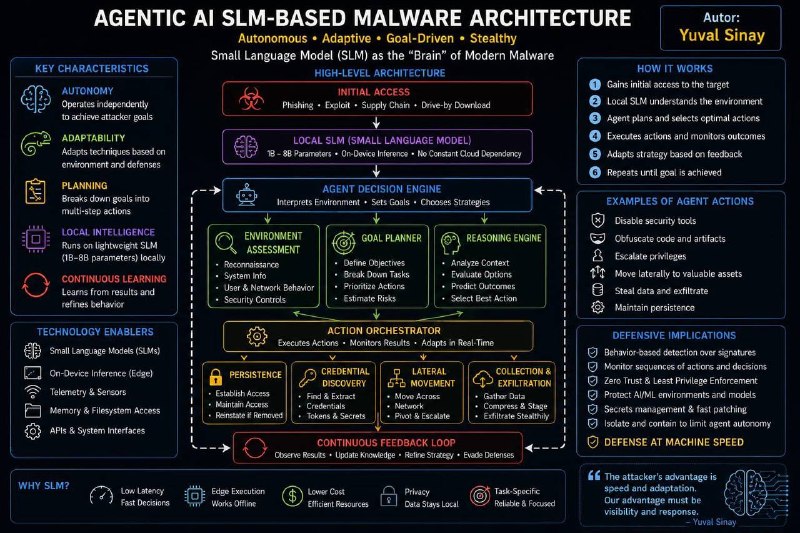
Комьюнити продолжает качать тему вредоносов на базе SLM (малых языковых моделей). В прошлом ноябре я про это писал и вот новая история, уже архитектурная. И если в случае с LOLMIL речь шла о больших языковых моделях, то сейчас многое можно сделать и на SLM. В интересное время живем…
Интересно, что автор схемы пишет, что основное преимущество такого вредоноса – скорость и адаптация, что созвучно отчету ENISA, которая тоже говорит, что ключевое преимущество от ИИ в скорости, а не в точности или полноте. Когда у вас вредонос может постоянно спрашивать модель, адаптируя свое поведение под ответы, это реально снижает и порог входа, и упрощает написание ПО с враждебными намерениями. Ведь вам не надо заранее учитывать кучу всяких нюансов для целевых систем. Фраза: "х*як х*як и в продакшен" заиграла новыми красками...
В правом нижнем углу и про защиту от такого написано. Хорошо, что почти ничего нового там нет - нестареющая классика в форме EDR, мониторинга, патчинга, управления секретами и т.п.
#malware #ии #архитектура
Post #2513
155
Forwarded from Пост Лукацкого