





🦊 TrustYFox: от пет-проекта к рабочему инструменту
Всем привет, это Андрей Фримучков, руководитель службы разработки платёжных интерфейсов. В карточках я показываю, как создавал TrustYFox — платформу, которая ищет уязвимости в коде с помощью LLM.
А тут расскажу об основных фичах:
🟣 Всё стабильно работает в нескольких локациях
🟣 Инструмент сам переключается между базами и переживает учения по закрытию локаций, умеет продолжать прерванный аудит
🟣 Можно тестировать гипотезы на разных промптах и аудитах через механизм тегов
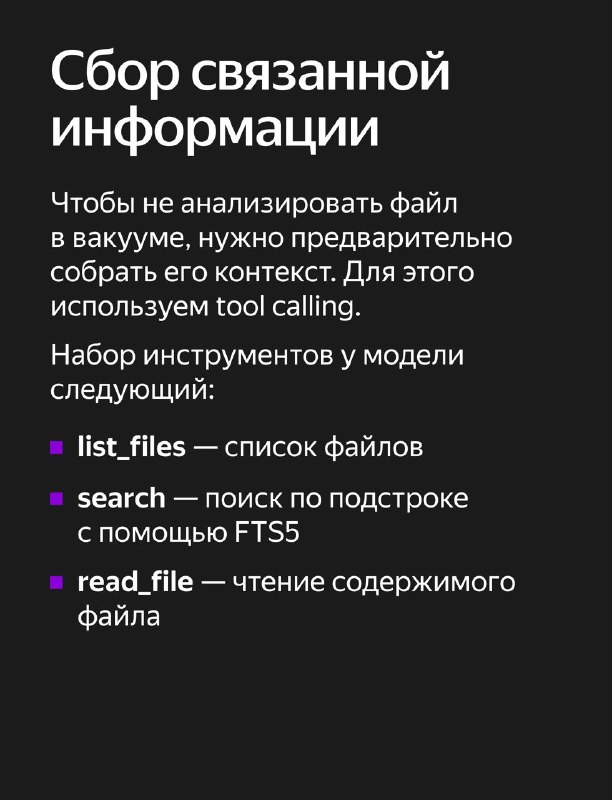
🟣 Для сбора контекста используется tool calling
🟣 Можно запускать аудит в выбранной ветке или ревизии
🟣 Права и доступы корректно разграничены
🟣 Есть механизмы observability, в том числе метрики
📖 В полной статье на Хабре делюсь техническими деталями и кодом. А также рассказываю, над чем работаю сейчас и что в пете можно было бы сделать по-другому.
Подписывайтесь:
💬 @Yandex4Security
📹 @YandexForSecurity
Post #2277
174