TGViewer
ML&|Sec Feed ML&|Sec Feed @mlsecfeed · 1.38K subscribers
Post #1683 203

Forwarded from DevSecOps Talks

AI AppSec Team

Всем привет!

А почему бы и нет? Решение вопроса кадрового голода в ИБ. Если без шуток, то в статье Автор описывает очень интересный эксперимент.

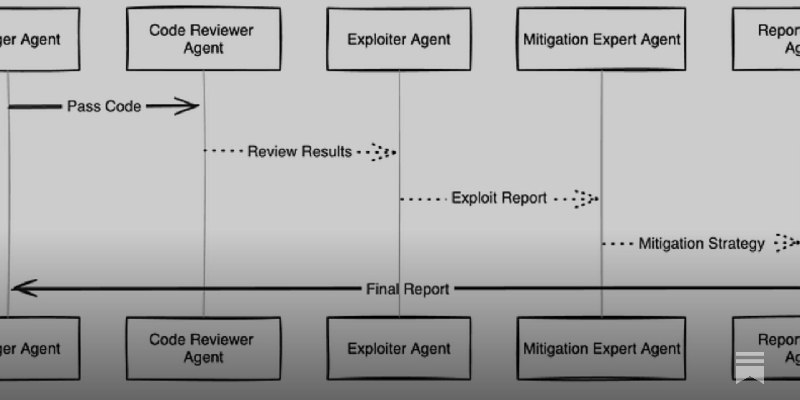
Он выделил повседневные активности AppSec-команды и подготовил отдельных агентов для решения каждой из них.

В команду попали:
🍭 Code Reviewer: идентифицирует уязвимости
🍭 Exploiter: создает exploit для найденных уязвимостей
🍭 Mitigation Expert: исправляет уязвимости
🍭 Report Writer: создает детальные отчеты о проделанной работе

За основу была взята LLM - mixtral-8x7b-32768. Далее Автор на примере небольшого куска уязвимого кода «показывает», как работает весь процесс – от используемых prompt до полученных результатов.

Каких именно? Ответы можно найти в статье 😊

P.S. Да, это лишь небольшой PoC на очень простом «примере» и масштабирование такого подхода (если возможно) потребует определенных усилий.

Тем не менее, что-то интересное в этом есть
Substack Building an AI AppSec Team The New Cybersecurity Heroes
  • ❤ 1
More from @mlsecfeed
  1. Oct 10, 2026Когнитивные артефакты для поиска ИИ-малвари Для поиска ИИ-малвари традиционные индикаторы…
  2. Oct 10, 2026Mensarium — self-hosted обвязка для AI-агента: ставите Core на сервер или ноутбук, подключ…
  3. Oct 10, 2026Progressive Disclosure для MCP/API - экономия токенов в ~99% Я вчера писал про 12 итерацию…
  4. Oct 9, 2026Research-first-builder — заставьте вашего агента по программированию обосновать архитектур…
  5. Oct 9, 2026Post #2792
  6. Oct 7, 2026🔥 Первый день Форума «Цифровые решения» — работаем Мы представили два руководства по безо…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →