TGViewer
Channel Public Channel
[MIS]ter & [MIS]sis Team

[MIS]ter & [MIS]sis Team

@mis_team

ИБ глазами RedTeam

НепроИБэ свою ИБ

https://github.com/mis-team

https://www.m13.su/it-security
Subscribers
1.02K
Photos
18
Videos
0
Links
162

Showing posts older than #78 · Back to latest

Older Posts 20 shown
Post #77 779
Неограниченное делегирование и Kerberos

В этом году модно говорить про проблемы с делегирование. Одним из ярких примеров был и остаётся PrivExchange.

Исследователи пошли дальше и решили узнать возможно ли как-то связать недостатки в делегировании и получение TGT билетов.

Был написан инструмент krbrelayx (https://github.com/dirkjanm/krbrelayx), в котором реализовано 2 способа получения прав доменного администратора путём неограниченного делегирования:

- SpoolService (не баг, а фича, которая основана на непреднамеренных рисках при двустороннем доверии между лесами в AD)

- PrivExchange (не баг, а фича этого года, по которой Microsoft всё-таки выпустил рекомендации по устранению)

В общем огненная статья!

Рекомендуем!

https://dirkjanm.io/krbrelayx-unconstrained-delegation-abuse-toolkit/

#redteam
GitHub GitHub - dirkjanm/krbrelayx: Kerberos relaying and unconstrained delegation abuse toolkit Kerberos relaying and unconstrained delegation abuse toolkit - dirkjanm/krbrelayx
Post #76 560
Всё будет в Ажуре

Тенденция последних лет - переносить инфраструктуру в облако, использовать облачные сервисы и интегрировать их с доменом. Действительно, это удобно и, на первый взгляд, безопаснее.

Одним из популярных решений на данный момент является Azure AD. Очень удобно, когда AD компании синхронизируется с облачной платформой, и пользователи без проблем могут пользоваться как приложениями от Microsoft (Office365, SharePoint, OneDrive и т.д.), так и другими сервисами, которые могут интегрироваться с Azure AD.

Всем кажется, что все просто - поставил галочку, нажал кнопочку и все работает. Однако, все не совсем так. Точнее совсем не так. И сам Azure AD - сложная инфраструктура с большой документацией и различного рода настройками.

Делимся с вами статьей, которая рассказывает о разных способах интеграции Azure AD c AD компании. И насколько различные настройки полезны для проведения RedTeam.

https://blog.xpnsec.com/azuread-connect-for-redteam/

#redteam
XPN Infosec Blog @_xpn_ - Azure AD Connect for Red Teamers With clients increasingly relying on cloud services from Azure, one of the technologies that has been my radar for a while is Azure AD. For those who have not had the opportunity to work with this, the concept is simple, by extending authentication beyond…
Post #75 594
SSHazam. Скрываемся после закрепления

"Если хотите спасти мир - скажите волшебное слово" (с) Шазам

В наших реалиях - если хотите качественно закрепиться в системе заказчика - без волшебства не обойтись.

Делимся небольшой, но ёмкой статьёй о том как спрятать Empire-агентов в SSH туннель, чтобы избежать детектирования со стороны средств защиты.


https://www.blackhillsinfosec.com/sshazam-hide-your-c2-inside-of-ssh/

#redteam
Black Hills Information Security, Inc. SSHazam: Hide Your C2 Inside of SSH - Black Hills Information Security, Inc. Carrie Roberts //* SSHazam is a method of running any C2 tool of your choice inside a standard SSH tunnel to avoid network detections. The examples here involve running PowerShell […]
Post #74 582
Используем расширения для Chrome в macOS для закрепления в системе

Расширения для браузера Chrome давно используются при проведении атак на компанию, либо для закрепления в системе.

Усовершенствование средств защиты, в частности появление систем обнаружения угроз на конечных точках (EDR) - усложнили задачу использования расширений.

Однако для macOS проблема все ещё существует. Используя мобильные профили конфигурации есть возможность поставить вредоносное расширение для Chrome.

Интересная статья на примере загрузки на macOS вредоносного расширения, использующего в качестве полезной нагрузки фреймворк для пост-эксплуатации в macOS (Apfell).

https://posts.specterops.io/no-place-like-chrome-122e500e421f
Medium No Place Like Chrome Chrome extensions were first introduced to the public in December of 2009 and use HTML, JavaScript, and CSS to extend Chrome’s…
Post #73 591
The Red Team Guide

Самые интересные и полезные вещи получаются, когда их создаёт несколько человек.

Делимся с вами ссылкой на книгу "The Red Team Guide", которая создаётся группой инициативных людей в формате краудсорсинга.

Интересно, полезно и необычно. Данная книга действительно будет местом сбора полезной информации. Ведь у каждого RedTeam специалиста, у каждой команды - свои взгляды, свой опыт и пул инструментов.

#redteam


https://docs.google.com/document/d/14VRt2veErhHrn5dwGybe2wxk3DYzU4lPyRCDzn_23WI/
Google Docs The Red Team Guide (Review edition) The Red Team Guide Review edition Note: This book will be free and available for public Original Initiative Post: The Red Team Guide - Crowdsourcing eBook on Peerlyst Authors (Who already published chapters): Ian Barwise‍ Chiheb Chebbi Hamza M'hirsi‍…
Post #72 658
Alarm, Rubeus в сети

Все читали про большое исследование Elad Shamir, позволяющее провести атаку на AD, используя делегирование.

Был разработан инструментарий Rubeus, позволяющий осуществить атаку.

BlueTeam тоже не стоит на месте и первая компания уже добавила атрибуты для детектирования Rubeus в свои системы обнаружения вторжений.

Делимся с вами ссылкой на их пост. Если опустить рекламу компании - можно понять какие именно атрибуты были добавлены и оперативно добавить в свои средства защиты.


#blueteam
#WaggingtheDog

Детектирование - https://alsid.com/company/news/kerberos-resource-based-constrained-delegation-new-control-path

Исследование Wagging the Dog - https://shenaniganslabs.io/2019/01/28/Wagging-the-Dog.html
Post #71 546
Post #70 631
Виртуальные смарт-карты - это работает!

Компания Microsoft давно анонсировала, что пароли - это прошлый век и в новых версиях ОС Windows будет возможность альтернативных способов аутентификации.

Не наврали.

В статье описывается как можно создать виртуальную смарт-карту для аутентификации в домене. В качестве тестового стенда используется Windows Server 2016 и рабочая машина с Windows 10.

Интересно, познавательно, заставляет задуматься.

https://medium.com/@rootsecdev/virtual-smart-cards-and-password-hashes-in-active-directory-2016-environments-dd0340a4126
Medium Virtual Smart Cards and password hashes in Active Directory 2016 Environments The preface on this is to explore rotating password hashes in active directory 2016 environments and changes that were made to ease some…
Post #69 595
Все начинается с Exchange

Мы всегда говорим, что любим, когда у заказчика Exchange, ибо с ним можно проводить различные хулиганства, в том числе атаку MSExchangeRelay.

Однако можно совершать какие-то действия не только с почтой, но и с контроллером домена.

По умолчанию группа Exchange Windows Permissions имеет определенные права в Active Directory, которые позволяют всем пользователям группы изменять доменные привилегии.

Таким образом можно осуществить атаку DCSync. И получить хеши всех паролей всех пользователей из AD.

А все начинается с классического NTLM Relay...

Более подробно написано в статье.

Очень рекомендуем!

#redteam


https://dirkjanm.io/abusing-exchange-one-api-call-away-from-domain-admin/
dirkjanm.io Abusing Exchange: One API call away from Domain Admin In most organisations using Active Directory and Exchange, Exchange servers have such high privileges that being an Administrator on an Exchange server is enough to escalate to Domain Admin. Recently I came across a blog from the ZDI, in which they detail…
Post #68 593
Hammerthrow вместо тысячи действий

Наверное все сталкивались с проблемой, которая возникает на этапе постэксплуатации - BlueTeam начинает видеть в сети активность агента и блокирует IP-адреса и домены.

Сегодня расскажем вам о том, как можно решить такую проблему. Для CobaltStrike есть специальный скрипт - Hammerthrow.

По умолчанию CobaltStrike позволяет агенту менять доменные имена. Однако такая смена происходит по кругу и не всегда является эффективной.

Hammerthrow позволяет менять доменные имена рандомно и устанавливать свое время смены доменного имени. Таким образом средства защиты не обнаруживают каких-либо аномалий в трафике и реагируют спокойно.

Да, для работы такого скрипта необходимо большое количество доменных имён. Однако, это гораздо лучше, чем каждый раз терять агенты на машинах пользователей.

#redteam

https://youtube.com/watch?v=LJbMy_13b7E
YouTube HAMMERTHROW: Rotate my domain HAMMERTHROW is an aggressor script for CobaltStrike. It runs as an agent in the background by connecting to the teamserver and controls the listener. HAMMERT...
Post #67 541
О том как Твиттер помогает проводить OSINT

Исследование социальных сетей сотрудников заказчика позволяет понять многое об общественной жизни компании, более целенаправленно составить словарь для брута, продумать легенду для фишинга, определить интересы и круг общения каждого сотрудника.

Однако, искать аккаунты сотрудников не всегда лёгкая задача, особенно на первых этапах, когда о компании и сотрудниках неизвестно ничего.

Однако задачу можно немного упростить. И в этом поможет твиттер и сами сотрудники (конечно же). Удивительно, но в каждой компании есть немало людей, которые создают профили в социальных сетях на рабочую почту. Необъяснимо, но факт.

Так вот, если вы создадите почтовый ящик на outlook.com, добавите в адресную книгу все предполагаемые почты сотрудников заказчика (исходя из политики формирования корпоративного почтового адреса - это не сложно), а потом зарегистрируете твиттер-аккаунт на эту почту - то твиттер радостно вам предложит вам посмотреть аккаунты ваших друзей из адресной книги.

Естественно есть несколько минусов - твиттер не говорит какой аккаунт привязан к какой почте. Но по имени пользователя догадаться не так сложно.

Также это не будет работать, если пользователь отключил возможность нахождения своего аккаунта по почтовому адресу.

Твиттер помогает найти друзей и не только!

Enjoy!

#OSINT
Post #66 557
Windows updates

8 января компания Microsoft выпустила патчи для уязвимости CVE-2019-0543 (локальное повышение привилегий).

Теперь PowerShell сессии не будут запускаться от пользователя, который не является локальным администратором.

Исправление затрагивает не сам PowerShell, а WinRM, который PowerShell использует в качестве удаленного хоста и транспорта.

Будьте внимательны и не удивляйтесь, если после обновлений у вас что-то перестало работать

https://blogs.msdn.microsoft.com/powershell/2019/01/10/windows-security-change-affecting-powershell/

#redteam
Microsoft News Windows Security change affecting PowerShell Windows Security change affecting PowerShell January 9, 2019 The recent (1/8/2019) Windows security patch CVE-2019-0543, has introduced a breaking change for a PowerShell remoting scenario. It is a narrowly scoped scenario that should have low impact for…
Post #65 490
Заметки на полях

Если у вашего заказчика на машине стоит FireEye агент - плохая идея копировать туда Bloodhound.bin.

Агент детектирует данный файл по имени и хешу, а затем просто удаляет его.

Однако небольшие модификации бинарного файла могут решить эту проблему и не вызвать подозрений у FireEye.

#redteam
Post #64 605
Windows Registry Forensics

Компания Fireeye, известная своими решениями по обнаружению целенаправленных атак, выпустила интересную статью.

Рассказывают о том, как им помогает анализ реестра ОС Windows для расследования.

Очень интересно для понимания какие следы можно оставить на компьютере заказчика.

Каждый найдет для себя интересное сам. Но что можно выделить:

- бэкап реестра делается каждые 10 дней с помощью RegldleBackup. Однако в Windows 10 он отсутствует и бэкап не делается;

- удаленные из реестра данные восстанавливают и анализируют;

- планировщик задач тоже ведёт логи, но не в Windows 10

#blueteam

https://www.fireeye.com/blog/threat-research/2019/01/digging-up-the-past-windows-registry-forensics-revisited.html
Google Cloud Blog Digging Up the Past: Windows Registry Forensics Revisited | Mandiant | Google Cloud Blog
Post #63 634
​​RedTeam SIEM

Мы привыкли, что SIEM - это про то, что находится со стороны заказчика, то что использует BlueTeam для детектирования аномальной активности.

А что если использовать инструменты BlueTeam для слежки за самой BlueTeam?

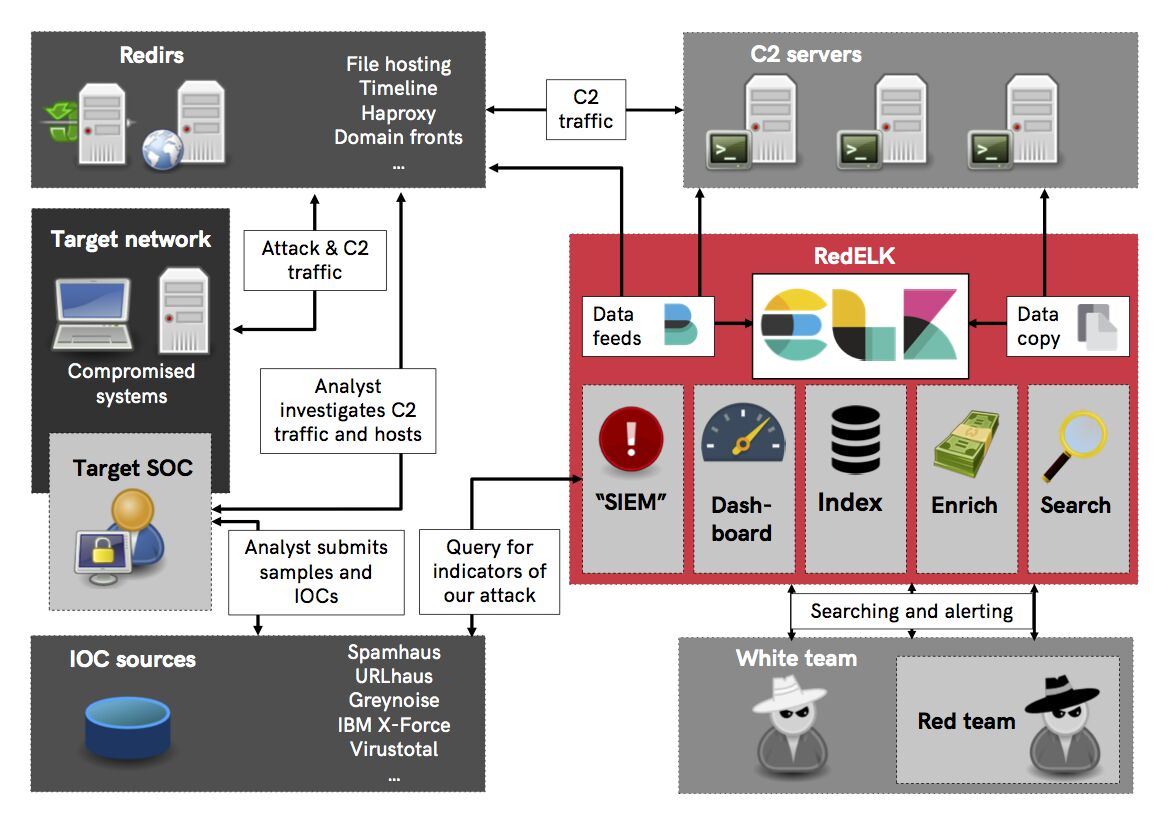
Такая идея посетила ребят и на BruCon 2018 они презентовали потрясающий инструмент - RedELK - систему мониторинга активности BlueTeam.

Система пока ещё сыровата, но каждая команда может доработать ее "под себя" - главное база есть.

Закрепление в системе и пост эксплуатация - одни из последних этапов RedTeam кампаний, но одни из самых важных. Для тренировки BlueTeam необходимо имитировать реакцию злоумышленника, который пытается скрыться.

RedELK позволяет собирать логи с машин, на которых произошло закрепление, анализировать их, мониторить С2 сервера на наличие каких-либо аномалий, а также мониторить открытые ресурсы (такие как Virustotal Spamhaus и т.д.) на наличие запросов от BlueTeam по семплам.

За счёт использования связки Elasticsearch, Kibana и Logstash система позволяет обрабатывать большое количество данных и выводить только нужную информацию.

А ещё можно настроить систему уведомлений для RedTeam, если пошла какая-то активность.

В общем, делимся с вами ссылочкой на эту систему
https://github.com/outflanknl/RedELK

#redteam
Post #62 503
Microsoft Exchange Mailbox Auditing

Все знают, что при проведении RedTeam кампаний очень важно получить доступ к почте клиента и попробовать поискать там информацию. Ибо это полная имитация действий злоумышленника.
BlueTeam достаточно сложно расследовать инцидент с почтой - они не знают какую информацию получил злоумышленник из почты и по умолчанию считают весь почтовый ящик скомпрометированным (если это хорошая BlueTeam).

Компания Microsoft тоже решила не стоять на месте и выпустила фишку - аудит почтовых ящиков в Office 365. Однако это была дополнительная функция, которую не все включали.

Поэтому в июле 2018 года Microsoft записали в свой roadmap (roadmap id 32224) задачу сделать аудит обязательным для всех клиентов и добавить какие-нибудь плюшечки.

И вот первая плюшечка будет реализована 1 февраля 2019 года - в логах будет отображаться какие письма читал пользователь, администратор или делегат. Это должно упросить работу BlueTeam при компрометации аккаунта.

А RedTeam опять придется с этим что-то думать.

Будьте готовы к обновлениям!
Post #61 547
Дорогие друзья, коллеги, единомышленники и подписчики!

[MIS]Team от всей души поздравляет вас с наступающим 2019 годом!

Желаем вам успехов, удачи, профессионального развития, карьерного роста, интересных ресечей, крутых уязвимостей и обходимых средств защиты!

Счастливого Нового года!!

Ваш [MIS]Team
Post #60 541
В конце года не хочется делать супер умных постов. До Нового года 2 дня. Пора немного передохнуть и расслабиться. Небольшой комикс про Little Bobby, покоривший наши сердца))
Post #59 522
Рейтинг упоминаний крупных утечек данных 2018 года в СМИ

В 2018 году СМИ пестрили заголовками об утечках данных из различного рода организаций. Мы решили составить для вас рейтинг самых запомнившихся утечек, которые СМИ упоминали огромное количество раз.

https://medium.com/@karelova.ov/рейтинг-упоминаний-крупных-утечек-данных-в-2018-году-в-сми-d4f35273be08
Medium Рейтинг упоминаний крупных утечек данных 2018 года в СМИ В 2018 году СМИ пестрили заголовками об утечках данных из различного рода организаций. Мы решили составить для вас рейтинг самых…
Post #58 559
Habr Time

Конец года - время отдавать долги. Мы тоже решили наконец сделать то, что надо было сделать давно - опубливать вторую статью по следам OFFZONE-2018.

Итак, статья по докладу main track ""Секретки" DPAPI или DPAPI для пентестеров" - читайте, изучайте!

Предупреждение - статья большая, много буковок

#offzone

https://habr.com/post/434514/
Хабр «Секретики» DPAPI или DPAPI для пентестеров Вторая статья по итогам выступления нашей команды на OFFZONE-2018. На этот раз рассмотрим доклад с MainTrack “Windows DPAPI “Sekretiki” or DPAPI for pentesters”.
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →