Злодей может по временным показателям понять, к каким ресурсам обращается браузер жертвы. Для этого ему не нужно эксплуатировать уязвимости на стороне веб-ресурсов.
Атака сложная в реализации, но интересная концептуально. Скрипт на странице атакующего специально забивает пул сетевых соединений в Chromium-браузере, затем в этом пуле провоцирует браузер сделать запрос к нужному ресурсу, например онлайн-банкингу. На основе того, какой запрос из этого пула получил соединение раньше, скрипт делает выводы. Например, выводы о привилегиях жертвы на этом сайте. Повторяя эти измерения, можно даже восстановить строку в URL, например,
<secret_string123>.example.comДругое исследование из рейтинга тоже связано с новым каналом утечки в Chromium-браузерах, но уже с помощью HTTP-заголовка ETag (Entity Tag). Этот заголовок сервер отдает как идентификатор версии ресурса (например, страницы, файла, JSON и т. п. ). Чаще всего этот заголовок используется для кэширолвания: браузер может в следующий раз спросить “у меня уже есть такая версия ресурса, она не изменилась?” и не скачивать тело ответа повторно.
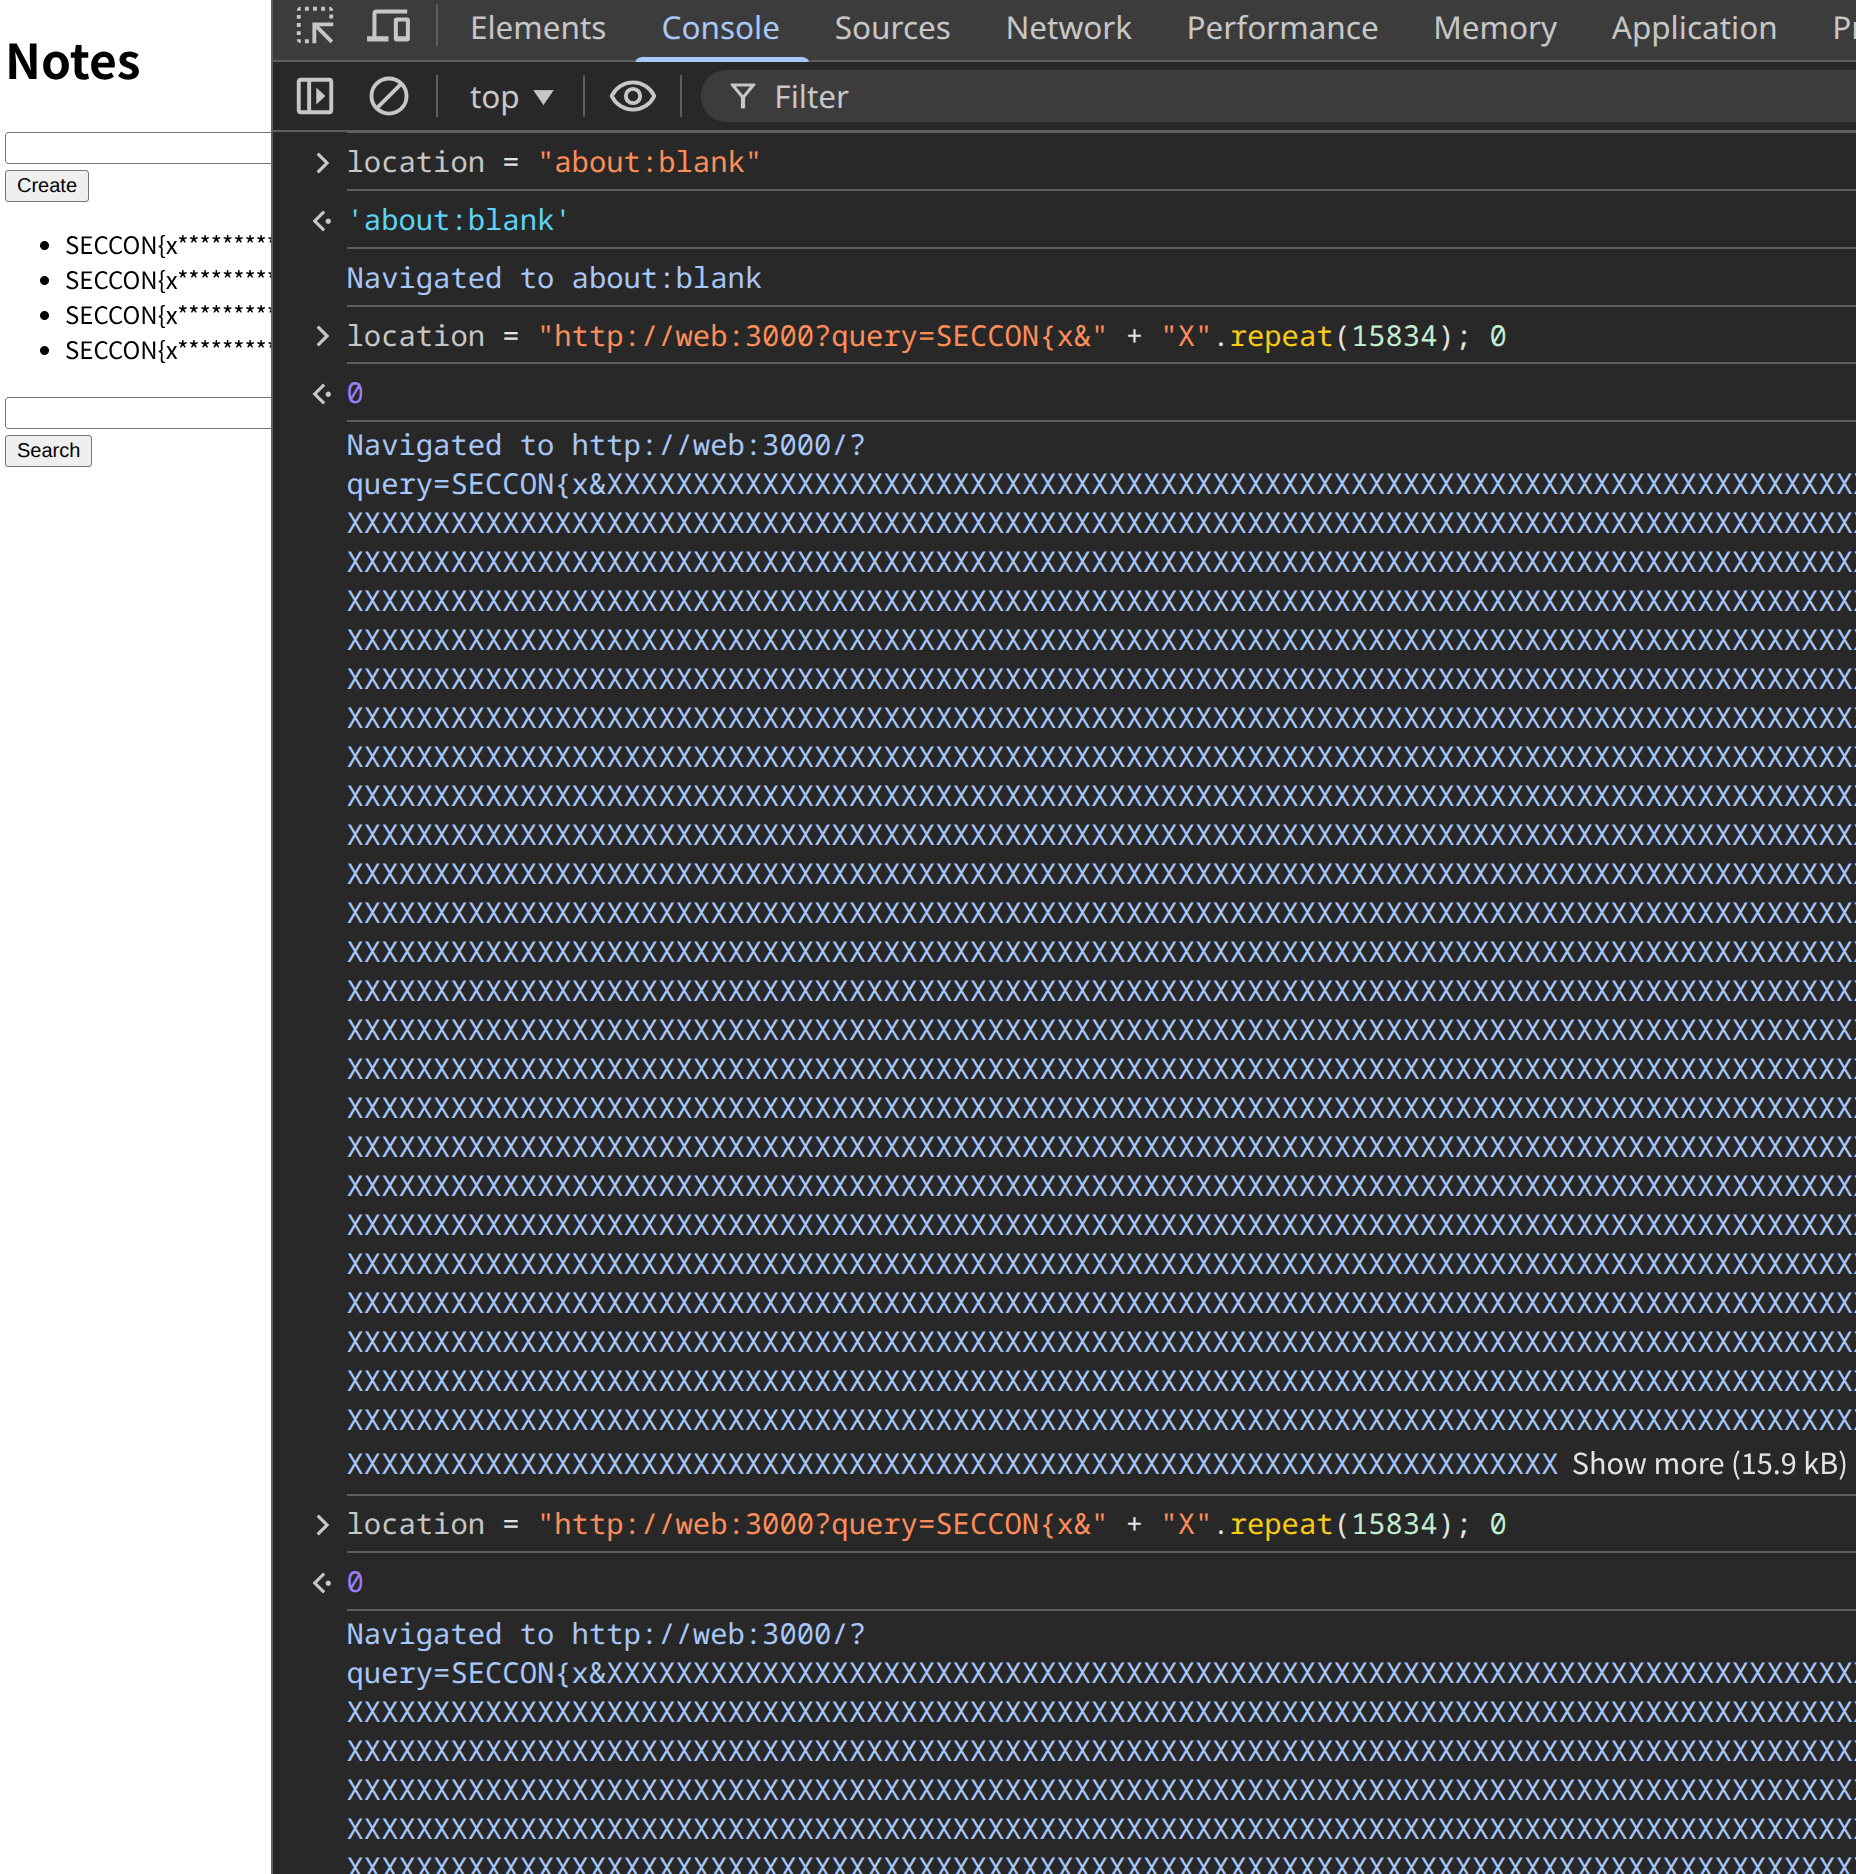
Злодей заманивает браузер жертвы на свой ресурс со скриптом. Скрипт отправляет браузер к нужному ресурсу, например, онлайн-банкингу:
https://target.site/?query=<секретная_строка_которая_может_быть_на_странице>Браузер получает ответ и сохраняет ETag. Затем скрипт меняет свой запрос, что приводит к изменению ETag. Перебирая такие запросы и отслежвая факты изменения ETag, злодей получает канал утечки ценной информации со страницы банка.
Разработчик, не храни секреты и чувствительные данные в URL и особенно в субдоменах. Не отдавай ETag для страниц с ценными данными.
@makrushin l MAX l VK