SBOM становится критически важным для DevOps-команд, управляющих современными CI/CD пайплайнами
Вот почему его стоит внедрить каждой команде
Помните уязвимость Log4j? Тогда компании в спешке пытались определить, какие приложения оказались затронуты.
При наличии SBOM (Software Bill of Materials) этот процесс проходит значительно быстрее.
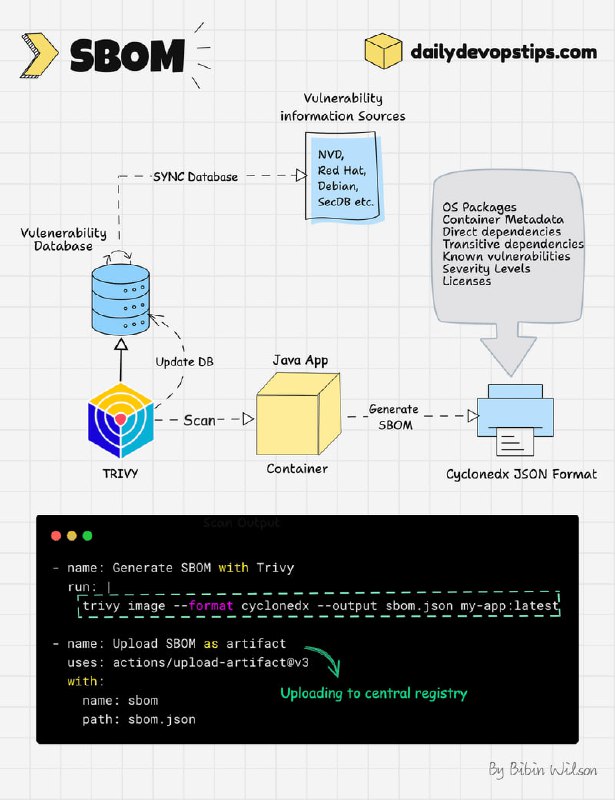
SBOM предоставляет полный инвентарь всех программных компонентов, входящих в состав приложения.
Сюда входят прямые зависимости, транзитивные зависимости, системные библиотеки, сторонние пакеты, а также ключевые метаданные – лицензии и известные уязвимости.
Традиционные файлы зависимостей, такие как
pom.xml или
package.json, дают лишь поверхностное представление о составе проекта.
SBOM обеспечивает более глубокую прозрачность, трекинг безопасности и возможности комплаенса, которые стандартные manifest-файлы обеспечить не могут.
Вот подробный гайд по SBOM:
https://newsletter.devopscube.com/p/sbom-what-why👉
DevOps Portal