
Большинство инструментов безопасности для Kubernetes лишь уведомляют о проблеме уже после того, как она произошла.
KubeArmor работает иначе.
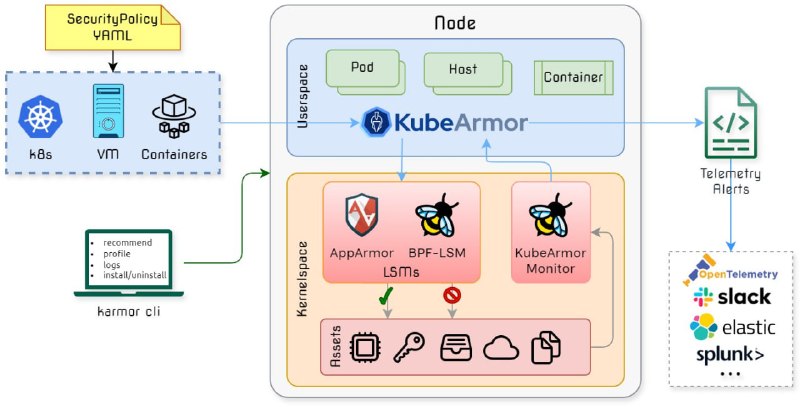
Это опенсорсный инструмент безопасности, который на уровне ядра контролирует, какие процессы могут запускаться, к каким файлам можно обращаться и какие сетевые запросы разрешены внутри ворклоадов.
Вместо простого алерта он блокирует действие ещё до его выполнения.
Что умеет KubeArmor
— Блокирует неожиданный запуск процессов или доступ к файлам внутри пода ещё до того, как это произойдёт.
— Применяет принцип минимально необходимых прав с помощью вайтлистинга процессов и сетевых подключений для каждого ворклоада.
— Ограничивает доступ к чувствительным путям, например к бандлам сертификатов и секретам, чтобы их нельзя было прочитать или изменить.
— Применяет политики харденинга, сопоставленные с MITRE, CIS и STIG, без необходимости писать их самостоятельно.
— Обеспечивает детальную видимость происходящего в рантайме с помощью eBPF, включая информацию о подах, контейнерах и неймспейсах.
https://github.com/kubearmor/KubeArmor
👉 DevOps Portal
Post #1957
2.41K
- ❤ 4
- 👍 1
- 😁 1