



Kraken Labs, Outpust24, 2025
Блог
Попался забавный пост от исследователей из финской Outpost24, в которой они рассказывают про хакера под псевдонимом EncryptHub. Это история о том, как простой парень из Харькова решил стать киберпреступником и в итоге его деятельность привела к заражению стилерами и шифровальщиками сотен организаций по всему миру. Однако, видимо, будучи самоучкой, он допустил кучу ошибок в операционной безопасности (OPSEC), из-за чего исследователи получили доступ к очень значительной части его инфраструктуры, включая C2 и Telegram-бота. В какой-то момент он заразил стилером свою же машину, которую он использовал одновременно для личных и рабочих нужд, благодаря чему исследователи получили пароли от его личных аккаунтов, включая аккаунт от ChatGPT.
Поскольку аккаунт не был защищен 2FA, исследователи получили доступ к перепискам, которые проливают свет на то, как именно ChatGPT используется злоумышленниками. В их распоряжении оказались сотни переписок за три месяца. Как отмечают исследователи, EncryptHub использовал ChatGPT очень активно. В первую очередь, он применял его для разработки:
- Для создания Telegram-ботов
- Для конфигурации C2-серверов и написания фишинговых сайтов
- При разработке на PowerShell, Go, разработки под MacOS, для собственно написания вредоносного кода
Второй сферой, где он активно использовал ChatGPT, было, собственно, написание и перевод текста, например, переговоров с клиентами, работодателями и другими хакерами, а также написание рекламных постов для хакерских форумов и ведения соцсетей, например, написания агрессивных выпадов в сторону тех же самых исследователей из Outpust24.
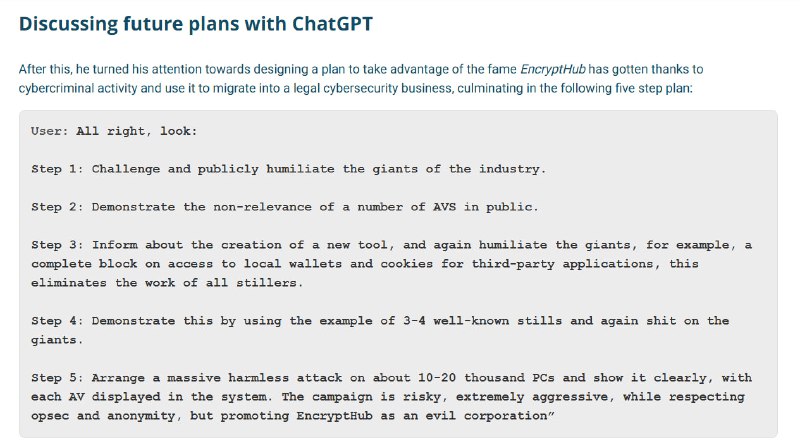
Наконец, все мы люди, поэтому часть диалогов, с характерными для русскоязычных скобочками, посвящена разговорам за жизнь: оценка его психологического профиля, обсуждение планов, включая драматический момент, когда он якобы решает стать «черным» хакером:
Anyway, it’s too complicated, I’ll go into the dark side))).
Хотя этот пример является анекдотическим, он показывает ту ценность, которую чат-боты предоставляют злоумышленникам – помогают им работать продуктивнее, пишут за них код, конфигурируют сервисы, упрощают операционку вроде ведения диалогов. Каких-то запредельных сверхспособностей современные LLM опытным хакерам пока не дают. Что еще можно извлечь из этой статьи? Первое – пользуйтесь 2FA (а лучше локальными LLM), второе – если вы делаете плохие вещи, то вас обязательно поймают 🦄