
Notepad++ полгода распространял китайский вирус через обновления из-за взлома хостинга
Китайские хакеры более полугода имели возможность запускать бинарники на компьютерах пользователей Notepad++
Детали компрометации Notepad++:
- В июне 2025 года был взломан сервер обновлений Notepad++. Это позволило вредоносным бинарникам выполняться через механизм обновления утилиты.
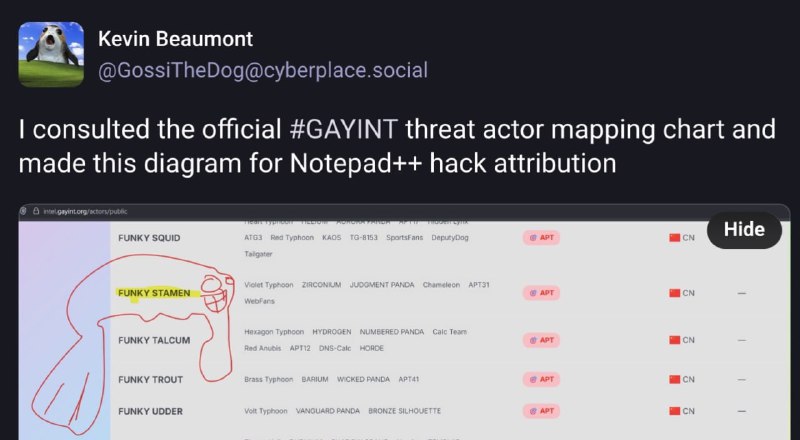
- По словам исследователя в области кибербезопасности Кевина Бомонта, взлом был осуществлён группировкой «Funky Stamen».
- Автор Notepad++ также заявил, что, по всей вероятности, атака была проведена «китайской группой, спонсируемой государством».
- 18 ноября 2025 года разработчик Notepad++ выпустил обновление версии 8.8.8, в которое был включён патч для апдейтера в связи с «потенциальной проблемой перехвата».
- Окончательно выгнать хакеров удалось только 2 декабря.
Это тот редкий кейс, когда open-source проект пострадал не из-за собственного кода, а из-за слабого звена в цепочке поставки — хостинга. Полгода атака оставалась почти незаметной.
LinuxCamp | #news
Post #631
6.02K


- 😱 23
- 👍 7
- ❤ 6
- 😁 1
- 🤔 1