TGViewer
Channel Public Channel
Linux Ready | DevOps

Linux Ready | DevOps

@linux_ready

Авторский канал по разработке на Linux.
Ресурсы, обучения, задачи, шпаргалки.
Ежедневно информация пополняется!

Cотрудничество: @energy_c
Subscribers
11.2K
Photos
1K
Videos
75
Links
553

Showing posts older than #601 · Back to latest

Older Posts 7 shown
Post #599 1.98K
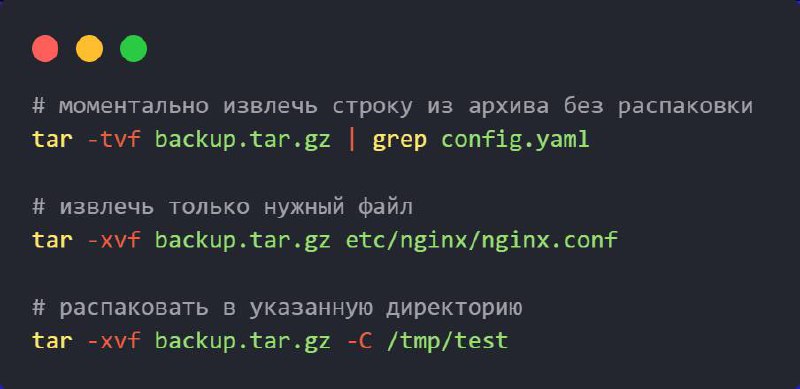
👩‍💻 Вот как достать один конфиг из архива без распаковки!

tar умеет работать точечно — без полной распаковки архива.
Это спасает, когда нужно быстро вытащить один файл из огромного .tar.gz или проверить содержимое без распаковки.

Показываем, что внутри архива:
tar -tvf backup.tar.gz | grep config.yaml


Извлекаем только нужный файл - например конфиг nginx:
tar -xvf backup.tar.gz etc/nginx/nginx.conf


А если нужно развернуть всё, но не засорять текущий каталог - укажите путь:
tar -xvf backup.tar.gz -C /tmp/test


🔥 Мелочь, но экономит время каждый раз, когда работаешь с архивами.

🚪 Linux Ready | #совет
  • 🔥 17
  • 👍 12
  • ❤ 8
Post #594 1.99K
👩‍💻 Контейнеры без лишнего веса и риска — делаем образы безопаснее и переносимее!

Контейнер — это не просто способ “упаковать” приложение. От структуры слоёв и состава базового образа зависит безопасность, размер и стабильность работы.

В этом посте:
• Как уменьшить размер с помощью multi-stage сборки;

• Настроим запуск без root и уберём лишние зависимости;

• Проверим образ на уязвимости и соберём multi-arch версию;

• Как повысить переносимость и надёжность CI-билдов.


Это делает образы лёгкими, безопасными и готовыми к деплою на любой инфраструктуре.

🚪 Linux Ready | #гайд
  • 🔥 11
  • 👍 7
  • 🤝 4
  • ❤ 1
Post #592 2.13K
Мониторинг сетевой активности — кто нагружает канал?

Чтобы быстро оценить сетевую нагрузку и увидеть активные соединения, используем iftop — монитор трафика в реальном времени.

Сначала установим пакет:
sudo apt update && sudo apt install iftop -y


Запускаем мониторинг:
sudo iftop


На экране появится таблица пар хостов.

Чтобы указать конкретный интерфейс (например, Wi-Fi):
sudo iftop -i wlan0


На беспроводных интерфейсах обычно виден только трафик, адресованный этому устройству.

Можно применить фильтр, например, отобразить только HTTP-трафик:
sudo iftop -f "port 80"


Если нужно узнать, какой процесс держит соединение — определите порт в iftop и выполните:
sudo ss -tup | grep <порт>
# или
sudo lsof -i :<порт>


Выход из утилиты — клавиша q.

🔥 Инструмент для диагностики сети и поиска источников перегрузки без лишних зависимостей.

🚪 Linux Ready | #практика
  • 👍 17
  • 🔥 9
  • ❤ 6
Post #587 2.16K
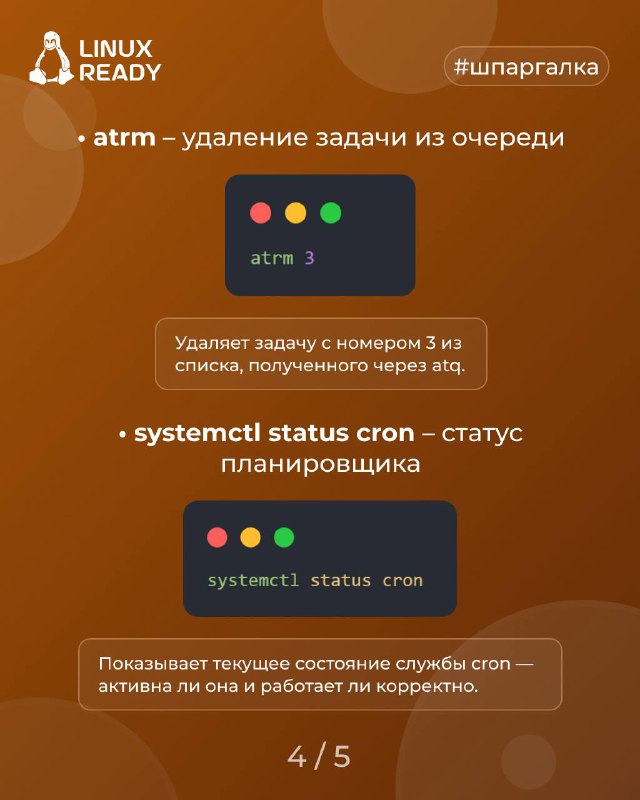
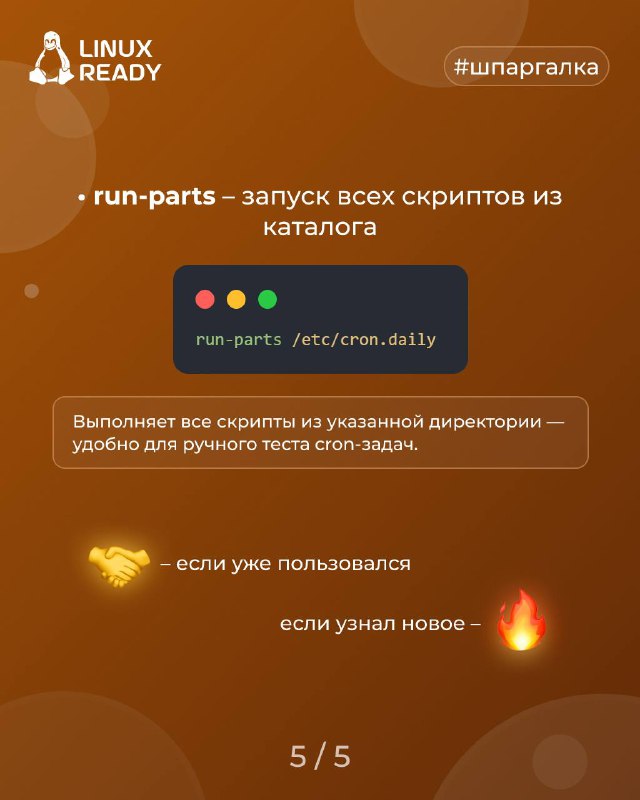
👩‍💻 Планирование и управление задачами!

Инструменты cron и at обеспечивают автоматизацию запуска процессов в системе. С их помощью администратор может точно планировать периодические и одноразовые задачи, управлять очередью выполнения и контролировать состояние планировщика. В этой шпаргалке - команды для стабильной и предсказуемой работы системы.

🚪 Linux Ready | #шпора
  • 🔥 18
  • 👍 8
  • ❤ 7
  • 🤝 2
Post #585 2.27K
👩‍💻 Знали, что ISO-образы можно открывать без установки архиваторов и утилит?

Linux умеет монтировать их прямо как папки.

Создайте точку монтирования и подключите образ:
sudo mount -o loop image.iso /mnt/iso


Теперь содержимое ISO доступно как обычные файлы -
можно проверить установщик, достать документацию или конфиг без распаковки.

После работы - просто размонтируйте:
sudo umount /mnt/iso


Если часто работаете с образами — добавьте алиас, и монтируйте файлы одной командой:
alias mountiso='sudo mount -o loop "$1" /mnt/iso && cd /mnt/iso'


🚪 Linux Ready | #совет
  • 👍 31
  • 🔥 9
  • ❤ 7
Post #579 2.47K
👩‍💻 Надёжное удаление файлов и очистка swap — просто и безопасно!

Обычный rm не гарантирует, что данные нельзя восстановить. Сегодня покажу практические команды для перезаписи и удаления файлов.

В этом посте:
• Перезаписываем и удаляем файлы безопасно с shred.

• Отключаем, перезаписываем и восстанавливаем swap.

• Учимся работать с SSD: fstrim / blkdiscard и отличия от HDD.

• Проверяем результат через df, du и lsblk.


Эти простые шаги помогут снизить риск восстановления чувствительных данных.

🚪 Linux Ready | #задача
  • 👍 14
  • 🔥 9
  • ❤ 6
Post #578 2.59K
👩‍💻 Многие админы ставят сервер — и забывают про базовую защиту!

UFW (Uncomplicated Firewall) — простой интерфейс для iptables, который позволяет быстро задать безопасные правила входа и выхода.

Отключаем весь входящий трафик, кроме нужных портов:
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw allow 22/tcp
sudo ufw enable


Для логирования подозрительных подключений:
sudo ufw logging on


Если работаешь напрямую с iptables — можно сделать аналог:
sudo iptables -P INPUT DROP  
sudo iptables -A INPUT -p tcp --dport 22 -j ACCEPT
sudo iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT


🔥 Простые, но эффективные правила — минимизируют риск атак и делают систему предсказуемой.

🚪 Linux Ready | #совет
  • ❤ 15
  • 👍 9
  • 👎 4
  • 🔥 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →