TGViewer
Channel Public Channel
Linux Ready | DevOps

Linux Ready | DevOps

@linux_ready

Авторский канал по разработке на Linux.
Ресурсы, обучения, задачи, шпаргалки.
Ежедневно информация пополняется!

Cотрудничество: @energy_c
Subscribers
11.2K
Photos
1K
Videos
73
Links
543

Showing posts older than #1392 · Back to latest

Older Posts 15 shown
Post #1391 2.27K
Работа с ss — замена netstat для диагностики сетевых подключений!

Во многих руководствах до сих пор встречается:
netstat


Но в большинстве современных Linux-дистрибутивов рекомендуется использовать:
ss


Утилита входит в пакет iproute2, работает быстрее и получает информацию через интерфейсы ядра Linux без необходимости парсинга большого объёма данных из /proc.

Посмотреть TCP-сокеты:
ss -t


Посмотреть все TCP-соединения в числовом виде:
ss -tan


Посмотреть прослушивающие TCP-сокеты и UDP-сокеты:
ss -tuln


Если нужно увидеть процессы, которым принадлежат сокеты:
ss -tulpn


Вывод покажет адреса прослушивания, порты, PID и имя процесса.

Частая задача — выяснить, кто занимает конкретный порт. Например, проверить порт 8080:
ss -ltnp '( sport = :8080 )'


Либо отфильтровать сокеты, прослушивающие порт 443:
ss -ltnp '( sport = :443 )'


При диагностике веб-серверов полезно смотреть количество установленных соединений. Например:
ss -tan


Состояния соединений отображаются в первом столбце, например:
LISTEN
ESTAB
TIME-WAIT
CLOSE-WAIT
SYN-RECV


Подсчитать количество активных соединений:
ss -Htan state established | wc -l


Это помогает быстро оценить текущую нагрузку на сервис.

Для анализа SSH-подключений:
ss -tn '( sport = :22 )'


Либо так:
ss -tn '( dport = :22 )'


В зависимости от того, анализируется сервер или клиент.

Посмотреть только сокеты в состоянии LISTEN:
ss -ltn


Так можно быстро проверить, действительно ли приложение слушает нужный порт.

Например, после запуска сервиса:
ss -ltnp | grep 3000


Для диагностики проблем с соединениями полезно смотреть сокеты в ожидании закрытия:
ss -tan state close-wait


Большое количество CLOSE-WAIT часто указывает на ошибки в приложении, которое некорректно закрывает соединения.

Показать общую статистику по протоколам:
ss -s


Например:
TCP: 523 established
UDP: 42
INET: 610


Конкретные значения будут зависеть от текущего состояния системы. Команда позволяет быстро оценить сетевую активность системы.

Практический пример диагностики недоступного веб-приложения. Сначала проверяем, слушает ли процесс порт:
ss -ltnp '( sport = :8080 )'


Затем смотрим активные подключения:
ss -tan '( sport = :8080 )'


Если подключений нет — проблема может быть в балансировщике, firewall или DNS.

Если подключения есть, но много соединений находится в состоянии:
SYN-RECV


Стоит проверить сетевую доступность, настройки фильтрации трафика и работу балансировщика.

Дополнительно полезно знать:
ss -i


Команда выводит расширенную информацию о TCP-соединениях: RTT, размер окна, retransmits и другие параметры, которые часто используются при анализе сетевых проблем.

🔥 ss — один из основных инструментов диагностики сети в современных Linux-системах и в большинстве случаев является предпочтительной заменой netstat благодаря более высокой скорости работы и расширенным возможностям фильтрации.

🚪 Linux Ready | #практика
  • ❤ 13
  • 👍 9
  • 🔥 5
  • 🤝 2
Post #1389 2.34K
📂 Напоминалка по Bash-скриптам!

Например, set -euo pipefail помогает избежать многих ошибок в скриптах, а trap позволяет корректно обрабатывать сигналы и выполнять очистку перед завершением программы.

На картинке — основные конструкции Bash: переменные, условия, циклы, функции, массивы, работа с файлами, аргументы командной строки, перенаправление потоков, обработка сигналов и другое.

Сохрани, чтобы не потерять!

🚪 Linux Ready | #ресурс
  • 👍 19
  • 🔥 7
  • ❤ 6
Post #1388 1.96K
В Linux можно безопасно перезаписывать файл результатом команды, которая этот же файл читает!

Многие хотя бы раз пытались сделать что-то вроде:
$ sort users.txt > users.txt


И получали пустой файл.

Проблема в том, что shell открывает файл на запись ещё до запуска sort, поэтому содержимое уничтожается раньше, чем команда успевает его прочитать.

Для таких случаев существует sponge из пакета moreutils:
$ sort users.txt | sponge users.txt


Сначала sponge полностью считывает входной поток в память, а затем открывает файл и записывает результат.

Точно так же можно фильтровать логи или конфигурации без временных файлов:
$ grep -v debug app.log | sponge app.log


Или выполнять цепочки преобразований над одним и тем же файлом:
$ sed 's/localhost/db.local/' config.ini | sponge config.ini


🔥 Это позволяет безопасно изменять файл, не создавая временные копии и не рискуя случайно потерять данные.

🚪 Linux Ready | #совет
  • 🔥 17
  • 👍 8
  • ❤ 5
Post #1386 2.19K
✍️ CommandLineFu — полезные команды для Linux и Unix!

Удобный каталог команд для Linux, Unix и macOS, где собраны готовые решения на Bash для самых разных задач: работа с файлами, сетью, процессами, логами, безопасностью и администрированием серверов. Каждая команда сопровождается пояснением.

📌 Оставляю ссылочку: commandlinefu.com

🚪 Linux Ready | #сайт
  • 🔥 14
  • 👍 6
  • ❤ 5
Post #1380 2.51K
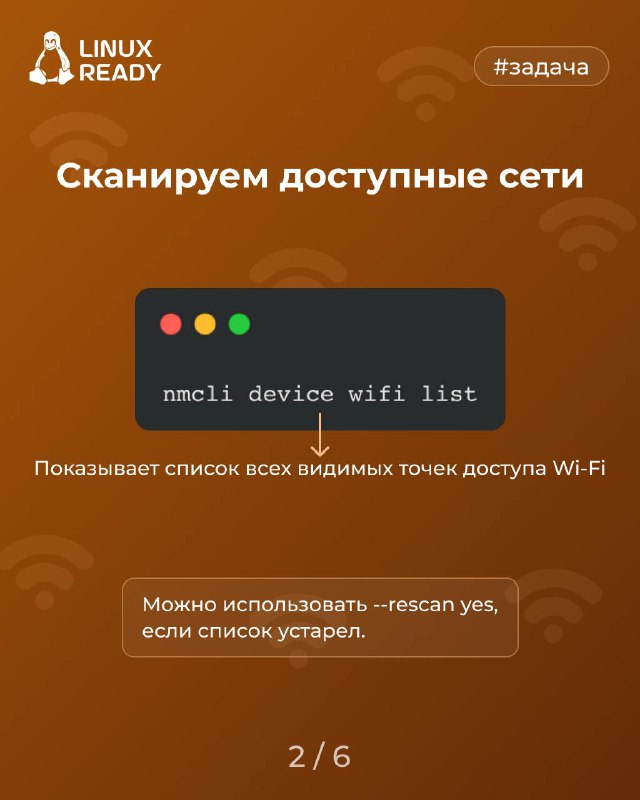
👩‍💻 Подключаемся к Wi-Fi из терминала — без графики, только nmcli

Иногда приходится работать в Linux без GUI — на сервере, в recovery-режиме или просто в консоли. В таких случаях nmcli позволяет управлять Wi-Fi прямо из терминала.

В этом посте:
• Ищем доступные сети с помощью nmcli dev wifi.

• Подключаемся к нужной точке с паролем.

• Проверяем статус соединения и IP-адрес.

• Учимся удалять и редактировать сохранённые профили.


Отличный пример, как консоль может всё — быстро, просто и без лишнего.

🚪 Linux Ready | #задача
  • 🔥 23
  • 🤝 16
  • ❤ 5
  • 👍 1
Post #1378 2.01K
❤️ Крутая статья попалась на Хабре: Разбираем хаос в Linux-логах: journald, rsyslog и файлы!

В этой статье:
• Объясняется, как устроена система логирования в Linux;
• Разбираются различия между journald, rsyslog, syslog и классическими файлами логов;
• Показывается, как правильно настраивать логирование для PostgreSQL, Redis, Nginx, Kafka, HAProxy и др.;
• Объясняется, откуда появляются дубли логов, лишняя нагрузка на диск и проблемы с ротацией;


🔊 Продолжай читать на Habr!


🚪 Linux Ready | #статья
  • ❤ 17
  • 👍 7
  • 🤝 6
Post #1377 1.77K
Слышали, что Bash умеет выводить set -x не в терминал, а в отдельный log-файл?

Обычно при debugging shell-скриптов используют set -x, но весь trace смешивается с обычным stdout/stderr и быстро делает вывод неудобным для чтения.

В Bash существует специальная переменная BASH_XTRACEFD, которая перенаправляет xtrace в отдельный файловый дескриптор:
$ exec {FD}>>debug.log
$ export BASH_XTRACEFD=$FD


Теперь debugging не ломает основной вывод программы:
$ bash -x ./deploy.sh


Все trace-команды уходят только в debug.log, а stdout/stderr продолжают работать как обычно.

Это особенно полезно в автоматизации, CI/CD, deploy-скриптах, где важно сохранить чистый вывод программы, но при этом иметь полную трассировку выполнения для отладки.

После завершения debugging дескриптор корректно закрывается:
$ set +x
$ exec {FD}>&-


🔥 Механизм работает внутри Bash и использует обычные файловые дескрипторы оболочки без внешних утилит.

🚪 Linux Ready | #совет
  • 🔥 13
  • 👍 6
  • ❤ 4
Post #1375 1.73K
🐱 Awesome Sysadmin — огромная база инструментов для Linux и DevOps!

В этом репозитории собраны open-source инструменты для системного администрирования: мониторинг, логирование, backup, docker, kubernetes, безопасность, networking, автоматизация и всё, что нужно для работы с серверами и инфраструктурой. По сути это готовая база полезного софта для сисадминов, DevOps и backend-разработчиков.

Оставляю ссылочку: GitHub 📱


🚪 Linux Ready | #репозиторий
  • ❤ 12
  • 👍 7
  • 🤝 4
Post #1374 1.62K
Работа с systemctl edit — переопределение systemd unit без изменения оригинального файла!

Многие администраторы и разработчики до сих пор изменяют unit-файлы напрямую в:
/usr/lib/systemd/system/


или:
/lib/systemd/system/


Но это vendor unit-файлы, устанавливаемые пакетным менеджером. После обновления пакета изменения могут быть перезаписаны.

Правильный способ настройки сервисов в systemd — использовать override-конфигурации через:
systemctl edit


Например, добавим переменные окружения для nginx:
sudo systemctl edit nginx.service


После сохранения systemd создаст файл:
/etc/systemd/system/nginx.service.d/override.conf


Это безопасный способ переопределения параметров сервиса без изменения оригинального unit-файла.

Пример добавления переменных окружения:
[Service]
Environment="APP_ENV=production"
Environment="WORKERS=4"


После сохранения systemctl edit обычно автоматически выполняет daemon-reload, поэтому достаточно просто перезапустить сервис:
sudo systemctl restart nginx


Если unit-файлы или override-конфигурации изменялись вручную в /etc/systemd/system/, тогда дополнительно выполняют:
sudo systemctl daemon-reload


Проверить итоговую конфигурацию сервиса можно так:
systemctl cat nginx.service


Команда покажет: оригинальный unit-файл, все override-конфигурации, порядок применения настроек.

А для просмотра итоговых параметров сервиса полезно использовать:
systemctl show nginx.service


Это особенно полезно при диагностике сложных production-конфигураций.

Переопределение ExecStart, один из важных нюансов systemd — перед новым ExecStart старое значение нужно очистить. Пример:
sudo systemctl edit app.service


Override:
[Service]
ExecStart=
ExecStart=/usr/local/bin/app --port 8080


Пустой ExecStart= сбрасывает предыдущее значение из исходного unit-файла. Без очистки systemd может выдать ошибку, поскольку для сервисов с типом, отличным от Type=oneshot, допускается только один ExecStart.

Автоматический перезапуск сервиса. Для production-сервисов часто настраивают автоматический перезапуск:
[Service]
Restart=on-failure
RestartSec=5


Так systemd будет автоматически перезапускать сервис только при ошибках, а не после штатной остановки.

Systemd умеет ограничивать ресурсы процессов через cgroup. Пример ограничения памяти:
[Service]
MemoryMax=1G


Это особенно полезно для Node.js, Python, Java и других серверных приложений с непредсказуемым потреблением памяти.

Иногда требуется изменить почти весь unit-файл. Для этого используется:
sudo systemctl edit --full app.service


В этом режиме systemd создаёт полный локальный unit-файл в:
/etc/systemd/system/


который заменяет оригинальный unit из пакета.

Но использовать --full стоит осторожно — после этого вы фактически берёте поддержку unit-файла на себя и можете пропустить изменения из новых версий пакета.

Практический пример настройки сервиса:
[Service]
Environment="NODE_ENV=production"
WorkingDirectory=/srv/app
ExecStart=
ExecStart=/usr/bin/node /srv/app/server.js
Restart=on-failure
RestartSec=5
LimitNOFILE=65535
MemoryMax=1G


Так часто настраивают production-сервисы для Node.js, Go, Python, Java и других серверных приложений.

Дополнительно полезно знать:
systemctl show app.service -p FragmentPath -p DropInPaths


Команда покажет: путь к основному unit-файлу, все подключённые override-конфигурации.

🔥 Это стандартный и рекомендуемый способ настройки systemd без риска потерять изменения после обновления системы.

🚪 Linux Ready | #практика
  • ❤ 16
  • 👍 8
  • 🔥 6
  • 👎 1
Post #1372 1.81K
📂 Напоминалка по перенаправлениям ввода/вывода!

Например, > перенаправляет вывод команды в файл, 2> — ошибки, а 2>&1 объединяет STDOUT и STDERR.

На картинке — основные файловые дескрипторы (STDIN, STDOUT, STDERR), примеры перенаправлений и другое.

Сохрани, чтобы не потерять!

🚪 Linux Ready | #ресурс
  • 👍 15
  • 🔥 6
  • 🤝 4
Post #1371 2.03K
Bash умеет массово генерировать пути и имена файлов без циклов и скриптов!

В Bash существует brace expansion — механизм, который разворачивает шаблоны ещё до запуска команды.

Можно мгновенно создавать структуры директорий:
$ mkdir -p build/{api,worker,nginx,db}


Shell превратит это в:
build/api
build/worker
build/nginx
build/db


Точно так же удобно генерировать наборы файлов:
$ touch app/{main,test,dev}.js


Получаются:
main.js
test.js
dev.js


Очень полезный приём для backup:
$ cp file{,.bak}


Bash автоматически развернёт команду в:
$ cp file file.bak


Brace expansion работает на уровне shell ещё до выполнения команды, поэтому не требует циклов, xargs или внешних утилит.

🔥 Это ускоряет работу с файлами, структурами развёртывания, генерацией шаблонов и автоматизацией shell-сценариев.

🚪 Linux Ready | #совет
  • 🔥 19
  • ❤ 8
  • 👍 5
Post #1369 2.09K
☕️ DevOps Interview — интерактивная платформа для подготовки к собеседованиям!

Это ресурс, где собраны вопросы и практические сценарии по DevOps, разбитые по ключевым темам: Docker, Kubernetes, CI/CD, облака, безопасность, мониторинг и др. Формат построен как тренажёр, можно проходить вопросы по категориям. Отдельно выделяются реальные сценарии, где разбираются проблемы и их решения.

📌 Оставляю ссылочку: interview.devopscommunity.in

🚪 Linux Ready | #сайт
  • ❤ 15
  • 👍 6
  • 🤝 3
Post #1368 2.35K
Создаём временную RAM-директорию — быстрые файлы без лишней записи на SSD/HDD!

Иногда нужно быстрое временное хранилище: сборка проекта, кэш, распаковка архивов, временные логи или обработка больших файлов. В Linux для этого можно использовать tmpfs — файловую систему в памяти (RAM, при необходимости — с использованием swap).

Создаём директорию:
sudo mkdir -p /mnt/ramdisk


Монтируем tmpfs:
sudo mount -t tmpfs -o size=2G tmpfs /mnt/ramdisk


Что происходит: tmpfs создаёт файловую систему в памяти; size=2G — максимальный лимит, а не сразу занятая RAM; память выделяется по мере записи файлов; /mnt/ramdisk — директория монтирования.

Теперь всё, что записывается в /mnt/ramdisk, хранится в памяти и обычно значительно снижает количество записей на SSD/HDD.

Например:
cd /mnt/ramdisk


И работаешь как с обычной директорией:
cp big-archive.tar.gz /mnt/ramdisk
tar -xf big-archive.tar.gz


Практический пример: временная сборка большого frontend/backend-проекта или работа с временными файлами:
TMPDIR=/mnt/ramdisk npm run build


Некоторые инструменты используют TMPDIR для временных файлов, что может ускорить операции.

Для pip можно отдельно вынести кэш и временные файлы в RAM:
TMPDIR=/mnt/ramdisk \
PIP_CACHE_DIR=/mnt/ramdisk/pip-cache \
pip install -r requirements.txt


Проверить, что tmpfs смонтирован:
df -h


Пример:
tmpfs   2.0G   120M  1.9G   6% /mnt/ramdisk


Когда работа закончена — отмонтировать:
sudo umount /mnt/ramdisk


А также важно помнить: данные исчезают после reboot; tmpfs использует RAM и при необходимости может использовать swap; не стоит хранить там что-то важное; размер можно менять через size=; после umount директория останется, но данные tmpfs исчезнут.

🔥 Очень полезно для временных операций, где важна скорость и не нужно постоянное хранение данных.

🚪 Linux Ready | #практика
  • 👍 20
  • ❤ 5
  • 🔥 4
Post #1366 2.12K
📂 Напоминалка по SSH — как устанавливается защищённое соединение!

Например, SSH сначала согласовывает версии и алгоритмы шифрования, затем выполняет обмен ключами и только после этого открывает безопасную сессию для передачи команд и данных.

На картинке — полный цикл работы SSH: от TCP-подключения до шифрования команд и проверки ключей клиента.

Сохрани, чтобы не потерять!

🚪 Linux Ready | #ресурс
  • 🔥 22
  • 👍 10
  • 🤝 6
Post #1365 2.24K
Знали, что Bash умеет потоково обрабатывать stdout и stderr через process substitution?

Когда нужно одновременно сохранить вывод в файл, показать его в терминале и отдельно обработать ошибки — многие делают временные файлы или запускают команду несколько раз.

В Bash это решается напрямую:
command > >(tee output.log)


stdout команды одновременно выводится в терминал и записывается в output.log.

stderr можно обработать отдельно:
command > >(tee out.log) 2> >(tee err.log >&2)


Теперь stdout и stderr разделены по разным log-файлам, но продолжают отображаться в терминале в реальном времени.

Можно сразу передавать поток в другие команды:
make 2> >(grep error >&2)


Или обрабатывать и логировать вывод без временных файлов:
docker logs app > >(ts > app.log)


ts обычно входит в пакет moreutils

Process substitution подключает pipe/FIFO или /dev/fd/* как обычный файл, поэтому данные обрабатываются потоково без временных файлов и без повторного запуска команды.

При раздельной обработке stdout/stderr порядок строк между потоками может отличаться от оригинального.

🔥 Крутой механизм Bash для отладки, логирования и построения сложных shell-конвейеров.

🚪 Linux Ready | #совет
  • 👍 17
  • ❤ 8
  • 🔥 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →