TGViewer
Channel Public Channel
Linux Ready | DevOps

Linux Ready | DevOps

@linux_ready

Авторский канал по разработке на Linux.
Ресурсы, обучения, задачи, шпаргалки.
Ежедневно информация пополняется!

Cотрудничество: @energy_c
Subscribers
11.2K
Photos
1K
Videos
73
Links
543

Showing posts older than #1329 · Back to latest

Older Posts 12 shown
Post #1326 2.6K
🐱 Полезную статью нашёл на Хабре: «Права в Linux: chown/chmod, SELinux context, символьная/восьмеричная нотация, DAC/MAC/RBAC/ABAC»!

В статье:
• Даётся цельная картина систем управления доступом в Linux;
• Пошагово разбираются символьная и восьмеричная нотации прав, специальные биты и SELinux-контексты с понятными шпаргалками;
• Собрана база команд и объясняется, как правильно читать и настраивать права без типичных ошибок.


🔊 Продолжайте читать на Habr!


🚪 Linux Ready | #статья
  • ❤ 15
  • 👍 8
  • 🔥 6
  • 🤝 2
Post #1325 3.12K
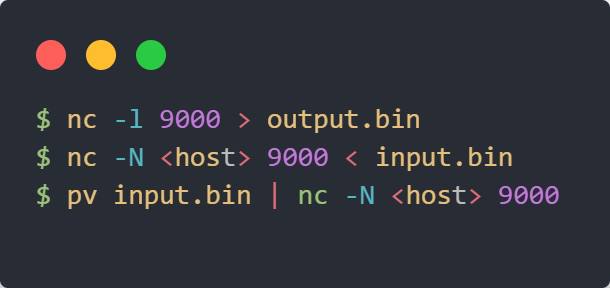
Как передавать файлы между машинами без scp, rsync и настройки SSH?

Когда нет доступа по SSH, сломан scp или нужно быстро скинуть файл между контейнерами, серверами или в изолированной сети — выручает netcat.

На принимающей стороне открываешь порт и пишешь всё в файл:
$ nc -l 9000 > output.bin
$ ls -lh output.bin


На отправляющей стороне отправляешь данные напрямую в сокет:
$ nc -N <host> 9000 < input.bin
$ echo done


Если нужен прогресс передачи:
$ pv input.bin | nc -N <host> 9000
или на приёме:
$ nc -l 9000 | pv > output.bin


Важно: без шифрования и аутентификации (использовать в доверенной сети), синтаксис может отличаться (например, BusyBox: nc -l -p 9000).

🔥 Работает даже в минимальных окружениях, контейнерах и rescue-системах, где кроме nc почти ничего нет.

🚪 Linux Ready | #совет
  • 👍 23
  • 🔥 13
  • 🤝 7
  • ❤ 3
Post #1322 3.65K
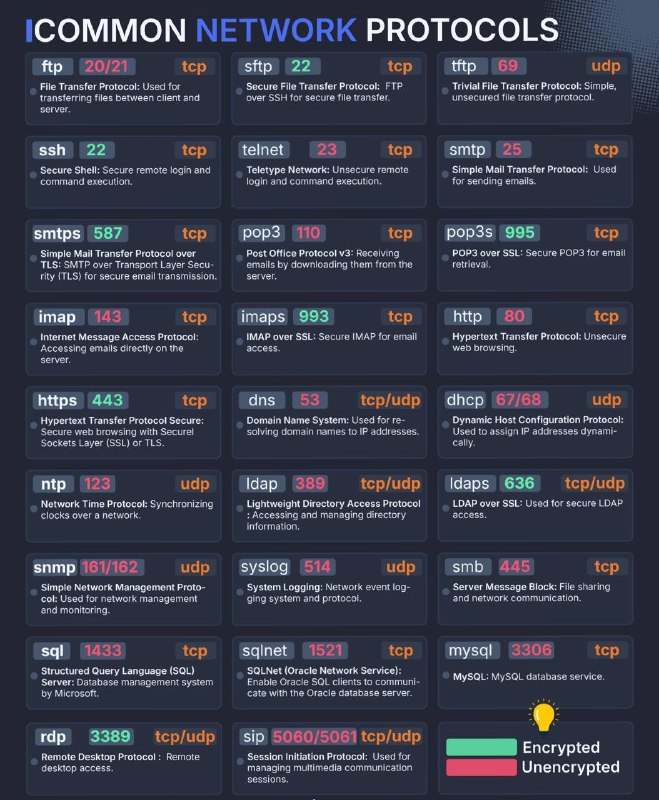
📂 Напоминалка по сетевым протоколам и портам!

Например, HTTP (80) используется для обычного веб-трафика, SSH (22) — для удалённого доступа к серверу, а DNS (53) — для преобразования доменных имён в IP.

На картинке — базовые и наиболее часто используемые сетевые протоколы с портами и типами транспорта (TCP/UDP).

Сохрани, чтобы не потерять!

🚪 Linux Ready | #ресурс
  • 👍 25
  • ❤ 11
  • 🔥 8
Post #1317 2.88K
👩‍💻 Анализируем и отлаживаем сетевые соединения!

В этом посте набор утилит, которые помогают глубоко разбирать сетевые проблемы: смотреть пакеты, искать данные в трафике, анализировать маршруты, проверять сокеты и отслеживать состояния соединений. Подходят для диагностики сетевых сбоев, поиска узких мест и дебага.

🚪 Linux Ready | #шпора
  • ❤ 18
  • 👍 10
  • 🤝 6
  • 🔥 3
Post #1315 2.62K
✍️ Нашел вам LinuxGeeks — практический курс по Bash на русском!

Пошаговое введение в мир bash-скриптов. От простых команд до циклов, условий и автоматизации задач. Писать скрипты проще, когда есть такой ресурс под рукой.

📌 Оставляю ссылочку: linuxgeeks.ru

🚪 Linux Ready | #сайт
  • 🤝 12
  • 👍 9
  • 🔥 7
  • 👎 4
  • ❤ 1
Post #1314 2.31K
Убиваем залипшие процессы с fuser и kill. Когда Ctrl+C не помогает, а процесс держит порт или файл!

Иногда процесс залипает и не хочет умирать даже после Ctrl+C. Или наоборот — ты не знаешь, что за процесс мешает работать. В таких случаях помогает связка fuser + kill.

Проверим, кто использует порт (например, 8080):
fuser -n tcp 8080


Или файл, занятый каким-то процессом:
fuser /var/log/syslog


Если надо сразу завершить все процессы, держащие ресурс:
fuser -k 8080/tcp


Или убить по PID (который вернул fuser):
kill -9 <PID>


🔥 fuser показывает, какие процессы используют файл или порт, а -k завершает их. Аккуратно — можно прибить что-то важное.

🚪 Linux Ready | #практика
  • 🔥 18
  • 👍 14
  • 🤝 9
  • ❤ 1
Post #1312 2.1K
📂 Напоминалка как работает SSH!

Например, при подключении по SSH сначала устанавливается TCP-соединение, затем происходит согласование версий и алгоритмов, после чего выполняется key exchange и аутентификация по ключам.

На картинке — полный процесс: от установления соединения до выполнения команд внутри зашифрованного канала.

Сохрани, чтобы не потерять!

🚪 Linux Ready | #ресурс
  • 🔥 20
  • ❤ 11
  • 👍 10
  • 🤝 3
Post #1311 2.53K
Как переиспользовать команды из history?

Набрал длинную команду, но забыл sudo и получил отказ. Вместо перепечатывания просто можно повторить её с повышенными правами:
$ apt install nginx
$ sudo !!


Bash подставит предыдущую команду целиком и выполнит её с sudo.

Нужно вернуться к команде, которую выполнял пару шагов назад, не листая историю:
$ !-2


Bash возьмёт команду по относительному номеру из history и выполнит её сразу.

Если помнишь только начало команды, можно вызвать последнюю подходящую:
$ !docker
$ !grep


Bash найдёт последнюю команду, начинающуюся с этого слова, и выполнит её.

Команда выполняется сразу. Для проверки можно добавить :p (например, !grep:p).

🔥 Это ускоряет работу в терминале кратно, особенно когда команды длинные и сложные.

🚪 Linux Ready | #совет
  • 👍 28
  • ❤ 10
  • 🔥 6
  • 🤝 6
Post #1309 2.48K
😎 krxnotes — информативные шпаргалки по Linux и системам!

Это структурированная коллекция заметок по Linux и смежным темам: процессы, файловые системы, shell и работа с ядром. Материал ориентирован на практическое понимание того, как устроена система на низком уровне. Информация подаётся в компактном формате без избыточной теории, с акцентом на реальные сценарии использования.

Оставляю ссылочку: GitHub 📱


🚪 Linux Ready | #репозиторий
  • ❤ 17
  • 👍 13
  • 🤝 8
Post #1304 2.97K
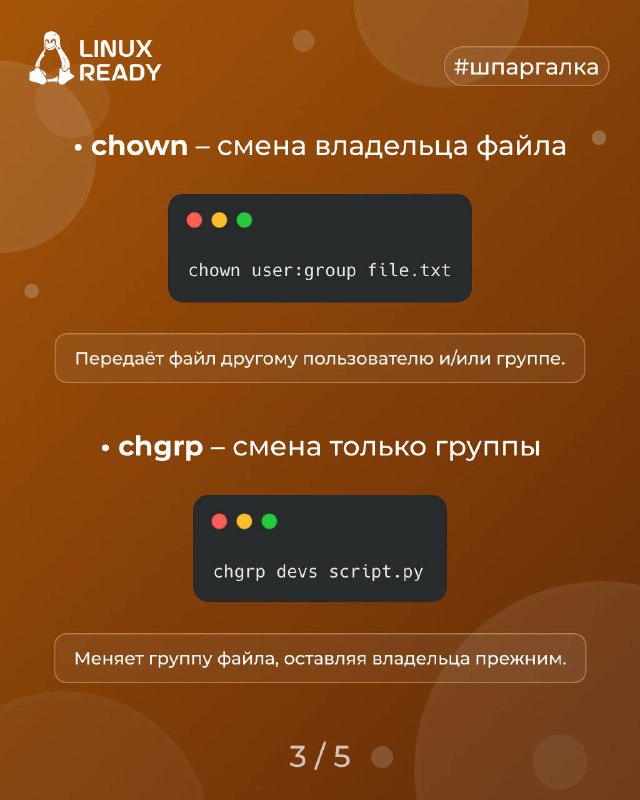
👩‍💻 Разбираем 7 ключевых команд для управления доступом!

Права доступа — одна из основ безопасности в Linux. Через chmod, chown и umask можно управлять доступом к файлам, а команды вроде ls -l и stat помогут быстро проанализировать текущие разрешения и владельцев.

🚪 Linux Ready | #шпора
  • 👍 18
  • 🤝 15
  • 🔥 12
  • ❤ 6
Post #1302 2.39K
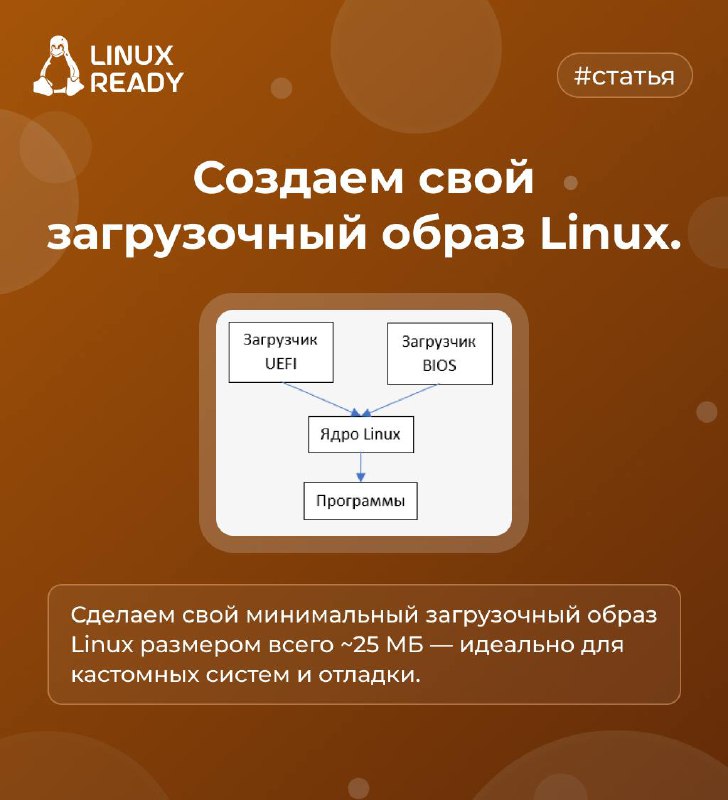
☕️ Нашел вам отличную статью на Habr, которая подойдёт всем, кто хочет создать свой минимальный загрузочный образ Linux.

В этой статье:
• Пошаговая сборка загрузочного диска на базе Debian;
• Минимизация размера системы — всего ~25 МБ;
• Удаление ненужного и настройка initramfs под себя.


🔊 Продолжай читать на Habr!


🚪 Linux Ready | #статья
  • 🔥 20
  • 👍 10
  • 🤝 8
  • ❤ 1
  • 😁 1
Post #1301 2.34K
Знали, что можно просканировать поведение процесса без его исходников и перезапуска?

Когда процесс ведёт себя странно, но трогать его нельзя, strace даёт доступ к системным вызовам в реальном времени.

Подключаешься к уже запущенному процессу и смотришь, что он делает на уровне ядра:
$ strace -p 1234 -e trace=%network
$ strace -p 1234 -e trace=%file


Видно, куда он ходит по сети, какие файлы читает или пытается открыть. Это быстрый способ понять, где он залип.

Если нужен общий профиль без тонны вывода, можно использовать агрегированную статистику:
$ strace -p 1234 -c
$ strace -p 1234 -c -f


strace -p использует ptrace, требует прав и при подключении может прервать текущий syscall (редко, но бывает).

🔥 Это один из самых быстрых способов первичной диагностики на Linux, когда нет логов, нет доступа к коду и нельзя перезапускать сервис.

🚪 Linux Ready | #совет
  • 🔥 18
  • ❤ 11
  • 👍 8
  • 🤝 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →