TGViewer
Channel Public Channel
Linux Ready | DevOps

Linux Ready | DevOps

@linux_ready

Авторский канал по разработке на Linux.
Ресурсы, обучения, задачи, шпаргалки.
Ежедневно информация пополняется!

Cотрудничество: @energy_c
Subscribers
11.2K
Photos
1K
Videos
74
Links
549

Showing posts older than #1087 · Back to latest

Older Posts 16 shown
Post #1086 3.11K
😎 Linux/DevOps Interview Questions — вопросы для подготовки к собеседованиям!

Отличный репозиторий с реальными вопросами, которые проверяют знания Linux и DevOps. Здесь есть вопросы по командам, процессам, файловым системам, сетям, bash и другим темам, которые часто встречаются в задачах и на собеседованиях.

Оставляю ссылочку: GitHub 📱


🚪 Linux Ready | #репозиторий
  • 👍 15
  • ❤ 11
  • 🤝 9
  • 🔥 1
Post #1085 2.71K
Разрежённые файлы (sparse files) и экономия диска!

В Linux файл может иметь логический размер, превышающий фактически занятое место на диске. Незаписанные области представлены как дыры (holes) и физически места не занимают.

Создание файла большого размера без записи данных:
truncate -s 10G bigfile.img


Файл имеет логический размер 10G, но почти не занимает место на диске.

Проверка:
ls -lh bigfile.img
du -h bigfile.img


ls показывает логический размер файла, du — реально занятое дисковое пространство.

Создание sparse-файла через dd:
dd if=/dev/zero of=bigfile.img bs=1 count=0 seek=10G


Смещение файлового офсета устанавливается на 10G без записи данных — создаётся файл с дырой.

Частичная запись данных:
printf 'DATA' | dd of=bigfile.img bs=1 seek=1G conv=notrunc


Физически будет занят только небольшой участок около 1G, остальное останется дырами.

Просмотр расположения данных:
filefrag -v bigfile.img


Показывает, какие диапазоны файла реально занимают блоки на диске (для классических FS вроде ext4/xfs).

Освобождение места внутри существующего файла, автоматическое преобразование участков, заполненных нулями, в дыры:
fallocate -d bigfile.img


Точечное выбивание физических блоков с сохранением логического размера:
fallocate --punch-hole --offset 1G --length 500M --keep-size bigfile.img


Корректное копирование sparse-файлов:
cp --sparse=always src.img dst.img


Для архивов:
tar --sparse -cf backup.tar bigfile.img


Важно: поддержка sparse-файлов и hole punching зависит от файловой системы и её конфигурации (ext4, xfs — поддерживают).

🔥 Sparse-файлы — базовый механизм экономии диска для образов, дампов и крупных артефактов.

🚪 Linux Ready | #практика
  • 👍 18
  • ❤ 8
  • 🤝 8
Post #1083 2.47K
📂 Напоминалка для работы с XSS!

Например, Reflected XSS выполняется сразу после перехода по вредоносной ссылке, а Stored XSS сохраняется в базе и срабатывает у всех пользователей.

На картинке — 3 основных типа XSS, которые важно различать при разработке и ревью кода.

Сохрани, чтобы не забыть!

🚪 Linux Ready | #ресурс
  • 🔥 11
  • 🤝 7
  • 👍 6
  • ❤ 3
Post #1082 2.69K
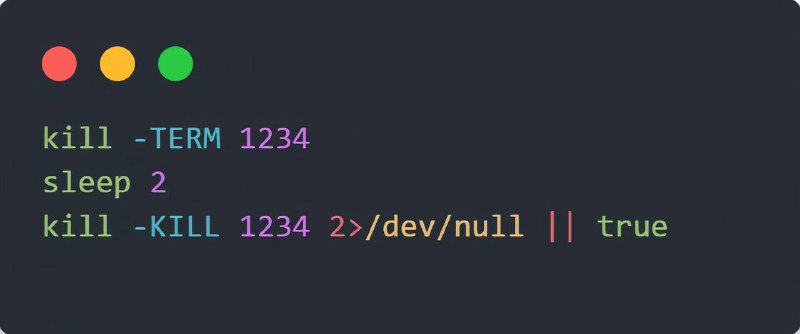
Как убрать зависший процесс, дав ему шанс завершиться нормально?

Иногда процесс нужно убрать, но SIGKILL сразу не всегда правильно, можно потерять буферы, получить битые временные файлы.

Сначала отправь корректный сигнал завершения:
kill -TERM 1234


SIGTERM даёт процессу шанс закрыть файлы, сохранить состояние и выйти.

Подожди пару секунд (значение условное, часто этого достаточно):
sleep 2


Если не вышел, завершаем принудительно:
kill -KILL 1234 2>/dev/null || true


SIGKILL нельзя перехватить: ядро завершит процесс (за исключением редких случаев D-state из-за I/O).

🔥 SIGTERM - позволяет процессу корректно освободить ресурсы и закрыть файловые дескрипторы; SIGKILL используй только как fallback, когда процесс игнорирует сигналы и завис.

🚪 Linux Ready | #совет
  • 🤝 11
  • 👍 10
  • 🔥 6
  • ❤ 5
Post #1080 2.44K
  • 👍 16
  • 🤝 7
  • 🔥 6
  • ❤ 1
Post #1079 2.7K
Знали, что одна настройка логирования может стереть следы реальной атаки?

Опция RepeatedMsgReduction в rsyslog заменяет одинаковые строки лога фразой «last message repeated N times».

Для хакера это подарок: можно замаскировать брутфорс или шумный скан внутри одного легитимного события, которое система просто объединит:
# Отключаем скрытие повторов
$RepeatedMsgReduction off


Эта настройка в /etc/rsyslog.conf заставит систему записывать каждое событие отдельно, сохраняя точную хронологию и уникальные маркеры атак.

Перезапуск сервиса для применения изменений:
sudo systemctl restart rsyslog


После применения лог станет «грязнее», но в нем перестанут исчезать попытки подбора паролей и сетевые аномалии.

🔥 Чтобы не раздувать логи до терабайтов, настройте агрессивную ротацию через logrotate только для тех файлов, где отключено сжатие повторов.

🚪 Linux Ready | #совет
  • ❤ 9
  • 👍 7
  • 🔥 7
  • 🤝 2
Post #1077 2.07K
Выдача бинарникам точечных привилегий через setcap!

Иногда программе нужен root только для одной операции (bind к 80 порту, raw socket, cap_sys_ptrace). Для этого в Linux есть capabilities — они управляются через setcap.

Проверка capabilities у исполняемого файла:
getcap /usr/bin/ping


Типичный вывод:
/usr/bin/ping cap_net_raw=ep


В современных дистрибутивах ping часто не setuid-root, а работает через capabilities, получая доступ к raw socket.

Пример: разрешить бинарнику слушать порт <1024 без root:
sudo setcap cap_net_bind_service=ep ./server


Теперь запуск возможен от обычного пользователя:
./server


Bind к :80 будет работать без sudo.

Проверка назначенных capabilities:
getcap ./server


Удаление capabilities у бинарника, если нужно полностью убрать выданные ранее права и вернуть его в обычное состояние:
sudo setcap -r ./server


Несколько capabilities сразу, если бинарнику требуется больше одного привилегированного действия:
sudo setcap cap_net_bind_service,cap_sys_time=ep ./tool


Просмотр списка и описания всех capabilities:
man 7 capabilities


Важно: работает только на файловых системах с поддержкой extended attributes, cp по умолчанию сбрасывает xattr (используйте cp --preserve=xattr или -a), tar сохраняет capabilities только с --xattrs

🔥 Capabilities — способ выдавать минимально необходимые права, вместо запуска всего от root.

🚪 Linux Ready | #практика
  • 👍 15
  • ❤ 10
  • 🔥 7
Post #1075 2.43K
📂 Напоминалка для работы с Linux LVM!

Например, pvcreate инициализирует диск или раздел под LVM, а vgcreate объединяет физические тома в volume group.

На картинке — наглядная схема архитектуры LVM и самые часто используемые команды для управления physical volumes, volume groups и logical volumes.

Сохрани, чтобы не забыть!

🚪 Linux Ready | #ресурс
  • ❤ 11
  • 👍 8
  • 🤝 7
Post #1074 2.49K
Как защитить скрипт от двойного запуска?

Бывает, что cron/CI/ручной запуск запускают один и тот же скрипт дважды.

Своеобразным замком может послужить flock, он берёт advisory lock на файл через дескриптор:
exec 9>/tmp/myjob.lock


Здесь мы открыли файл-замок и привязали его к FD 9.

Пробуем взять lock без ожидания, если уже занято, сразу выходим:
flock -n 9 || exit 0


Дальше можно выполнять работу, пока процесс жив, lock удерживается ядром:
echo "running: $$"


Для проверки откроем второй терминал и запустим тот же блок, второй экземпляр завершится (или можешь заменить exit 0 на сообщение):
sleep 10


🔥 flock - способ защитить скрипт от повторного запуска: блокировка привязана к процессу, автоматически снимается ядром и не требует ручной очистки файлов.

🚪 Linux Ready | #совет
  • 👍 16
  • 🤝 7
  • 🔥 6
  • ❤ 3
Post #1072 2.63K
👍 KillerCoda — платформа с интерактивными задачами!

Это тренажёр с терминалом, где Linux изучается через реальные задания, а не через статьи. Здесь можно на практике поработать с systemd, файловыми системами, процессами и Docker в полноценном окружении. Формат обучения максимально ориентирован на реальные задачи администрирования и работы в командной строке.

📌 Оставляю ссылочку: killercoda.com

🚪 Linux Ready | #сайт
  • ❤ 12
  • 👍 10
  • 🔥 9
Post #1071 2.38K
Поиск открытых, но удалённых файлов!

Если файл удалён, но процесс продолжает удерживать его файловый дескриптор, место на диске не освобождается до закрытия этого дескриптора.

Поиск таких файлов:
sudo lsof -nP +L1


Команда показывает файлы с link count = 0 — то есть удалённые из файловой системы (unlinked), но всё ещё открытые процессами.

Фильтрация по пути:
sudo lsof -nP +L1 /var


Позволяет отфильтровать файлы, связанные с указанным путём (по имени/расположению файла).

Формат вывода зависит от версии lsof и ширины терминала, поэтому парсинг через awk возможен, но небезопасен — используйте вывод как ориентир.

Освобождение места без перезапуска системы:
sudo kill -HUP PID


Работает только для демонов, которые корректно обрабатывают сигнал перезагрузки конфигурации и переоткрывают файловые дескрипторы.

Завершение процесса:
sudo kill PID


Отправляется SIGTERM — процесс штатно завершается, закрывает файловые дескрипторы и освобождает место. SIGKILL (-9) — крайняя мера, если процесс не реагирует.

Проверка после очистки:
df -h
sudo lsof -nP +L1


Важно убедиться, что удалённые файлы больше не удерживаются процессами.

🔥 Типичная ситуация при ручном удалении логов без logrotate или при аварийной ротации файлов.

🚪 Linux Ready | #практика
  • 🔥 10
  • ❤ 8
  • 👍 8
Post #1069 2.78K
💡 На Хабре вышел отличный практический туториал: «Сеть вместо SD-карты»!

В этой статье:
• Автор последовательно показывает, как избавиться от традиционной загрузки с SD-карты и перейти на сетевую загрузку;
• Пошагово настраивается среда для сетевой загрузки с использованием DHCP, TFTP и NFS;
• Разбираются особенности загрузочного процесса Raspberry Pi;
• Приводится готовый Docker-образ и конфигурации.


🔊 Продолжайте читать на Habr!


🚪 Linux Ready | #статья
  • 👍 13
  • ❤ 9
  • 🔥 7
Post #1064 2.37K
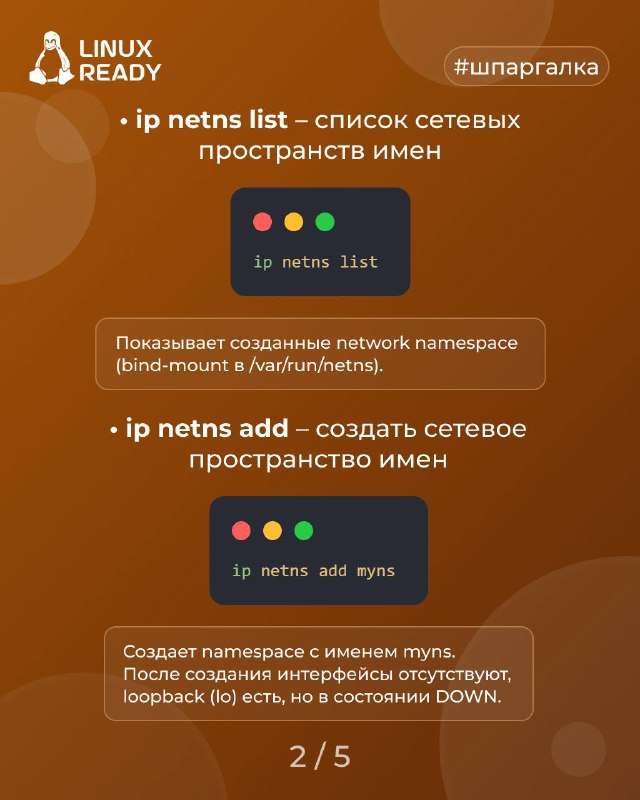
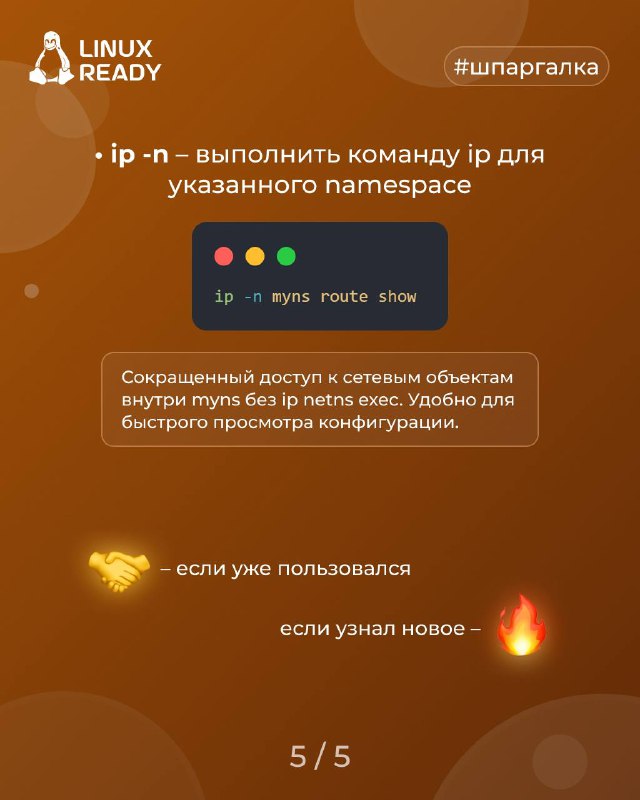
👩‍💻 Работа с сетевыми namespace (netns)!

Шпаргалка по управлению изолированными сетевыми стеками через iproute2: создание, удаление, перенос интерфейсов и мониторинг именованных network namespace. Позволяет тестировать и отлаживать сеть в полной изоляции, управляя адресами, маршрутами, veth-парами и loopback прямо из терминала.


🚪 Linux Ready | #шпора
  • 🔥 16
  • 👍 9
  • ❤ 5
  • 🤝 2
  • 😁 1
Post #1062 2.15K
  • 😁 26
  • 👍 12
  • 🤝 7
Post #1061 2.55K
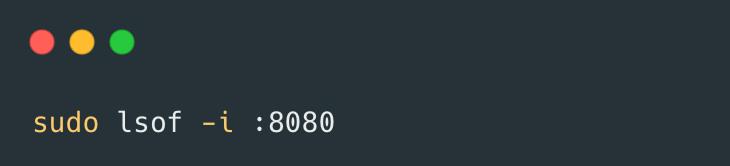
Как за одну команду узнать, что висит на занятом порту?

Иногда порт «занят», сервис не запускается, а система молчит. Эта техника позволяет моментально определить процесс, который держит сокет открытым, без перебора утилит и лишних шагов.

lsof показывает PID и бинарь, использующий указанный порт:
sudo lsof -i :8080


Самый быстрый способ вычислить, какой процесс слушает TCP/UDP на нужном порту.

ss даёт тот же результат, но компактнее:
ss -tulpn | grep 8080


Хороший вариант, если lsof не установлен.

fuser выводит только PID, что удобно для последующего kill:
sudo fuser 8080/tcp


🔥 Также можешь добавить алиас, чтобы проверять любой порт одной командой:
alias port=‘sudo lsof -i :$1’

🚪 Linux Ready | #совет
  • 👍 14
  • 🔥 7
  • ❤ 6
Post #1055 2K
❤️ ArchWiki — супер информативный справочник!

Это огромная база знаний про то, как работает Linux: загрузка системы, systemd, сеть, файловые системы, драйверы, безопасность и оптимизация. Статьи написаны точно и понятно, каждый раздел объясняет почему и как всё устроено. Даже если ты не используешь Arch, сайт объясняет общие принципы Linux, которые применимы в большинстве дистрибутивов.

📌 Оставляю ссылочку: wiki.archlinux.org

🚪 Linux Ready | #сайт
  • 👍 18
  • 🔥 9
  • 🤝 8
  • 👎 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →