



Когда сервер начинают брутфорсить, первый след остаётся в
/var/log/auth.log. Вытащить эти данные вручную неудобно, поэтому мы создадим простой анализатор, который покажет все неудачные попытки входа и IP-адреса атакующих.В этом посте:
• Отфильтровываем строки Failed password из auth.log;
• Извлекаем IP-адреса, с которых производились попытки входа;
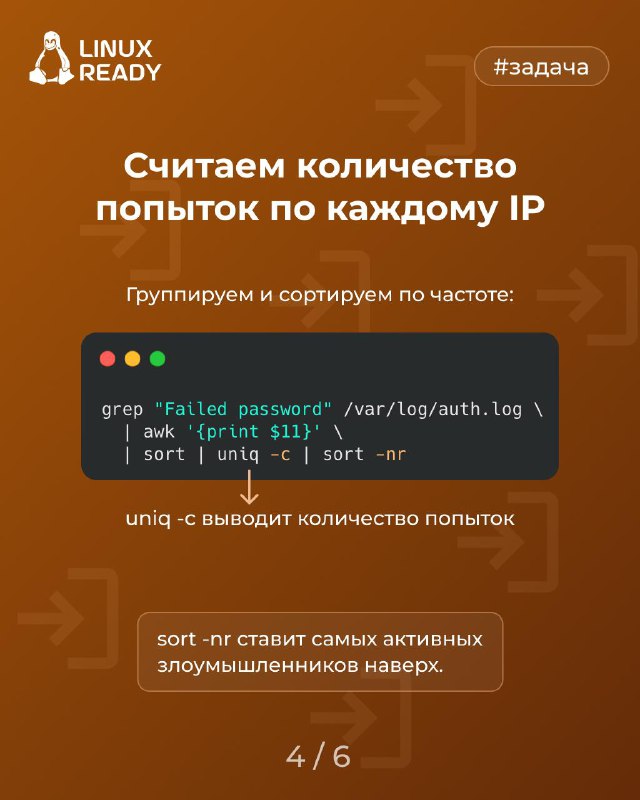
• Считаем количество попыток по каждому адресу;
• Собираем всё в мини-скрипт, который можно запускать в один клик.
Это практичный инструмент, который помогает быстро понять активность на
SSH и выявить источники брутфорса.🚪 Linux Ready | #задача