



Иногда нужно дать доступ к серверу, но без возможности выполнять команды или лазить по системе.
В этом посте:
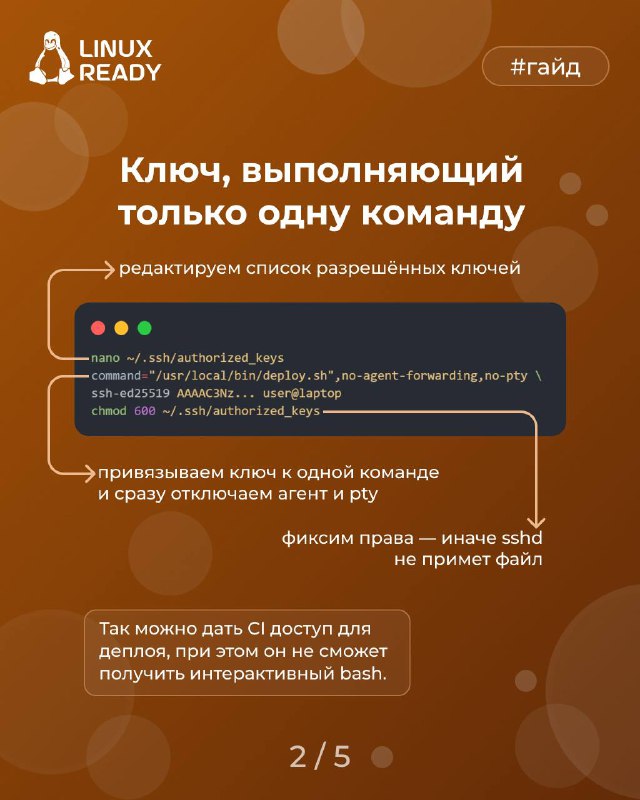
• Настраиваем SSH-ключ, который выполняет только одну команду;
• Разрешаем доступ только для проброса портов;
• Ограничиваем ключ по IP и отключаем интерактивный вход;
• Создаём безопасные “ролевые” ключи для деплоя и автоматизации.
OpenSSH позволяет жёстко ограничить ключи: задать одну команду, разрешить только туннель или вход с нужного IP.
🚪 Linux Ready | #гайд