


Права доступа защищают файлы внутри работающей системы, но не спасают при прямом доступе к накопителю или его
snapshot. LUKS шифрует блочное устройство целиком, поэтому без ключа прочитать его содержимое невозможно.В этом посте:
• Проверяем выбранный диск перед шифрованием;
• Создаём LUKS-контейнер через cryptsetup;
• Разблокируем его как обычное устройство через /dev/mapper;
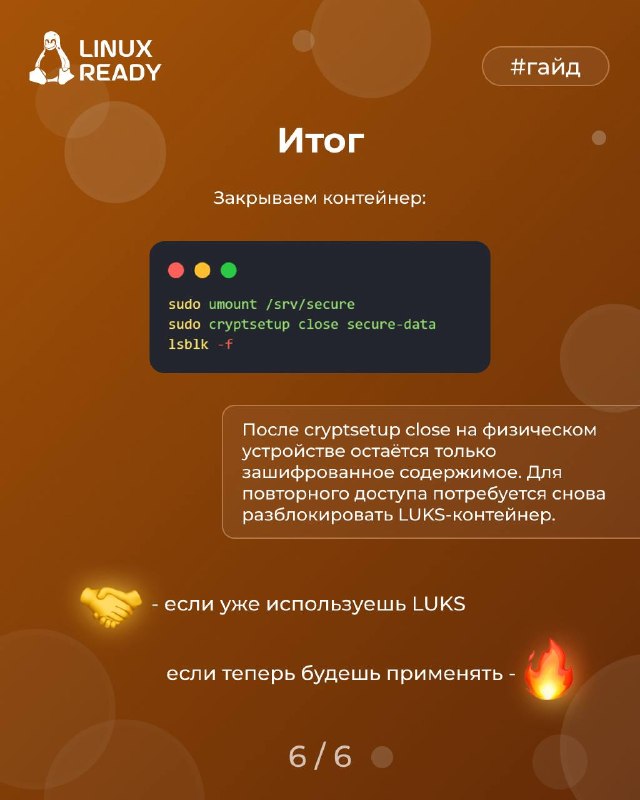
• Создаём файловую систему, монтируем и безопасно закрываем контейнер.
Так можно отдельно защищать диски с бэкапами, дампами баз данных и другими данными, не меняя приложения, которые с ними работают.
🚪 Linux Ready | #гайд