
С Claude Mythos команда Firefox за апрель закрыла больше уязвимостей, чем за весь 2025-й
#ai #Firefox #ClaudeMythos
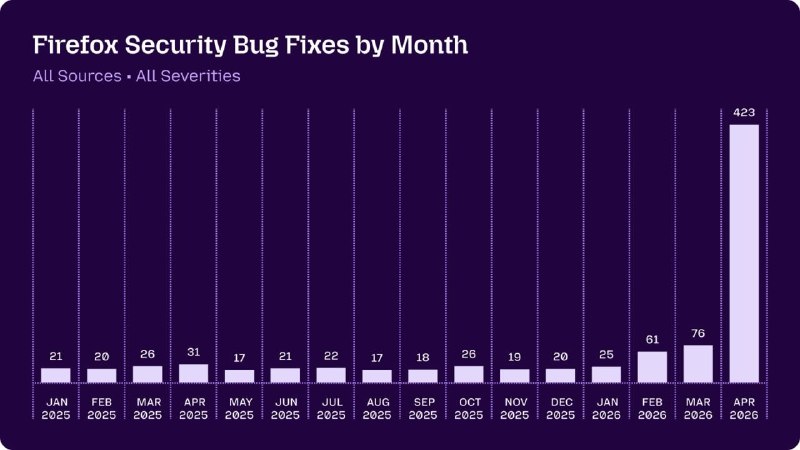
Mozilla опубликовала технический разбор работы с Claude Mythos Preview, передовой моделью Anthropic, которую компания пока открыла узкой группе компаний для поиска уязвимость. За апрель 2026 года в браузере закрыли 423 уязвимости. Для сравнения: суммарно за весь 2025 год — 258, в среднем 17-31 исправление в месяц. Ритм поменялся в феврале (61) и марте (76), когда Mozilla работала с более ранней моделью Claude Opus 4.6, и резко вырос в апреле после перехода на Mythos.
Среди раскрытых уязвимостей есть баг в обработке HTML-элемента <legend>, проживший в коде 15 лет, и проблема в XSLT возрастом 20 лет: повторный вызов key() запускает перестроение хэш-таблицы, при котором ее хранилище освобождается, хотя на него еще указывает действующий указатель. Эти баги десятилетиями пропускали фаззеры — системы автоматического перебора входных данных.
Среди более сложных кейсов — атака через границу IPC: значение NaN, переданное между процессами, может замаскироваться под tagged-указатель на JS-объект и стать инструментом для побега из песочницы в привилегированный parent-процесс. Еще одна находка эксплуатирует семантику rowspan=0 в HTML-таблицах — добавив более 65535 строк, атакующий обходит ограничение и переполняет 16-битный layout bitfield, который годами не замечали фаззеры.
Не менее интересно то, что Mythos НЕ смог пробить. В логах harness — обвязки, которая запускает модель и проверяет ее гипотезы, — видно, что модель многократно пыталась эскалировать привилегии через prototype pollution в привилегированном parent-процессе. Mozilla несколько лет назад архитектурно "заморозила" прототипы по умолчанию, и все попытки разбились об эту защиту. Авторы поста пишут, что наблюдать за провальными атаками было приятнее, чем находить новые баги — это прямая отдача от старой работы по усилению защиты.
Из 271 уязвимости, найденной Mythos, 180 имеют рейтинг sec-high — это уровень, при котором атаку можно провести через обычное посещение веб-страницы. В Mozilla считают, что агентный анализ кода меняет расклад в пользу защитников. Раньше поиск уязвимости в зрелом проекте требовал недель работы дорогого специалиста: атакующему хватало одной находки, защитнику приходилось закрывать все. Теперь машина находит баги дешево и массово — в Mozilla планируют таким образом проверять каждый патч.
Life-Hack - AI
Post #562
481
- ❤ 5