Post #2717
1.19K
🇷🇺 Продолжаем разбор Cherax: Что у них под капотом? 🔍
Мы проанализировали их сетевые запросы и заголовки Access-Control-Expose-Headers. Среди них: X-Encryption, X-Hwid, X-User-Id, X-Module-Id, X-Script-Id, X-Original-Hash, X-Original-Size, chrx-day, chrx-buffer, Chrx-signature.
Это напрямую подтверждает, что они ведут управление ID пользователей, отслеживают скрипты и используют систему подписи контента.
🌐 Эндпоинты лоадера:
💰 Discord Exfiltration (Слив данных):
Все идет через серверный прокси Cherax, реальный Webhook URL скрыт на их стороне.
❌ Чего там НЕТ (официально подтверждено):
— Никакого SSL Pinning: трафик абсолютно спокойно перехватывается через mitmproxy с доверенным сертификатом Windows.
— Нет клиентского HMAC ни на одном из запросов.
🇺🇸 Continuing the Cherax teardown: What's under the hood? 🔍
We analyzed their network requests and the Access-Control-Expose-Headers. Among them: X-Encryption, X-Hwid, X-User-Id, X-Module-Id, X-Script-Id, X-Original-Hash, X-Original-Size, chrx-day, chrx-buffer, Chrx-signature.
This directly confirms their user-ID management, script-ID tracking, and content-signature scheme.
🌐 Loader Endpoints:
💰 Discord Exfiltration:
Everything is routed through a Cherax server proxy; the real Webhook URL is hidden on their end.
❌ What is NOT present (verified):
— No SSL pinning: Traffic is cleanly intercepted using mitmproxy with a Windows-trusted CA.
— No client-side HMAC on any request.
Мы проанализировали их сетевые запросы и заголовки Access-Control-Expose-Headers. Среди них: X-Encryption, X-Hwid, X-User-Id, X-Module-Id, X-Script-Id, X-Original-Hash, X-Original-Size, chrx-day, chrx-buffer, Chrx-signature.
Это напрямую подтверждает, что они ведут управление ID пользователей, отслеживают скрипты и используют систему подписи контента.
🌐 Эндпоинты лоадера:
— GET /api/loader — проверка версии. Возвращает статус и ссылку на скачивание CheraxLoader.exe.
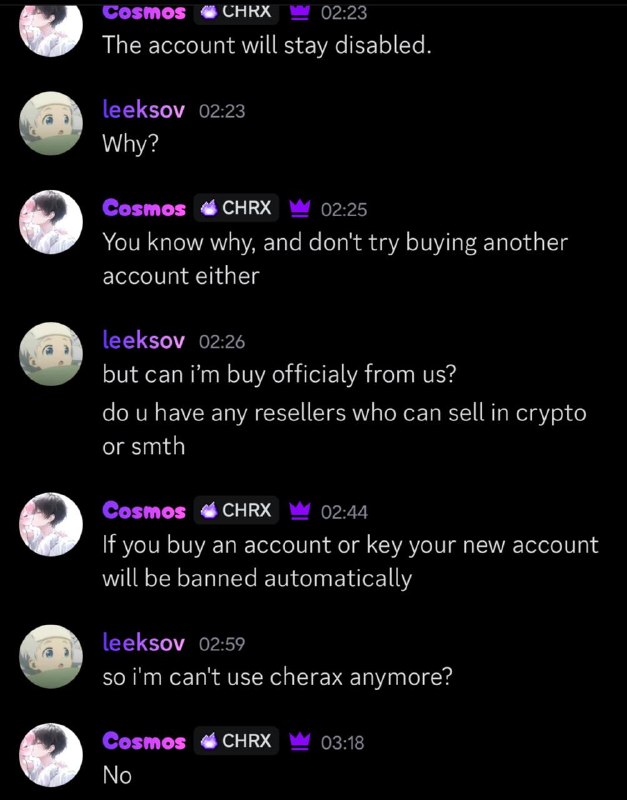
— POST /api/loader/login — авторизация. Передает email, password и hwid. На забаненный аккаунт возвращает 403 ACCOUNT_DISABLED.
— POST /api/loader/2fa/verify — верификация 2FA, если она затребована при логине.
— GET /api/loader/modules/<id> — скачивание зашифрованного модуля DLL по Bearer-токену. Сохраняется в %USERPROFILE%\Documents\Cherax\Cache\Loader\<id>.dll.
— POST /api/loader/scripts — загрузка и управление Lua-скриптами (используется модулем уже внутри сессии GTA).
💰 Discord Exfiltration (Слив данных):
Все идет через серверный прокси Cherax, реальный Webhook URL скрыт на их стороне.
— POST /api/f/_czTnFzm — отправляет Discord-embed при успешном логине (Loader Info, Time To Login, Hardware Id).
— POST /api/f/b39Q86Y0 — детект аналитических инструментов (IDA, x64dbg, ProcessHacker, mitmproxy). Отправляет массивный Multipart POST на ~2.8 MB: payload + скриншот экрана пользователя + список окон + пути к подозрительным файлам. После одного такого триггера аккаунт навсегда уходит в ACCOUNT_DISABLED.
(Бот: Bot Tamper (id 1389747303518048276), канал 1247943270701469708)
❌ Чего там НЕТ (официально подтверждено):
— Никакого SSL Pinning: трафик абсолютно спокойно перехватывается через mitmproxy с доверенным сертификатом Windows.
— Нет клиентского HMAC ни на одном из запросов.
🇺🇸 Continuing the Cherax teardown: What's under the hood? 🔍
We analyzed their network requests and the Access-Control-Expose-Headers. Among them: X-Encryption, X-Hwid, X-User-Id, X-Module-Id, X-Script-Id, X-Original-Hash, X-Original-Size, chrx-day, chrx-buffer, Chrx-signature.
This directly confirms their user-ID management, script-ID tracking, and content-signature scheme.
🌐 Loader Endpoints:
— GET /api/loader — Version check. Returns success status and a download link to CheraxLoader.exe.
— POST /api/loader/login — Authorization. Sends email, password, and hwid. Returns 403 ACCOUNT_DISABLED for banned accounts.
— POST /api/loader/2fa/verify — 2FA verification, if required after login.
— GET /api/loader/modules/<id> — Downloads the encrypted DLL module using a Bearer token. Saved to %USERPROFILE%\Documents\Cherax\Cache\Loader\<id>.dll.
— POST /api/loader/scripts — Lua scripts management and loading (used by the module within the GTA session).
💰 Discord Exfiltration:
Everything is routed through a Cherax server proxy; the real Webhook URL is hidden on their end.
— POST /api/f/_czTnFzm — Sends a Discord embed on successful login (Loader Info, Time To Login, Hardware Id).
— POST /api/f/b39Q86Y0 — Analyst tools detection (IDA, x64dbg, ProcessHacker, mitmproxy). Sends a massive Multipart POST (~2.8 MB) containing a JSON payload + a screenshot of the user's screen + list of open windows + paths to suspicious files. One trigger results in a permanent ACCOUNT_DISABLED ban.
(Bot: Bot Tamper (id 1389747303518048276), channel 1247943270701469708)
❌ What is NOT present (verified):
— No SSL pinning: Traffic is cleanly intercepted using mitmproxy with a Windows-trusted CA.
— No client-side HMAC on any request.
- 🔥 9
- ❤ 1