Заметки долбаёбаВероятно эра антидетект браузеров подходит к концу, в том виде в котором мы привыкли видеть, и это не шутка. Возможно кто-то помнит или слышал про легендарный Fake Vision. Если вкратце, то это первый публичный чекер, который был приближен к антифрод системам…
Если кто найдет информацию об этом из каких-либо других источников, сообщите.
Ревёрснуть софт, который пакует apk, пока не получается из-за криптовальщика. Попробую поспрашивать у знакомых, которые занимаются криптованием, чтобы узнать что это за криптовальщик и по какому алгоритму он работает, в противном случае навряд ли получится достать исходники.
Этот софт минимум с 5 июля гуляет по закрытым чатам и скамеры активно пользуются этим, предупредите своих родных и близких
На андроиде удалось воспроизвести уязвимость, только софт который мне передали умеет запаковывать только apk. Как это именно работает пока не знаю, сейчас буду пытаться ревёрсить и возможно получится подкинуть что-то кроме apk, т.к в локальных чатах и на форумах уже подняли эту тему и некоторые люди говорят что ловили стиллер через изображение/стикеры на iOS, Android и Windows.
Заметки долбаёбаУ кого телефоны на андроид, отключите автоматическую загрузку аудио, возможно появился RCE экслоит позволяющий вшивать apk файлы в фото/видео и исполнять их при загрузке. Накатываю виртуалку и буду проверять, если подтвердится, то напишу об это в основном…
UPD. Сегодня как минимум видел в трёх чатах сообщения о подозрительных взломах, по этому высок шанс что уязвимость в действительности есть
У кого телефоны на андроид, отключите автоматическую загрузку аудио, возможно появился RCE экслоит позволяющий вшивать apk файлы в фото/видео и исполнять их при загрузке. Накатываю виртуалку и буду проверять, если подтвердится, то напишу об это в основном канале. Даже если это вброс, то всё равно на всякий случай стоит отключить автозагрузку.
Вероятно эра антидетект браузеров подходит к концу, в том виде в котором мы привыкли видеть, и это не шутка.
Возможно кто-то помнит или слышал про легендарный Fake Vision. Если вкратце, то это первый публичный чекер, который был приближен к антифрод системам тех лет.
В мае этого года они запустили бета тест Fake Vision Pro, который опять превзошёл все публичные чекеры. Во время этой беты были проверены абсолютно все антидетект браузеры и ни один из их не прошёл проверку. Начиная от canvas(на данный момент не детектяся антики с эмуляцией андроид браузеров) заканчивая webrtc. К слову о webrtc, ни один обычных антидетектов не умеет защищать от webrtc утечек, подмены и переадресации палится при помощи обычного ping запроса, или же более более продвинутым srtp. Единственное что тут может помочь - NAT или же проксирование процесса
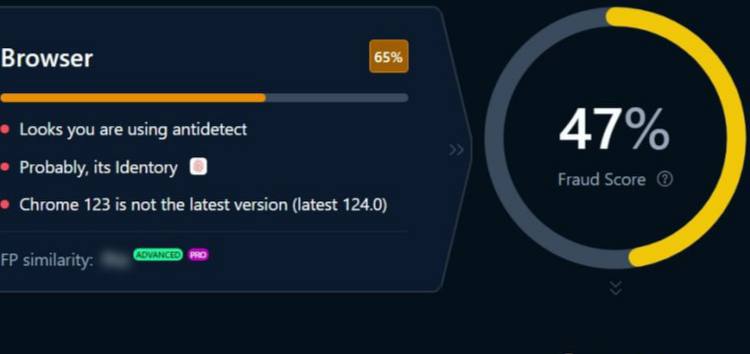
Но это не самое страшное, на некоторое время у пользователей был доступ к совершенно новому способу обнаружения. Как именно он работает сказать не могу, т.к не застал момент когда эта функция была доступна. Если этот функционал появится в релизной версии, то это похоронит абсолютно все антидетект браузеры. При помощи какого-то алгоритма они могут с 100% вероятностью определить какой антидетект браузер вы используете, что показано на скринах.
Относительно недавно было доказано что топовые антифрод системы Гугла, Амазона и тд умеют такое делать, но не у всех есть деньги на покупку или же разработку таких систем. А тут представится возможность за 60$ спиздить алгоритм, тогда он пойдёт по сети и все кому не лень будут его использовать.
Если такой исход наступит, то думаю прекрасно понимаете что будет происходить. Единственные на данный момент антидетект браузеры которые могут пережить такой исход - это Вектор и ему подобные, использующие виртуализацию и минимальное вмешательство в хромиум
Заметки долбаёбаДевы, к вам вопрос, был бы вам полезен парсер куки/содержимого страницы на базе webkit/webview 2 для прохождения тех же челленджей клаудфаря, где они включены всегда и никакой tls client или scraper не помогут и нужно парсить куки через браузер? Это решение…
UPD. Если у кого-нибудь есть сайты с кастомными челленджами кф или «серыми капчами» - enterprise captcha, скиньте ссылку в лс или в комментарии. Стандартный challenge + turnstile проходит без каких-либо проблем, из коробки без модификации webview/подмены принтов
Девы, к вам вопрос, был бы вам полезен парсер куки/содержимого страницы на базе webkit/webview 2 для прохождения тех же челленджей клаудфаря, где они включены всегда и никакой tls client или scraper не помогут и нужно парсить куки через браузер? Это решение в пике потребляет 150мб озу, а chromedriver жрёт слишком много ресурсов и поэтому запустить много потоков не получится. Или же выкатить скрапер+tls клиент в виде api+proxy
Кто не в курсе, я уже практически месяц не работаю с вингом и по каким-либо вопросам с прокси не нужно обращаться ко мне, обращайтесь в тикеты или к тревчису
Заметки долбаёбаЕсли кто-то из рф не подготовил для себя личный впн, советую поднять 3x-ui для обхода DPI вполне хватит VLESS+REALITY. Не рекомендую оставлять стандартные Dest и SNI. Желательно использовать хостеров поддерживающих OCSP и находящихся в одном диапазоне с вашим…
UPD. Для более продвинутых можно использовать Shadowsocks+v2-ray+CDN (Content Delivery Network, например Cloudflare), но считаю что и базового VLESS хватит да и v2-ray - уже перебанен везде, т.к обширно используется в Tor и если фильтрация будет до отправки запроса к конечной точке, то следовательно весь трафик будет блокироваться
Если кто-то из рф не подготовил для себя личный впн, советую поднять 3x-ui для обхода DPI вполне хватит VLESS+REALITY. Не рекомендую оставлять стандартные Dest и SNI. Желательно использовать хостеров поддерживающих OCSP и находящихся в одном диапазоне с вашим сервером ну и главное чтобы хост не был заблокирован, т.к исходящий трафик будет маскироваться под него. Для поиска сайтов из сети вашего хостера можно использовать RealiTLScanner
UPD. В 1.17 они добавили планировщик, который должен заниматься "более правильным" выбором лидера и построением блоков, в нём есть banking stage система, которая по какой-то причине легла и теперь не может найти нового лидера для слота