
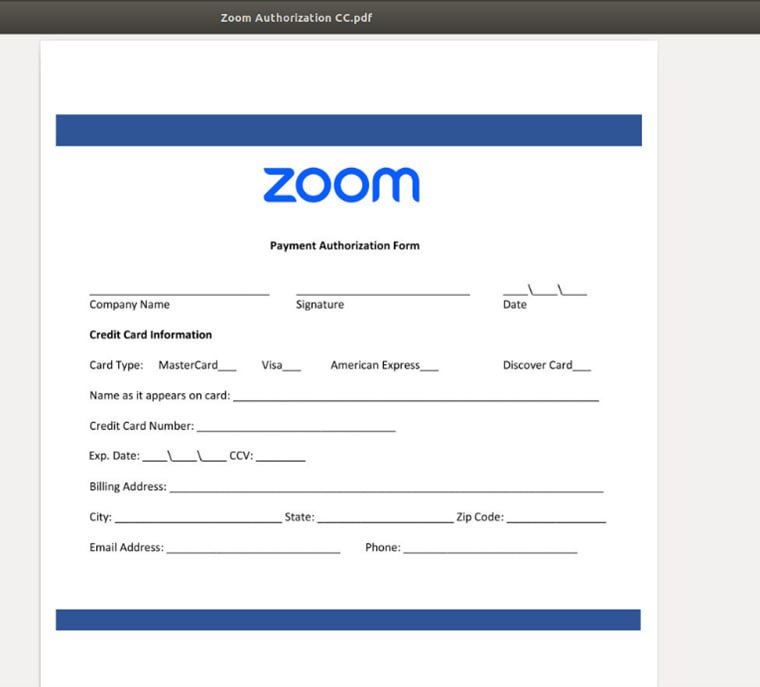
Эксперты «Лаборатории Касперского» обнаружили фишинговую кампанию, в рамках которой злоумышленники рассылают на корпоративные адреса поддельные уведомления от имени Zoom и Docusign.
Цель таких писем — получить учётные и личные данные пользователей, а в некоторых случаях — реквизиты банковских карт. Атаки затрагивают пользователей в разных странах мира, в том числе в России. В сентябре специалисты компании уже обнаружили более тысячи таких сообщений.
На фоне активного развития технологий и широкого распространения ИИ мы часто рассказываем о том, как распознавать сложные мошеннические рассылки и схемы. Однако злоумышленники продолжают использовать и старые, простые методы, и иногда именно они могут оказаться эффективными. В огромном потоке входящих почтовых сообщений сотрудники рискуют не заметить признаки фишинга, а мошенники специально выбирают бренды, широко распространённые в корпоративной среде, чтобы их рассылки были похожи на официальные. При этом даже такие простые техники должны выявляться специализированными защитными решениями, чтобы безопасность компании не зависела исключительно от человеческого фактора, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в «Лаборатории Касперского».
▶️ Как распознать мошенничество и снизить риски для организаций — читайте в нашей новости.
Мы есть в Telegram | Max