TGViewer
Channel Public Channel
k8s (in)security

k8s (in)security

@k8security

Канал о (не)безопасности Kubernetes + микросервисных, контейнеризированных приложений.

Ведет команда www.luntry.ru
#ZST99
Вопросы, идеи, предложения => @Qu3b3c

https://knd.gov.ru/license?id=673ddbc21039886b1d03b7ce&registryType=bloggersPermission
Subscribers
13.2K
Photos
1.2K
Videos
2
Links
1.8K

Showing posts older than #1323 · Back to latest

Older Posts 20 shown
Post #1322 4.96K
Небольшая, но интересная статья "What is the difference between a root process and a containerized root process?" рассказывает о базовых понятиях и принципах изоляции контейнера. Также автор не забывает упоминуть о важности запуска контейнера не из под root.

Будет полезно для всех, кто начинает разбираться в container security.
ARMO Root Process vs. Containerized Root Process: What's the Difference? Explore the complexities of running processes as root versus containerized processes running as root. Learn all about it!
  • 👍 11
  • ❤ 4
  • 🔥 3
Post #1321 4.78K
Замечательная визуализация формата имени образа контейнера от Ивана Величко!

Если для вас это было магией, то после такого все встанет на свои места. Очень рекомендуем следить на постами Ивана - там много всего интересного.
  • 👍 35
  • 🔥 8
  • ❤ 4
  • 🥱 2
Post #1320 5.04K
Сегодня в 15:00, в Санкт-Петербурге, в рамках конференции NeoQUEST-2024 наша команда Luntry выступит с докладом “Экскурсия по матрицам угроз для контейнеров и Kubernetes”. Подробно поговорим об основных матрицах угроз для контейнеров и K8s, а также проведем их сравнение друг с другом и поможем разобраться в запутанных и интригующих процессах, происходящих внутри.

P.S. – Зарегистрироваться можно по ссылке.
  • 👍 10
  • 🔥 4
Post #1319 5.19K
Сегодня мы хотим рассказать о kubelogin – это kubectl плагин для Kubernetes OpenID Connect аутентификации. Также известен как kubectl oidc-login.

Принцип его работы довольно простой: при запуске kubectl, kubelogin открывает страницу, где можно залогиниться через провайдера. Получив токен от провайдера, он передается в kubectl и используется для доступа в Kubernetes API.
  • 👍 25
  • ❤ 3
  • 🔥 3
Post #1318 4.99K
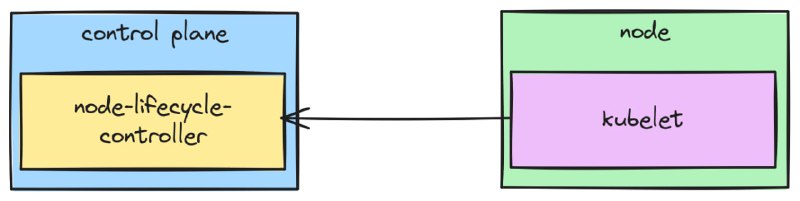
Коротенькая заметка "What Determines if a Kubernetes Node is Ready?", объясняющая по каким признакам определяется, что Node готова. Из нее вы узнаете какие 7 условий должны выполниться успешно, чтобы получить заветное Ready.
  • 👍 14
  • 🔥 3
  • ❤ 1
Post #1317 4.71K
Всем, привет!

Наша команда Luntry продолжает расти и развиваться вместе с клиентами. И мы снова готовы пополнить наши ряды классными Go-разработчиками Middle и Senior уровня ;) Откликнуться можно тут или написать контакту в профиле канала. Если вам или вашим друзьям интересно решать не тривиальные задачи связанные с высокими нагрузками и информационной безопасности в области контейнеризации и Kubernetes, то вам определённо к нам!
luntry.ru Luntry — защита контейнеров и Kubernetes-сред от угроз на всех этапах жизненного цикла Kubernetes-native платформа для полного контроля и безопасности контейнерной инфраструктуры, без замедления
  • 👍 14
  • 🔥 7
  • ❤ 1
  • 👎 1
Post #1316 4.21K
Вчера, в Брюсселе, прошла конференция fwd:cloudsec Europe 2024. Большинство докладов с этой конференции так или иначе затрагивает специфику западных облаков, но всё же доклад Kubernetes Audit Log Gotchas мы не могли обойти стороной.

В докладе автор в очередной раз напоминает о важности использования Kubernetes Audit Log Policy, а затем рассматривает преимущества и недостатки реализации этого механизма в EKS/GKE/AKS/OKE/Open Shift/Self-managed кластерах.

Трансляция с конференции доступа по ссылке тут.
  • 👍 9
  • ❤ 3
  • 🔥 3
  • 😁 1
Post #1315 3.92K
20 сентября в 16:00 в Москве в рамках встречи SDL сообщества наша команда Luntry поучаствует в круглом столе “Практические аспекты внедрения безопасной разработки”. Там в хорошей, дружной атмосфере пообсуждаем с коллегами насущные задачи и проблемы.
  • 🔥 7
  • 👍 4
  • 🥰 1
Post #1314 4.41K
Рассмотрим сегодня достаточно интересный инструмент с необычной функциональностью!

crik это акроним к Checkpoint and Restore in Kubernetes. Под капотом у него естественно criu, а сам он состоит из двух компонент: обертки для запуска приложений, делающей снимки и восстанавливающей из них, и kubernetes-контроллера, подсказывающему первому компоненту, что ему сейчас нужно делать.

При этом пока в Kubernetes эта фича заезжает тяжело из-за кучи нюансов, особенностей container runtime и тд, то данная реализация абсолютно от этого свободна! НО нужно запускать приложение через эту обертку...

Еще об инструменте можно узнать из доклада "The Party Must Go on - Resume Pods After Spot Instance Shut Down".
  • 👍 6
  • 🔥 2
  • ❤ 1
Post #1313 4.23K
Совсем тихо и не заметно вышла новая версия cri-o v1.31.0. Из интересных новых фич можно отметить:

- Add fine-grained SupplementalGroups control for enhanced security
- Added support for the Kubernetes OCI / image Volume Source

Также нельзя не отметить, что в новом релизе cri-o теперь использует crun вместо runc.

Ко всему прочему была пофикшена high уязвимость CVE-2024-5154, благодаря которой злоумышленник мог создавать файлы на хостовой системе через symlink. Эксплуатация довольно простая, достаточно было собрать и запустить образ на основе такого Dockerfile:

FROM docker.io/library/busybox as source
RUN mkdir /extra && cd /extra && ln -s ../../../../../../../../root etc

FROM scratch

COPY --from=source /bin /bin
COPY --from=source /lib /lib
COPY --from=source /extra

После запуска такого контейнера, под управлением cri-o, на хосте будет создан файл /host/mtab.
  • 👍 15
  • 🔥 7
  • ❤ 1
  • 🤩 1
  • 🤝 1
Post #1312 5.39K
В эту пятницу 13 мы вам принесли не страшные истории про атаки и взломы, а супер свежие записи докладов с eBPF Summit 2024. Тут можно ознакомиться с расписанием и описанием докладов, а тут посмотреть все видео. Конечно же, безопасность тут не обошли стороной:
- Living on the Edge - securing containers on embedded platforms using eBPF
- Demystifying eBPF security: Navigating risks, safeguards, and best practices
- Security Assessment of the eBPF Verifier
- Towards Secure Kernel Extensibility With eBPF

Всем хороших выходных!
  • 👍 12
  • 🔥 6
  • ❤ 2
Post #1311 5.16K
26 сентября в 11:00 мы решили провести вебинар/стрим "С чего начать защиту кластера Kubernetes?".

Вебинар для тех, кто только начинает заниматься вопросами безопасности контейнерных сред на базе Kubernetes и не знает всех тонкостей микросервисной инфраструктуры. Обычно мы рассказываем что-то очень хардкорное, глубокое, а тут решили отойти от этого и показать как провести успешный и легкий старт в данной теме.

Рассмотрим:
- какие минимально-необходимые меры принимать для защиты кластера в моменте
- как постепенно наращивать уровень безопасности
- какие минимальные действия и вложения могут дать наибольший результат
- как не пропасть в рутине исправления множества уязвимостей
- как подходить к решению задачи при помощи Luntry

Зарегистрироваться можно тут.

P.S. В комментариях к данному посту можете написать свои вопросы/проблемы что у вас сейчас возникают или возникали при старте. И мы постараемся все это рассмотреть на стриме.
  • 🔥 15
  • ❤ 3
  • 👌 2
Post #1310 4.7K
В интересной статье Securing Multi-Cluster ArgoCD автор описывает своё решение по поднятию и развертыванию безопасного мультикластерного Argo CD.

В Argo есть возможность добавлять удаленные кластера, но есть проблема – это происходит благодаря Service Account и токену связанного с ним для аутентификации на удаленном кластере. Автор предлагает решить проблему с помощью oidc-proxy и короткоживущих токенов.
  • 👍 13
  • ❤ 2
  • 🔥 2
Post #1309 4.31K
17 сентября наша команда Luntry в лице Дмитрия Евдокимова выступит на Глобальном Форуме Ecumene, который проводится при поддержке ООН.

Мы примим участие в треке «Информационная безопасность» на круглом столе на тему «Равноправие в технологиях» (там собралась очень интересная и авторитетная компания).

Для нашей команды, продвигающей и развивающей тему безопасности микросервисных приложений и контейнерных окружений, это уникальный опыт и прекрасная возможность представить свои взгляды на современную информационную безопасность.
  • 👍 21
  • 🔥 11
  • 🤡 5
  • ❤ 2
Post #1308 4.4K
Оказывается есть container specific OS от ребят из VMWare, которая называется Photon OS (и уже доступна аж 5 версия). Официально описание следующее: "Photon OS is a Linux based, open source, security-hardened, enterprise grade appliance operating system that is purpose built for Cloud and Edge applications." Из фишечек можно выделить направленность на тематику Edge приложений. Из security моментов там можно выделить:
- Поддержка Control Group V2
- Поддержка SELinux policy
- Поддержка rootless containers
- Поддержка Kernel Live Patching
- Использование Kernel Self-Protection Project (KSPP)

Таким образом кажется все крупнейшие вендоры уже выпустили/используют специализированную ОС: Google, Amazon, Microsoft, RedHat, VMWare, Fedora, OpenSUSE + OS Talos (его нельзя не упомянуть).

Мы уже давно рассказываем, что в специализированных (контейнерных и т.д.) окружениях вопрос безопасности хостовой ОС должен закрывать не классическими способами, а таким. И благодаря этому можно вопрос хостовой безопасности или закрыть полностью, или вынести далеко на второй план относительно текущего состояния дел. И дорогостоящие инженеры бы занимались не ежедневной рутиной, а решали бы действительно интересные задачи.
vmware.github.io Photon OS VMware Photon docs
  • 🔥 19
  • 👍 10
  • 🥰 3
Post #1307 4.47K
Стали доступны видео с недавно прошедшей конферецнии KubeCon + CloudNativeCon China 2024. Сами доклады и презентации к ним можно найти тут.

Докладов исключительно на security тематику не так много, однако вся программа конференции в целом довольно насыщенная и обширная.
  • 👍 8
  • 🔥 5
  • ❤ 1
Post #1306 5.01K
На нашем сайте в разделе исследований стала доступна запись выступления "Container escapes: Kubernetes 2024 edition" с недавно прошедшей конференции OFFZONE 2024! Все видео с конференции, где были и другие доклады затрагивающие тему безопасности контейнеров, образов можно посмотреть тут.

И как всегда будем рады ответить на любые вопросы в комментариях к посту ;)
  • 🔥 22
  • 👍 7
  • ❤ 3
  • 🆒 2
Post #1305 5.56K
Эту неделю завершаем новой статьей из цикла (1,2,3) Kubernetes Security Fundamentals: Admission Control.

В статье рассматриваются Admission Controller Phases, а также встроенные (PSA) и внешние admission controllers (OPA Gatekeeper, Kyverno). Отдельного внимания заслуживает раздел Risks of implementing external admission control в котором рассказывается о важности правильной настройки вебхука.

Admission control играют важную роль в безопасности Kubernetes, поскольку позволяют реализовывать и применять политики безопасности в Kubernetes кластерах. Must have для ознакомления!
  • 👍 15
  • 🔥 5
  • ❤ 2
Post #1304 5.01K
Интересный инструмент encap-attack, основанный на ресерчах Rory McCune (Kubernetes is a router) и James Cleverley-Prance (Three Surprising K8s Networking “Features” and How to Defend Against Them) позволяет автоматизировать процесс обнаружения и эксплуатации атак на оверлейные сети.

По сути тулза выполняет четыре функции:

1) Анализ сетевого трафика для идентификации пакетов VXLAN/IP-in-IP и извлечения полезной информации
2) Запрос к серверу API Kubernetes и определение диапазона IP-адресов службы и IP-адреса службы CoreDNS
3) Отправка отдельных инкапсулированных DNS и HTTP-запросов
4) Создание туннеля, который инкапсулирует трафик по всем определенным маршрутам и отправляет его дальше, что позволяет нам использовать другие стандартные инструменты (например, nmap), как если бы мы находились внутри оверлейной сети

Ознакомиться более подробно с инструментом можно в заметке автора encap-attack: Identification and Exploitation of Network Encapsulation in Kubernetes.
  • 👍 9
  • 🔥 6
  • ❤ 3
Post #1303 5.26K
Сегодняшний пост будет полезен как Red team, так и Blue team. А речь идет про репозитарий "THC's favourite Tips, Tricks & Hacks (Cheat Sheet)" от легендарных ребят The Hacker's Choice (THC).

В данной репе собраны разные приемы и трюки для Linux, что помогают атакующему развить или скрыть свою деятельность. Абсолютное большинство из этого не требует какого-то специализированного ПО, а лишь bash и стандартное, легитимное ПО с понимание принципов работы Linux. Что сразу нас приводит к Living off the Land (LotL) и GTFOBin. Все это упрощает деятельность атакующей стороны, и сильно усложняет деятельность по обнаружению для защищающей стороны.

И это в очередной раз нам говорит о том почему важно использовать в контейнерных окружениях специализированные контейнерные ОС для хоста и минимальные/тонкие образы для самих контейнеров. Это все лишает атакующего пространства для развития атаки, чем очень сильно помогает защищающей стороне.
GitHub GitHub - hackerschoice/thc-tips-tricks-hacks-cheat-sheet: Various tips & tricks Various tips & tricks. Contribute to hackerschoice/thc-tips-tricks-hacks-cheat-sheet development by creating an account on GitHub.
  • 👍 16
  • 🔥 8
  • ❤ 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →