Канал о (не)безопасности Kubernetes + микросервисных, контейнеризированных приложений.
Ведет команда www.luntry.ru
#ZST99
Вопросы, идеи, предложения => @Qu3b3c
https://knd.gov.ru/license?id=673ddbc21039886b1d03b7ce®istryType=bloggersPermission
Post #1138
5.02K
В конце прошлого года в
Срочно бегите обновляйте свои кластера на
Пока те пару человек пошли обновляться (и команда
Основные моменты:
- Кластер на
-
- Атакующий с правами создавать
- Отсутствие проверки пользовательского ввода в
- Получаем
Авторы также выложили политику для
P.S. Мне как бывшему реверсеру, так радостно снова увидеть
P.S.S. И уже сегодня в
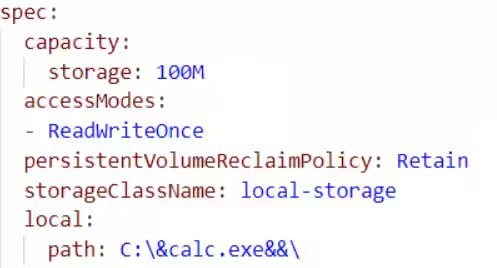
Kubernetes была найдена серьезная уязвимость CVE-2023-5528 высокого уровня критичности с CVSS 7.2 (CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H)!!!Срочно бегите обновляйте свои кластера на
Windows! Пока те пару человек пошли обновляться (и команда
Azure), давайте разберемся в самой уязвимости, а поможет нам в этом статья от исследователей, что ее обнаружили, под названием "What a Cluster: Local Volumes Vulnerability in Kubernetes". Основные моменты:
- Кластер на
Windows-
kubelet < v1.8.0- Атакующий с правами создавать
pods и persistent volumes- Отсутствие проверки пользовательского ввода в
subPath параметре YAML файла приводит к injection- Получаем
RCE c привилегиями SYSTEM на всех Windows тачках в кластереАвторы также выложили политику для
OPA для обнаружения и блокировки эксплуатации такого. Это еще раз говорит, что Policy Engine это просто must have компонент в безопасности - заранее нельзя знать от какого ресурса и параметра ожидать подставы...P.S. Мне как бывшему реверсеру, так радостно снова увидеть
calc.exe в payload =)P.S.S. И уже сегодня в
11:00 мы поговорим на вебинаре про runtime security в k8s ;)- 👍 16
- 😁 11
- ❤ 4