
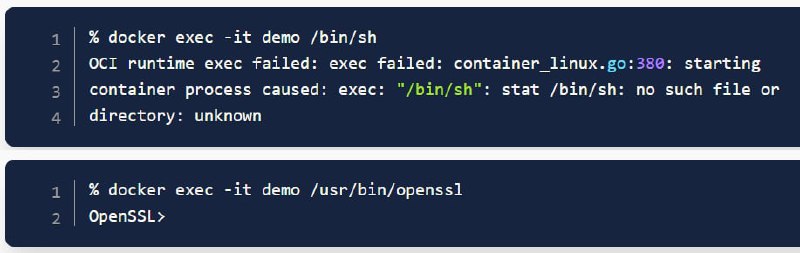
gcr.io/distroless/base, которая позволяет читать, писать произвольные файлы и выполнять команды в этом distroless image!А все это базируется на присутствующей внутри этого образа
OpenSSL! Да, shell внутри такого образа нет, но зато можно использовать interactive command prompt от OpenSSL ;)Таким образом, атакующий, получивший доступ к
Kubernetes кластеру, может, через установленный OpenSSL в distroless base образе, прочитать service account tokens (SA), прокинутые secrets и даже получить интерактивное выполнение команд через загрузку custom shell.Помните в одном из прошлых постов писал, что не все
Distroless Images одинаковые (static/base/cc/interpreted)?! Так что
distroless images это не панацея, а лишь одна из техник усиления (hardening) - и никто behavior monitoring, AppArmor не отменял.P.S. О данной проблеме/особенности было сообщено
Google в августе 2021 и они решили не фиксить это.