TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #66 508
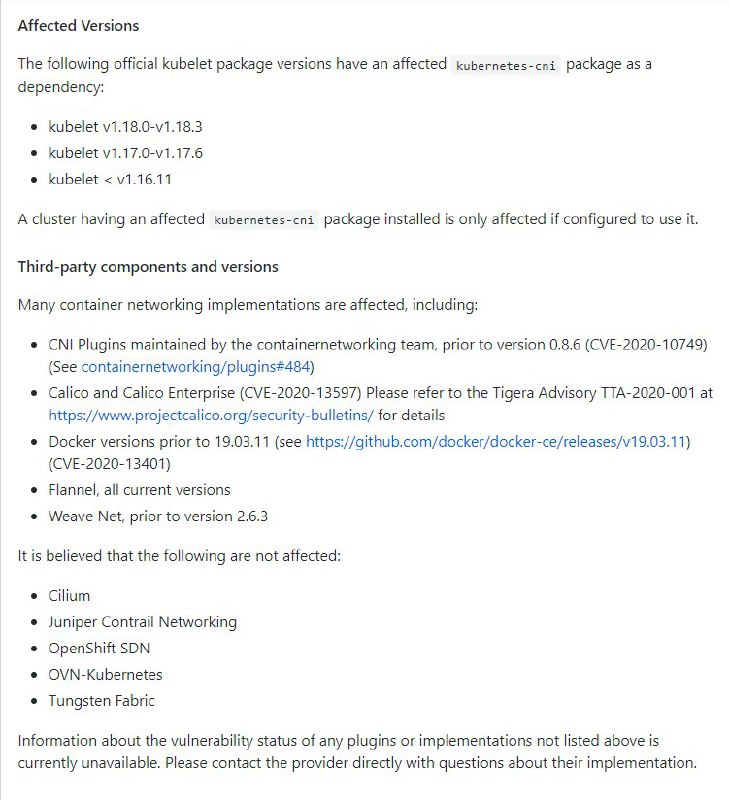
И еще одна недавно закрытая уязвимость по теме Kubernetes!

MitM атаки в уязвимой контейнерной сети в IPv4 only кластере.

CVSS Rating: CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:C/C:L/I:L/A:L (6.0 Medium)

Атакующий в подконтрольном контейнере может сформировать специальные ICMPv6 Router Advertisement (RA) сообщения, тем самым перенастроить хост для перенаправления части или всего IPv6 трафика хоста в контролируемый атакующим контейнер. Причина в том что, если даже раньше не было IPv6 трафика и при условии, что DNS возвращает A (IPv4) и AAAA (IPv6) записи, большинство HTTP библиотек будут сначала пытаться подсоединится по IPv6, а затем уже при неудачи переходить к IPv4, тем самым давая возможность атакующему ответить первому и организовать MitM атаку.

Атакующему для проведения такой атаки необходимо находится внутри контейнера с CAP_NET_RAW привилегией (о ней мы и говорили и вчера) в уязвимом окружении. В результате он сможет перехватывать трафик других контейнеров на хосте или самого хоста, где он находится.
More from @k8security
  1. Oct 12, 2026Завтра в рамках отраслевого форума по информационной безопасности ITSEC 2026 наша команда…
  2. Oct 12, 2026Kubernetes продолжает переход на cgroup v2, а поддержка cgroup v1 постепенно уходит в прош…
  3. Oct 9, 2026В 2014 году Google явил миру оркестратор Kubernetes, чтобы управлять множеством контейнеро…
  4. Oct 8, 2026NCC Group рассказали, как с помощью LLM-assisted pipeline нашли две уязвимости в etcd. В р…
  5. Oct 7, 2026Сегодня мы также хотим поделиться с вами нашим большим внутренним праздником) Наше решение…
  6. Oct 7, 2026Сегодня в центре нашего внимания свежий вайтпейпер "Kubernetes Misconfigurations in the Wi…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →