
Смысл в том, что демонстрируется как атакующий может незаметно и полностью скомпрометировать
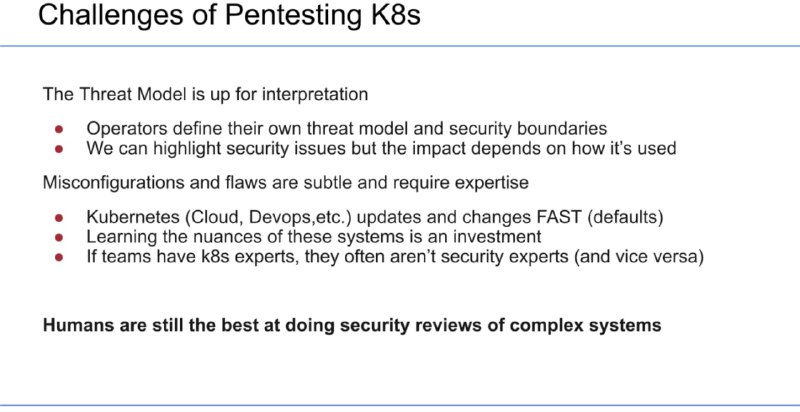
Kubernetes кластер в окружении, где есть и используются NetworkPolicy, Private registry, OPA Gatekeeper, Vault, Falco!Отдельно выделю 10 слайд "Challenges of Pentesting K8s". Мне тут очень понравился пункт "Learning the nuances of these systems is an investment" - это мало кто пытается сделать и из-за этого и появляются такие
misconfigurations. Существует много разных, хороших инструментов, но их мало просто установить их еще надо правильно настроить и обслуживать.