TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1890 11.8K
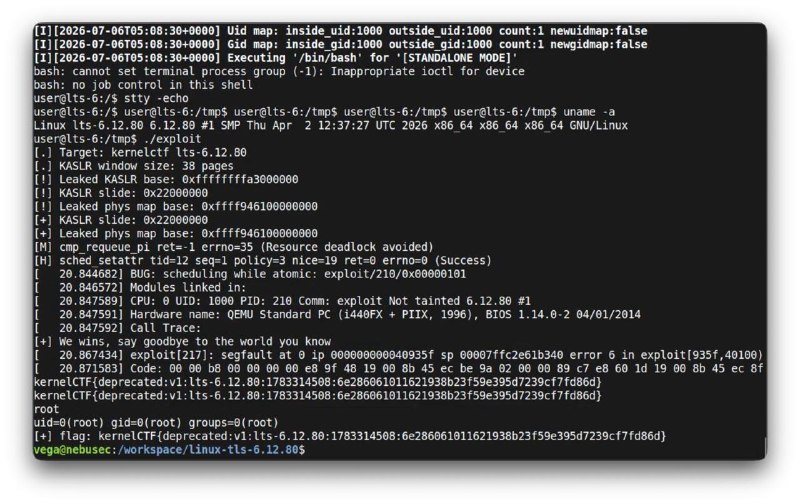
Марафон LPE уязвимостей в Linux продолжается. Команда Nebula Security раскрыла GhostLock (CVE-2026-43499), stack-use-after-free в подсистеме rtmutex ядра, который был внесён ещё в Linux 2.6.39 и просуществовал более 15 лет. Корень бага в том, что на proxy-пути функция remove_waiter() очищает pi_blocked_on не у той задачи, оставляя висячий указатель на освобождённый фрейм стека ядра. Затронуты практически все дистрибутивы без патча (диапазон от v2.6.39-rc1 до v7.1-rc1), причём триггер не требует ни привилегий, ни user namespaces, ни специальной конфигурации ядра.

Ключевая опасность в том, что уязвимость превращается в container escape, локальный непривилегированный атакующий из контейнера может подняться до root на хосте. Авторы довели эксплойт до 97% стабильности через forge поддельного rt_mutex_waiter, перезапись inet6_protos[IPPROTO_UDP] и трюк с CPU entry area, за что получили 92 337 долларов в Google kernelCTF.

Полностью рабочий эксплойт и PoC уже открыто выложены в репозитории CyberMeowfia на GitHub.
  • 🔥 19
  • ❤ 3
  • 😁 3
More from @k8security
  1. Oct 1, 2026Docker выпустил свой официальный набор skills для работы со своими решениями: - Dockerfile…
  2. Sep 30, 2026Сегодняшний наш герой это runtime security агент на eBPF под названием Bombini, который це…
  3. Sep 29, 2026Сконцентрировавшись на серверной части инфраструктуры, мы порой непростительно забываем пр…
  4. Sep 28, 2026Начнем неделю со статьи "Scale your AI workloads faster and more efficiently with GKE Pod…
  5. Sep 25, 2026В Kubernetes была закрыта новая уязвимость. CVE-2026-2270: StatefulSet and ControllerRevis…
  6. Sep 24, 2026Цикл статей "User Namespaces in Kubernetes": 1) Part I: All You Need to Know 2) Part II: M…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →