TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1888 4.48K
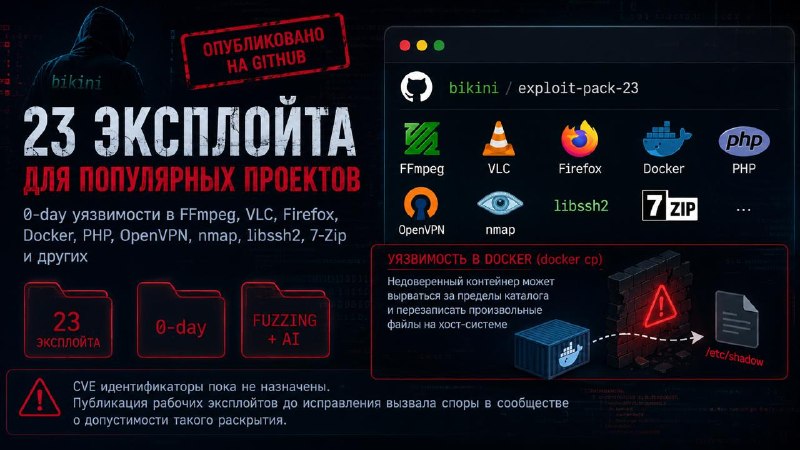
Исследователь под ником bikini опубликовал на GitHub целый набор из 23 эксплойтов для популярных проектов, включая FFmpeg, VLC, Firefox, Docker, PHP, OpenVPN, nmap, libssh2 и 7-Zip. Часть уязвимостей относится к категории 0-day, а сам код был создан с помощью fuzzing-инструментов в связке с AI-моделью.

Отдельно хотим отметить уязвимость в Docker. Команда docker cp при копировании файлов из контейнера на хост может обрабатывать символические ссылки таким образом, что позволяет вырваться за пределы указанного каталога и записать данные в произвольное место на хост-системе. То есть недоверенный контейнер потенциально способен перезаписать чужие файлы на машине, где выполняется копирование.

CVE идентификаторы для большинства находок пока не назначены, а публикация рабочих эксплойтов до исправления вызвала споры в сообществе о допустимости такого раскрытия.
  • 🔥 16
  • 💩 7
  • 🤡 5
  • ❤ 4
  • 😐 4
More from @k8security
  1. Oct 1, 2026Docker выпустил свой официальный набор skills для работы со своими решениями: - Dockerfile…
  2. Sep 30, 2026Сегодняшний наш герой это runtime security агент на eBPF под названием Bombini, который це…
  3. Sep 29, 2026Сконцентрировавшись на серверной части инфраструктуры, мы порой непростительно забываем пр…
  4. Sep 28, 2026Начнем неделю со статьи "Scale your AI workloads faster and more efficiently with GKE Pod…
  5. Sep 25, 2026В Kubernetes была закрыта новая уязвимость. CVE-2026-2270: StatefulSet and ControllerRevis…
  6. Sep 24, 2026Цикл статей "User Namespaces in Kubernetes": 1) Part I: All You Need to Know 2) Part II: M…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →