
open source инструмент на базе eBPF для наблюдаемости в Kubernetes — прошёл первый независимый аудит безопасности. Аудит координировал OSTIF, финансировал CNCF, а проводила компания Shielder. Нашли всего три уязвимости, причём ни одной с критическим или высоким уровнем риска: две средних (command injection в сборке образов и DoS через переполнение eBPF ring buffer) и одну низкую (неэкранированные ANSI escape-последовательности в выводе терминала).Самая интересная часть — тесты на обход «гаджетов»: исследователи проверяли, может ли скомпрометированный контейнер выполнять отслеживаемые операции, не вызывая событий. Они нашли шесть таких сценариев — например, использование новых системных вызовов вроде
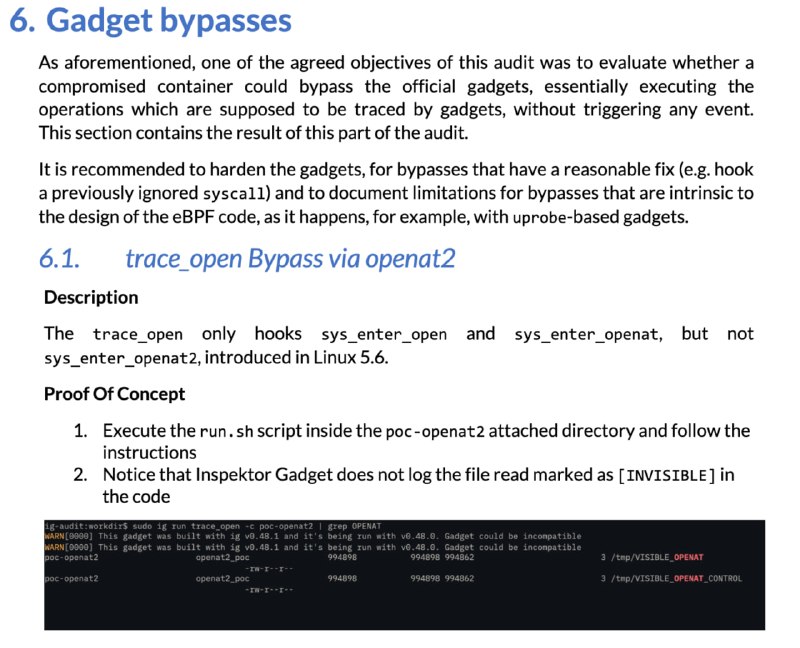
openat2 вместо openat, обход через io_uring и статически слинкованные библиотеки. Это наглядно показывает, что трассировка на уровне ядра — вечная игра в кошки-мышки: Linux эволюционирует, появляются новые syscalls, и eBPF-инструментам приходится постоянно за этим гнаться.