
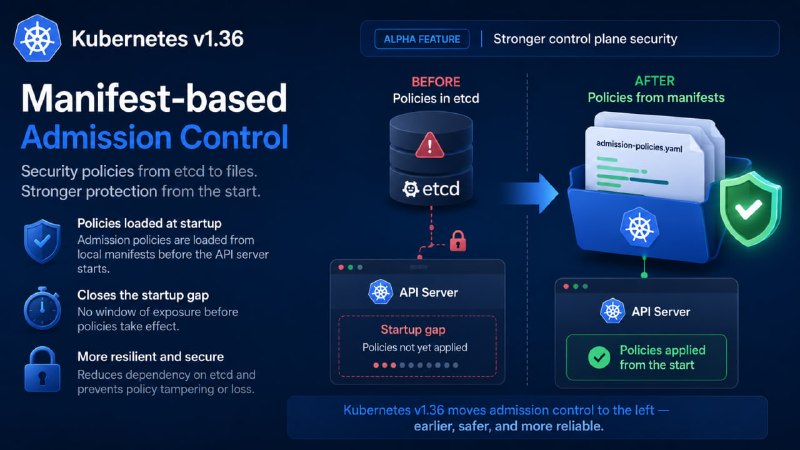
v1.36 появилась новая альфа фича — manifest-based admission control, которая переносит конфигурацию admission-политик из etcd в манифесты на стороне API сервера. Это решает архитектурную проблему, когда система безопасности хранилась в том же месте, которое она защищает.Политики загружаются с диска ещё до старта
API сервера, а не после. Это закрывает “startup gap”, когда кластер мог принимать запросы без применённых правил, а также снижает риск их удаления злоумышленником или проблем при падении etcd.Более подробней об этом подходе и как он работает можно узнать из заметки "Kubernetes v1.36: Admission Policies That Can't Be Deleted".