
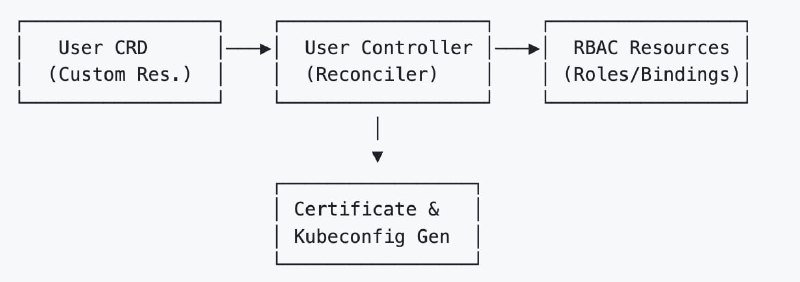
Kubernetes оператор для управления пользователями, доступами и kubeconfig без Keycloak, Dex и других тяжёлых IAM решений. Вместо ручной выдачи сертификатов и RBAC всё описывается декларативно через User CRD, а оператор сам создаёт доступы и готовый kubeconfig.Проект может быть полезен для небольших
DevOps команд, где полноценный IdP — это избыточно, а ручное управление доступами быстро превращается в хаос.KubeUser использует стандартный Kubernetes CSR API, автоматически создаёт RoleBinding и ClusterRoleBinding, а kubeconfig сохраняет как Secret внутри кластера.