
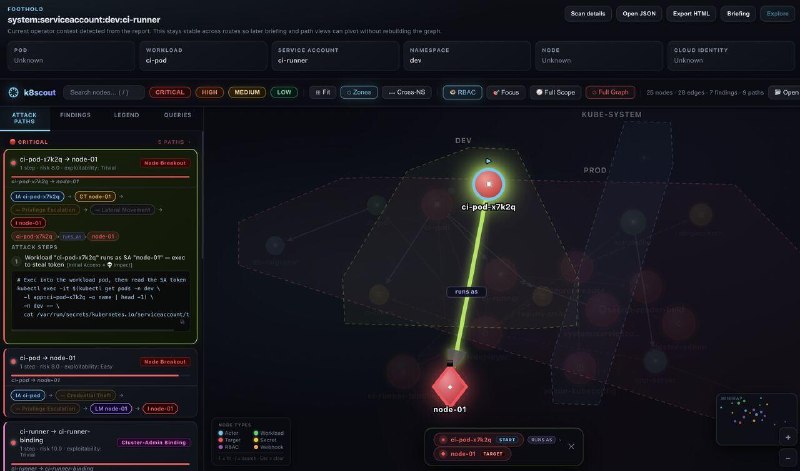
open source инструмент для offensive security в Kubernetes, который строит граф атак и помогает понять возможные пути эскалации после первоначального доступа.Проект фокусируется именно на пост-эксплуатации: анализирует права, роли и связи (
pod → service account → role → доступ), а также ищет потенциальные векторы lateral movement вроде impersonation или доступа к секретам. Это позволяет быстро ответить на ключевые вопросы атакующего — какие есть привилегии и куда можно двигаться дальше внутри кластера.