TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1758 4.97K
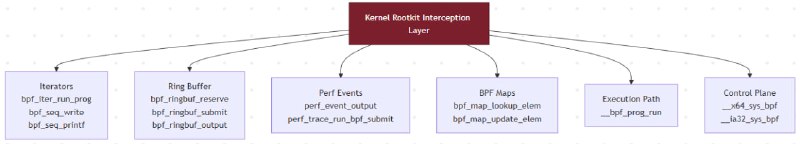
Из статьи "Breaking eBPF Security: How Kernel Rootkits Blind Observability Tools" можно узнать как вредоносный код на уровне ядра может ослеплять/обходить средства защиты на базе eBPF. Сам этот факт вообще не является никаким откровением. Ценность статьи в реальном разборе и демонстрации с примерами кода. Автор глубоко погружается в такие аспекты как: BPF iterators, ringbuffers и perf events.

Основной вывод: "If an attacker gains the ability to load kernel modules, they control the kernel’s view of reality. eBPF security tools run inside the kernel and thus cannot fully protect a compromised kernel. The only reliable defense is preventing kernel compromise in the first place."

По сути получаем работу в недоваренном окружение и как следствие мы уже не можем доверять информации от этой системы.
  • 👍 14
  • 🔥 4
  • ❤ 1
More from @k8security
  1. Oct 2, 2026Docker Sandbox Kit Specification — это открытая спецификация упаковки окружения для AI-аге…
  2. Oct 1, 2026Docker выпустил свой официальный набор skills для работы со своими решениями: - Dockerfile…
  3. Sep 30, 2026Сегодняшний наш герой это runtime security агент на eBPF под названием Bombini, который це…
  4. Sep 29, 2026Сконцентрировавшись на серверной части инфраструктуры, мы порой непростительно забываем пр…
  5. Sep 28, 2026Начнем неделю со статьи "Scale your AI workloads faster and more efficiently with GKE Pod…
  6. Sep 25, 2026В Kubernetes была закрыта новая уязвимость. CVE-2026-2270: StatefulSet and ControllerRevis…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →