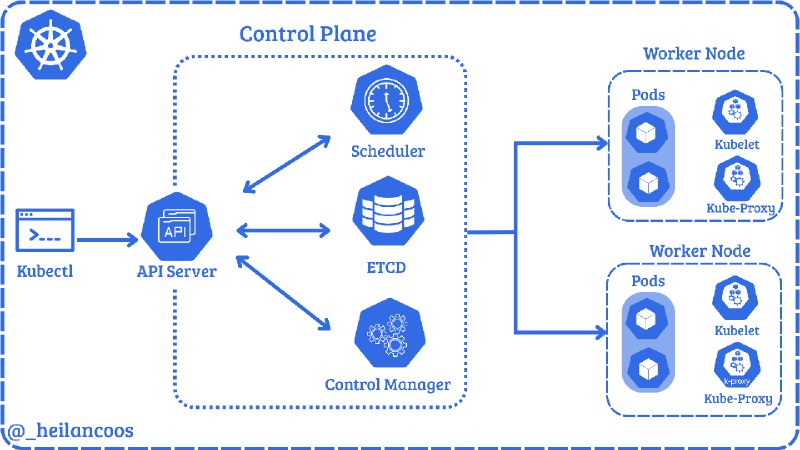
Kubernetes работает и почему его безопасность критична для корпоративных сред: платформа широко используется в продакшене, но её сложность создаёт обширную поверхность атак — от API сервера до kubelet и etcd. Автор подробно разбирает реальные векторы атак: неаутентифицированный доступ к
API, слишком широкие RBAC права, злоупотребление сервис аккаунтами, вредоносные admission контроллеры, DNS отравление через CoreDNS и опасные тома hostPath, которые позволяют захватить Nodes или данные. Для защиты рекомендуются базовые практики безопасности: отключать анонимный доступ, настраивать
RBAC по принципу наименьших привилегий, ограничивать автомонтирование токенов, жестко контролировать admission конфигурации, а также использовать runtime инструменты для обнаружения подозрительных действий в кластере.