
8 тем:1)
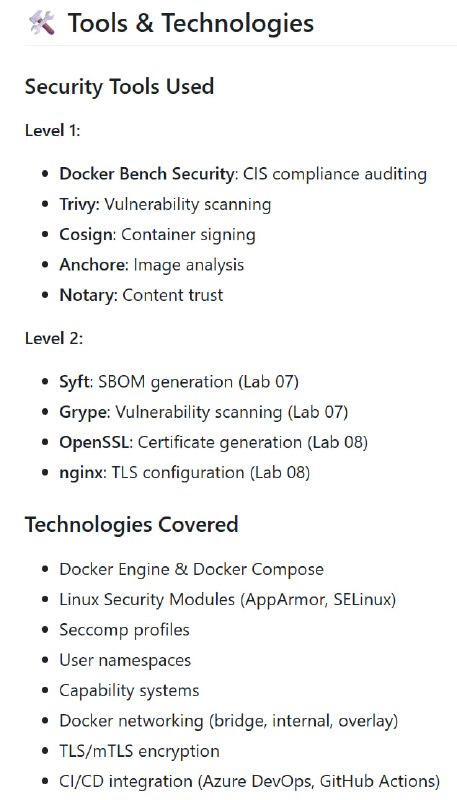
Security Auditing - использование Docker Bench Security для CIS compliance2)
Secure Images - харденинг образа (работа с capability, read-only root filesystems и т.д.) 3)
Least Privilege - ограничение возможностей контейнера через namespace и запуск от не привилегированного пользователя4)
Image Signing - работа с Cosign5)
Custom Seccomp Profiles - фильтрация Linux syscall6)
AI/ML Security - защита контейнеров с инференсом7)
Supply Chain Security - работа с SBOM и сканерами уязвимостей (Syft, Grype)8)
Network Architecture - сегментация и шифрованиеВсе это еще поделено на
2 уровня: Fundamentals (1-6) на 6 часов и Advanced (7-8) на 3 часа.