TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1638 5.64K
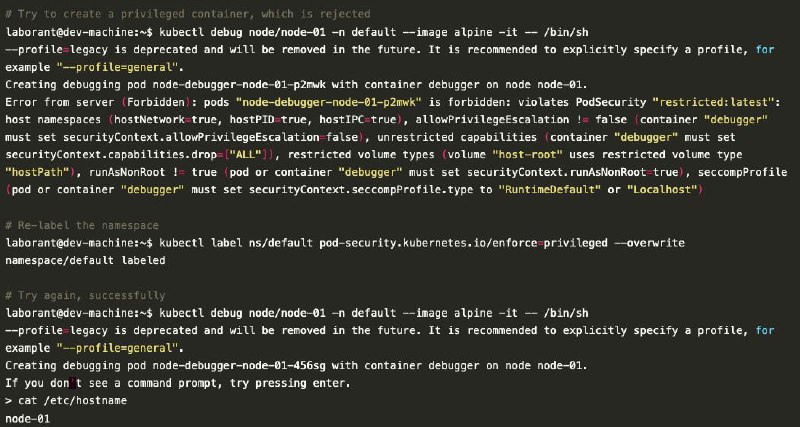
В статье Breaking Boundaries - Kubernetes Namespaces and multi-tenancy рассмотрены острые углы K8S RBAC и разница между тем, как мы воспринимаем границы безопасности, и тем, какими они являются на самом деле.

Если у вас были сомнения насчет некоторых моментов в RBAC, то эта статья поможет понять, на что стоит обратить внимание.

Автор статьи рассказывает:

- почему namespaces — это не та граница безопасности, которой их считают;
- как wildcard-разрешения в RBAC превращаются в компрометацию всего кластера;
- странные взаимодействия RBAC и namespace-объектов;
- техники перечисления ресурсов даже без каких-либо прав.
  • 👍 14
  • 🔥 4
  • ❤ 3
  • ✍ 2
  • 🤪 1
More from @k8security
  1. Oct 6, 2026Исследователи Palo Alto Networks показали интересный сценарий атаки на SPIFFE/SPIRE в Kube…
  2. Oct 5, 2026k8s-aibom - это оператор для сбора AI Bill of Materials в Kubernetes. В AI-проектах уже не…
  3. Oct 2, 2026Docker Sandbox Kit Specification — это открытая спецификация упаковки окружения для AI-аге…
  4. Oct 1, 2026Docker выпустил свой официальный набор skills для работы со своими решениями: - Dockerfile…
  5. Sep 30, 2026Сегодняшний наш герой это runtime security агент на eBPF под названием Bombini, который це…
  6. Sep 29, 2026Сконцентрировавшись на серверной части инфраструктуры, мы порой непростительно забываем пр…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →