TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1438 5.61K
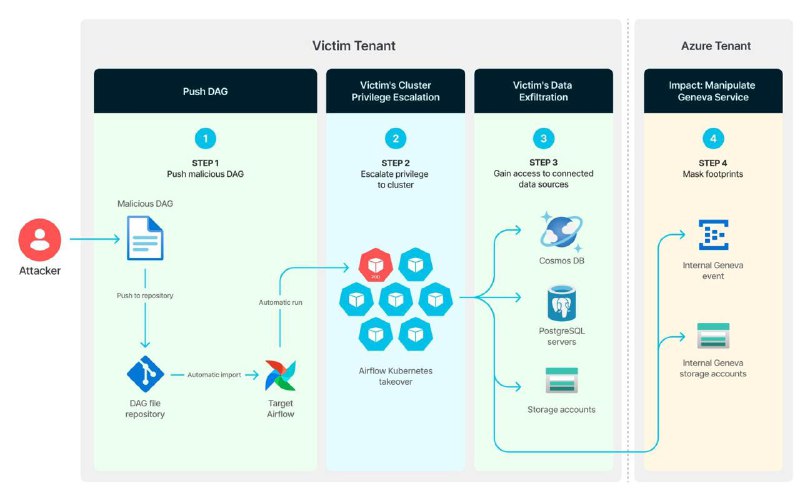
В декабре прошлого года ресерчеры из Unit 42 выпустили новое исследование – "Dirty DAG: New Vulnerabilities in Azure Data Factory’s Apache Airflow Integration".

На первый взгляд ничего общего с Kubernetes тут нет, но как раз благодаря ряду критичных мисконфигов в инстансе Apache Airlfow, запущенного под управлением K8s исследователи смогли продвинуться дальше.

Получив реверс-шелл (ввиду отсутствия Network Policy), благодаря DAG, ресерчеры оказались внутри контейнера, использующего Service Account с правами Сluster-Admin. Далее они без особого труда прочитали секреты и сбежали на Node.

Дальнейшие их продвижение затрагивало сервисы Azure, но первоначальный доступ был получен именно благодаря недостаткам в кластере K8s.
  • 🔥 9
  • 🫡 5
  • 😱 2
  • 👍 1
More from @k8security
  1. Oct 9, 2026В 2014 году Google явил миру оркестратор Kubernetes, чтобы управлять множеством контейнеро…
  2. Oct 8, 2026NCC Group рассказали, как с помощью LLM-assisted pipeline нашли две уязвимости в etcd. В р…
  3. Oct 7, 2026Сегодня мы также хотим поделиться с вами нашим большим внутренним праздником) Наше решение…
  4. Oct 7, 2026Сегодня в центре нашего внимания свежий вайтпейпер "Kubernetes Misconfigurations in the Wi…
  5. Oct 6, 2026Исследователи Palo Alto Networks показали интересный сценарий атаки на SPIFFE/SPIRE в Kube…
  6. Oct 5, 2026k8s-aibom - это оператор для сбора AI Bill of Materials в Kubernetes. В AI-проектах уже не…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →