
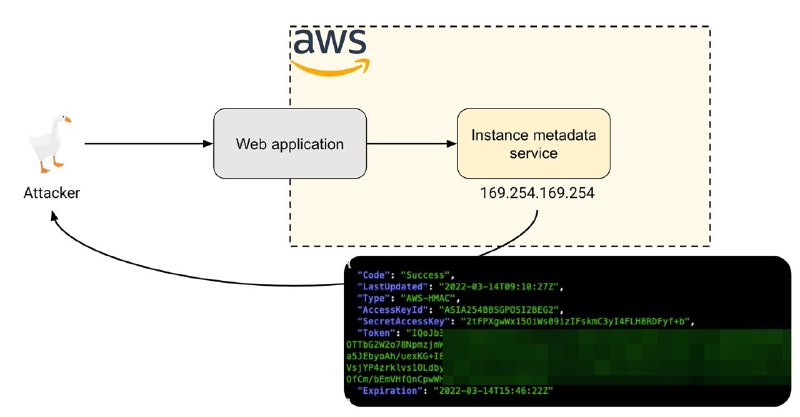
AWS зарелизила новую функцию, которая позволяет по умолчанию внедрять IMDSv2 на уровне региона для newly-launched instances. Хоть это и долгожданное обновление, тем не менее у этой функции всё еще есть некоторые недостатки.Использование
IMDSv2 защищает от SSRF уязвимостей, которые в противном случае позволили бы злоумышленнику получить креды из Instance Metadata Service (IMDS).Это отличный способ включить безопасные настройки по умолчанию , но пока это не так. Вероятно, скоро это изменится, согласно заявлению
AWS:Mid-2024 – Newly released Amazon EC2 instance types will use IMDSv2 only by default. For transition support, you will still be able to enable/turn on IMDSv1 at launch or after launch on an instance live without the need for a restart or stop/start.
Больше технических подробностей про
IMDSv2 можно найти в статье "IMDSv2 enforcement: coming to a region near you!".