TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1118 4.46K
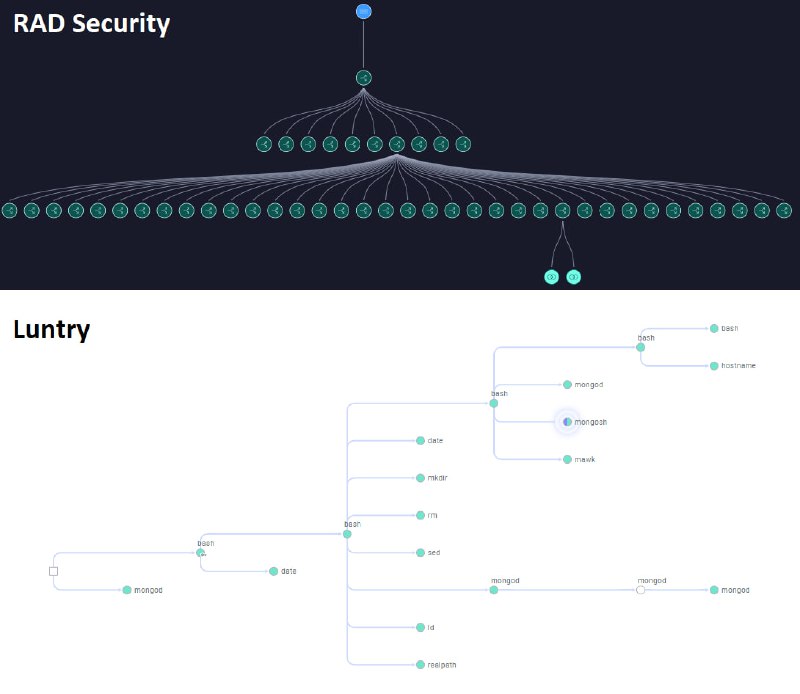
На глаза попался интересный проект RAD Security - Cloud native workload fingerprints! По сути это сборник моделей поведения для публичных образов. Сама модель поведения представляет из себя дерево процессов с их взаимоотношением с файловой и сетевой подсистемой. Задумка такая, что это типа эталон и вы наблюдая у себя за поведением, сравниваете его с эталоном. Как результат, можете поймать как 1day и 0day атаки, так и проблемы с Software Supply Chain Security.

На скрине можно видеть модель поведения с этого проекта и с нашего Luntry для mongodb. На самом деле у нас подобная идея есть давно, но все руки никак не дойдут до реализации этого ... =( При этом есть ряд нюансов для подобного, которые не дают для всех случаев сказать что это эталон.

В общем, предлагаем собраться еще на одном вебинаре и мы расскажем и про различные механизмы runtime security и про модели поведения. Как вам идея?)
  • 👍 35
  • 🔥 9
  • 🥰 1
More from @k8security
  1. Oct 6, 2026Исследователи Palo Alto Networks показали интересный сценарий атаки на SPIFFE/SPIRE в Kube…
  2. Oct 5, 2026k8s-aibom - это оператор для сбора AI Bill of Materials в Kubernetes. В AI-проектах уже не…
  3. Oct 2, 2026Docker Sandbox Kit Specification — это открытая спецификация упаковки окружения для AI-аге…
  4. Oct 1, 2026Docker выпустил свой официальный набор skills для работы со своими решениями: - Dockerfile…
  5. Sep 30, 2026Сегодняшний наш герой это runtime security агент на eBPF под названием Bombini, который це…
  6. Sep 29, 2026Сконцентрировавшись на серверной части инфраструктуры, мы порой непростительно забываем пр…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →