TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1098 4.79K
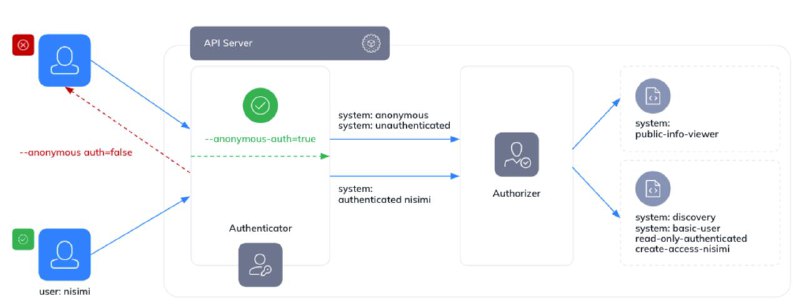
Исследователи из Orca Research Pod обнаружили опасную мисконфигурацию в GKE, которая может позволить злоумышленнику с любой учетной записью Google взять под контроль неправильно настроенный кластер Kubernetes, что потенциально может привести к серьезным инцидентам безопасности, таким как криптомайнинг, отказ в обслуживании и кража конфиденциальных данных.

Мисконфигурации дали название Sys:All ввиду вероятного широко распространенного заблуждения, что группа system:authenticated в GKE включает только проверенные и детерминированные идентификаторы, тогда как на самом деле она включает любую аутентифицированную учетную запись Google (в том числе за пределами организации).

По минимальным оценкам, ресерчеры обнаружили 250 000 активных кластеров GKE, сотни из которых содержали секреты, позволяющие осуществлять lateral movement и получать доступ к конфиденциальным данным. Подробнее об этих случаях можно почитать здесь.

Kyverno, в свою очередь, оперативно выпустила политику, закрывающую этот мисконфиг.
  • 🔥 17
  • ❤‍🔥 2
  • 🥰 2
  • 👍 1
More from @k8security
  1. Oct 13, 2026Microsoft также не проходит мимо темы изоляции/ограничения AI-агентов. Microsoft eXecution…
  2. Oct 12, 2026Завтра в рамках отраслевого форума по информационной безопасности ITSEC 2026 наша команда…
  3. Oct 12, 2026Kubernetes продолжает переход на cgroup v2, а поддержка cgroup v1 постепенно уходит в прош…
  4. Oct 9, 2026В 2014 году Google явил миру оркестратор Kubernetes, чтобы управлять множеством контейнеро…
  5. Oct 8, 2026NCC Group рассказали, как с помощью LLM-assisted pipeline нашли две уязвимости в etcd. В р…
  6. Oct 7, 2026Сегодня мы также хотим поделиться с вами нашим большим внутренним праздником) Наше решение…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →