TGViewer
k8s (in)security k8s (in)security @k8security · 13.2K subscribers
Post #1014 7.39K
Недавно мой товарищ поднял один достаточно интересный вопрос о решении ServiceMesh Istio, о котором мы с командой ранее даже не задумывались ввиду того что не эксплуатируем данное решения.

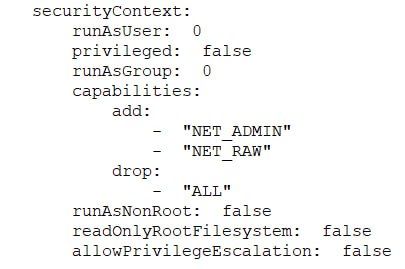
И так вопрос и ситуация следующая: Для работы istio-init контейнер, который добавляется во ВСЕ Pods в ServiceMesh, требует NET_ADMIN и NET_RAW capabilities, которые обычно рекомендуется забирать из-за их опасности (пример) ... При этом чаще всего когда системное приложение все же требует таких capabilities оно живет в своем отдельном namespace и его достаточно просто можно добавить в исключение в том же PolicyEngine. Но как вы понимаете в данной ситуации это будет ВЕЗДЕ - во всех namespaces с вашими прикладными микросервисами в ServiceMesh ...

Как с этим живете? Как это контролируете? Как спят ваши безопасники?)

P.S. В последствии я еще заметил, что там же runAsUser: 0, runAsGroup: 0, runAsNonRoot: false
P.S.S. Контролировать это можно, но надо постараться. Пост тут скорее чтобы обратить ваше внимание на эту ситуацию
  • 👍 12
More from @k8security
  1. Oct 14, 2026В прошлом году мы уже рассказывали про Zeroday Cloud от WIZ. В этом году мероприятие повто…
  2. Oct 13, 2026Microsoft также не проходит мимо темы изоляции/ограничения AI-агентов. Microsoft eXecution…
  3. Oct 12, 2026Завтра в рамках отраслевого форума по информационной безопасности ITSEC 2026 наша команда…
  4. Oct 12, 2026Kubernetes продолжает переход на cgroup v2, а поддержка cgroup v1 постепенно уходит в прош…
  5. Oct 9, 2026В 2014 году Google явил миру оркестратор Kubernetes, чтобы управлять множеством контейнеро…
  6. Oct 8, 2026NCC Group рассказали, как с помощью LLM-assisted pipeline нашли две уязвимости в etcd. В р…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →