TGViewer
Channel Public Channel
Just Security

Just Security

@justsecurity

Про практическую кибербезопасность без воды и рекламы.

Авторы — awillix.ru 😼 одна из лучших offensive-компаний в России.

Pentest award — award.awillix.ru

Подкаст — https://www.youtube.com/@awillix_security

Контакт: @popsa_lizaa
Subscribers
3.63K
Photos
230
Videos
22
Links
215

Showing posts older than #290 · Back to latest

Older Posts 20 shown
Post #289 1.82K
Мало OpenSource инструментов по безопасности, родом из России. Еще меньше инструментов, которые проверяют наличие известных уязвимостей в ядре linux, пакетах ОС. Но Александр Леонов доработал свой предыдущий сканер безопасности Scanvus, убрав необходимость в использовании платных иностранных API, и стал использовать Ubuntu OVAL, доведя проект до полноценного OpenSource инструмента, позволяющего идентифицировать уязвимости на linux сервере.

👉Подробности в его посте.
Telegram Управление Уязвимостями и прочее На выходных добился первых результатов в своём опенсурсном проекте по детектированию уязвимостей Vuldetta. 😇 Что получилось сделать: 🔹 Распарсил Ubuntu OVAL в простые правила детектирования по версиям пакетов. Cтруктура OVAL-а там достаточно навороченная…
  • 🔥 4
Post #287 3.68K
РУКОВОДСТВО ПО ЦЕНООБРАЗОВАНИЮ ПЕНТЕСТОВ

Подготовили для вас полное подробное руководство по ценообразованию пентест-проектов со всеми инфографиками и таблицами, где наглядно показано соотношение рисков и ресурсов, зрелость ИБ-процессов и модель злоумышленника, грейды специалистов и уровень оплаты труда.

👉https://pricing.awillix.ru/ 👈

В конце есть тест, который поможет первично оценить уровень зрелости информационной безопасности в вашей компании и получить базовые рекомендации для его улучшения.

🔣Это еще один наш вклад в развитие рынка. Надеемся, что такой артефакт станет доступным и простым инструментом для более легкого и зрелого диалога между бизнесом и его кибербезопасностью.

❤ @justsecurity
  • ❤ 12
  • 👍 5
  • ❤‍🔥 2
  • 🔥 2
Post #286
Live stream finished (34 minutes)
Post #285
Live stream started
Post #284 2.09K
Just Security Приходите на эфир, чтобы реалистично оценивать любые предложения и понимать, из чего складывается себестоимость проектов. 📹 Ссылка на запись. ❤️ @justsecurity
Старт через 15 минут
  • ❤ 4
  • 🔥 3
  • ❤‍🔥 2
Post #283 4.21K
Приходите на эфир, чтобы реалистично оценивать любые предложения и понимать, из чего складывается себестоимость проектов.

📹 Ссылка на запись.

❤️ @justsecurity
  • ❤ 7
  • 👍 4
  • 😁 1
  • 👌 1
  • 🆒 1
Post #282 5.02K
Айда смотреть! Выпуск уже на канале.

— Как за неделю превратить Open redirect в RCE
— Как взять золото и серебро в Pentest award?
— Как совмещать работу пентестера и багхантинг, чтобы зарабатывать в два раза больше?
— Как не стоять на месте и учиться находить все более и более сложные уязвимости?

Эти и многие другие вопросы обсудили в выпуске с Антоном Грицкевичем (byq) пентестером компании Pentest Limited, багхантером и исследователем с опытом более шести лет. Топ-6 HackerOne Q1 в 2020 году, топ-2 Standoff Bug Bounty сейчас. Сдавал валидные уязвимости в Cisco, Oracle, Mastercard и другие известные компании.

📺 Youtube
™️ VK
🔈 Яндекс Музыка
🎵Apple podcast
〰️Mave
  • 🔥 6
  • 👍 5
  • ❤ 4
  • ❤‍🔥 2
  • 🆒 1
Post #281 1.58K
Выпуск, заряженный мотивацией на работу, развитие и заработок! Все о том, как стать багхантером, как набрать полные карманы секретных техник и инструментов, которые (спойлер) все равно не помогут, и как натренировать удачу, чтобы получать приличный доход с Bug Bounty.

В гостях Антон Грицкевич (byq) пентестер в компании Pentest Limited, багхантер, исследователь с опытом более шести лет. Топ-6 HackerOne Q1 в 2020 году, топ-2 Standoff Bug Bounty сейчас. Победитель номинации «Пробив» в Pentest award 2023. Сдавал валидные уязвимости в Cisco, Oracle, Mastercard и другие известные компании.

📺 Уже завтра на нашем канале, подписывайтесь!
  • ❤‍🔥 10
  • 👍 4
  • ❤ 2
  • 🔥 1
  • 🆒 1
  • 💘 1
Post #280 1.41K

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 👍 5
  • ❤ 3
  • 🔥 3
  • 🥴 1
Post #278
Live stream scheduled for Mar 19, 2024 at 14:00
Post #277 4.25K
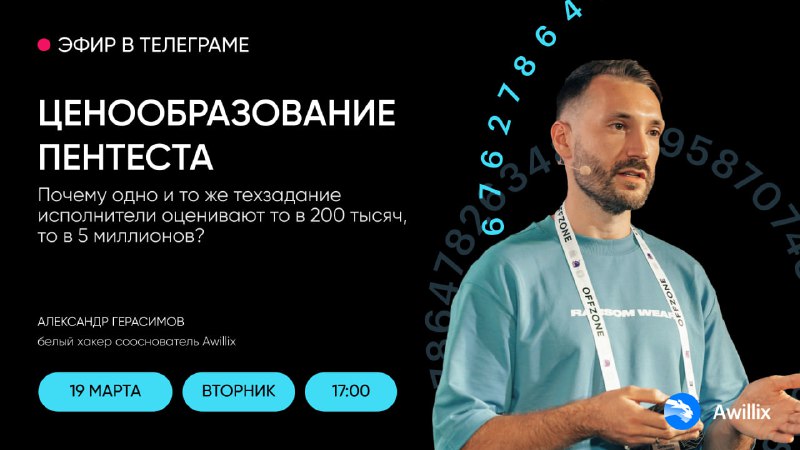
📹 ЭФИР НА ТЕМУ ЦЕНООБРАЗОВАНИЯ ПЕНТЕСТОВ

От заказчиков часто можно услышать, что «все говорят одинаково — дескать, самые опытные, самые компетентные и самые сертифицированные, — а цены называют разные, не объясняя, с чем это связано».
 
На самом деле никакие регалии пентестеров сами по себе не гарантируют решение задачи бизнеса — проверить и предупредить риски безопасности. 

💲Предлагаем разобраться, что помогает эту задачу решить, из чего складывается стоимость тестирования и на какие характеристики, кроме цены стоит обращать внимание при выборе подрядчиков.

🔴Подключайтесь к эфиру 19 марта в 17:00.
  • 🔥 7
  • ❤ 4
  • 👍 4
  • ⚡ 1
  • ❤‍🔥 1
  • 👏 1
  • 🆒 1
Post #276 1.97K
Скорее всего, вы слышали, как минимум о нескольких громких уязвимостях OWA. С 2020 года существует подробный ресерч от коллег из PT SWARM на тему безопасности MS Exchange WEB-интерфейсов, а новые атаки появляются с завидной частотой. В OWA имеется огромный архитектурный баг, который является драйвером целого семейства подобных уязвимостей.

Атак достаточно, но есть еще и очень приятная «фича» в OWA – перечисление существующих пользователей в зависимости от времени ответов сервера. После формирования списка однозначно существующих учетных записей можно провести атаку типа Password Spray (распыление паролей) и с небольшим шансом подобрать пароль типа «P@ssw0rd!» среди пары сотен пользователей.

Многим пентестерам это известно, но @CuriV нашел ультимативный способ проведения этой атаки за счет избыточности русских фамилий (sic!). Читайте об этом в его новой прекрасной статье!
  • 🔥 7
  • 👍 3
  • ❤‍🔥 2
  • 🥴 1
  • 🗿 1
Post #275 7.91K
Cпешите видеть 🫣 и слышать на Яндекс Музыке, Apple Podcasts и ВКонтакте

Сегодня ведущий выпуска — Сергей Зыбнев, пентестер Awillix, автор канала «Похек». Гость — Антон Лопаницын более известный как bo0om, исследователь информационной безопасности и блогер.

Ламповый разговор о направлениях развития и мотивации ИБ-специалистов, об успехах, нелепых провалах, смешных уязвимостях и глубокой экспертизе в области трусошаренья.
  • 🔥 13
  • ❤ 2
  • 👍 2
  • 🆒 2
  • ❤‍🔥 1
  • ⚡ 1
  • 👏 1
Post #274 5.35K
Идеальный баланс юмора и пользы: дебют Сережи Зыбнева в качестве ведущего подкаста и далеко не первый, зато максимально душевный, бенефис Антона Лопаницына (Bo0oM) скоро на канале. Пока выпуск монтируется, подписывайтесь на ютуб, чтобы не пропустить его!
  • 🔥 16
  • 👍 4
  • ❤‍🔥 3
  • ❤ 1
  • 🥴 1
  • 👨‍💻 1
Post #273 1.96K
🖥 Рivoting может в пять раз ускорить процесс пентеста. Также, с помощью пивотинга можно снизить заметность своих действий и быть эффективнее в рамках проектов, где есть противостояние с SOC-ом заказчика. Об инструментах пивотинга и примерах их применения на проектах, читайте в новой статье на Cyber Media.
  • 🔥 11
  • ❤ 6
  • 👍 2
  • ❤‍🔥 1
  • 👎 1
  • 🥰 1
  • 🐳 1
Post #270 9.74K
Путь самурая исследователя на примере Павла Топоркова (Paul Axe) в новом выпуске подкаста Just Security.

Все что вы хотели, но боялись спросить: про поиск своих сильных сторон и вектора развития, про самые амбициозные цели и их достижение, про багхантинг, CTF-ы и сертификацию.
🍿Инджой!
YouTube Подкаст Just Security by Awillix #3. Путь исследователя. Путь исследователя на примере Павла Топоркова (Paul Axe) — независимый исследователь, докладчик на международных конференциях, участник одной из сильнейших мировых команд CTF, автор уязвимостей нулевого дня в таких известных продуктах как Siemens, Redis,…
  • 🔥 13
  • ❤‍🔥 5
  • ❤ 3
  • 👍 1
  • 👀 1
Post #269 2.09K
Скоро на нашем канале! Разговор с легендой кибербеза.
 
Независимый исследователь, докладчик на международных конференциях, участник одной из сильнейших мировых команд CTF, автор уязвимостей нулевого дня в таких известных продуктах как Siemens, Redis, OpenStack — Paul Axe. 

Павел рассказал про свои самые сложные проекты и как он находит темы для исследований, что его мотивирует и отчего наступает выгорание, почему игнорирует сертификацию и не считает себя багхантером, чем отличается ИБ в России и Китае, когда безопасников заменит искусственный интеллект, и что делать, чтобы стать таким же крутым, как Paul Axe!

Ставьте лайки, если ждете выпуск. Пишите вопросы в комментах, чтобы сделать продолжение👇
  • 🔥 24
  • 👍 7
  • ❤‍🔥 5
  • 🤯 2
  • 😍 2
  • 👨‍💻 2
Post #267 2.39K
Наш junior пентестер Кирилл (SidneyJob)
опубликовал статью на Хакер — «Курс на мисконфиги. Как поймать проблемный CORS на проде».

Там интересно рассказано, как работает технология SOP, которая защищает твой браузер от вредоносных скриптов. Разобраны основные виды мисконфигов и даны шпаргалки с разными случаями поведения CORS. В конце есть пример проверки работоспособности PoC.

Лайк, шэр, коммент! А Кирилла с дебютом 👏
  • ❤‍🔥 21
  • 👍 12
  • 🔥 4
  • ⚡ 1
Post #266 2.52K
Дорогие подписчики, спасибо что весь год баловали нас своим вниманием, мы это очень ценим! Поздравляем всех, кто делает этот мир чуточку безопаснее и желаем каждому больших успехов и новых побед в Новом году! 🎄☃️🥂

Вся команда Awillix 🐱
  • 🔥 15
  • ❤ 7
  • 👍 4
  • 😍 3
  • ☃ 1
  • ❤‍🔥 1
  • 🥰 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →