TGViewer
Channel Public Channel
Just Security

Just Security

@justsecurity

Про практическую кибербезопасность без воды и рекламы.

Авторы — awillix.ru 😼 одна из лучших offensive-компаний в России.

Pentest award — award.awillix.ru

Подкаст — https://www.youtube.com/@awillix_security

Контакт: @popsa_lizaa
Subscribers
3.63K
Photos
230
Videos
22
Links
215

Showing posts older than #153 · Back to latest

Older Posts 14 shown
Post #152 1.15K
Вчера на Security Summit Александр Герасимов CISO Awillix выступил с обзором Open Source продуктов для анализа защищенности инфраструктуры и приложений. Показал пример построения автоматизированного поиска уязвимостей и мониторинга. А затем собрал ИБ-экспертов на круглый стол, чтобы обсудить практические кейсы использования Open Source решений в разных компаниях.
⠀
В дискуссии участвовали:
⠀
— Вадим Гриценко — руководитель направления информационной безопасности, Московская Биржа;
— Михаил Лукьянов — главный специалист по информационной безопасности, Simple wine;
— Вячеслав Касимов — директор департамента информационной безопасности, Московский кредитный банк (Банк МКБ).
⠀
Получился крутой и продуктивный разговор, часть его нам удалось записать. Посмотреть можно тут — https://www.youtube.com/watch?v=tlr13NXj3Y8&t
⠀
Огромное спасибо экспертам за то, что щедро делились опытом и уделили время! Надеемся как-нибудь повторить :)
  • ❤‍🔥 3
  • 👍 3
  • 🍾 3
Post #151 1.43K
Итак, третий пост на тему идеального пентеста, настало время хейта! Каким НЕ ДОЛЖЕН быть пентест:
⠀
1. Есть целый класс так называемых «уязвимостей» вроде: «Support for SSL and/or Early TLS Protocols», «Secure Flag not set on Session Cookies» и прочее, что автоматически генерируют сканирующие движки. Если в отчете есть эти или подобные им уязвимости, то там также должны находится описания, которые поясняют:
— причину, по которым это было включено в отчет;
— описание того, как это вообще влияет на систему, в каких условиях и какая предполагается модель нарушителя.
⠀
Если этого нет, можно смело трактовать это, как формальную отписку. Исполнитель не потрудился примерить найденное к жизни и дать более глубокую оценку. Чаще всего просто «выплёвывают» в отчет простыню из автоматически сгенерированного текста.
⠀
2. Короткие формальные описания уязвимостей без пруфов и примеров эксплуатации бесполезны еще потому, что даже специалист не поймет сути баги, не сможет применить результат тестирования в своей работе. Что уж говорить про заказчика.
⠀
3. Отсутствие описанных рисков. Если заказчик не получает ответы на главные вопросы о том, что угрожает компании, смысл проекта теряется.
⠀
4. Нет подтверждения, что уязвимость существует, возможно исполнитель ее придумал. Качественный пентест предполагает максимально развернутую аргументацию на каждом этапе. Показаны найденные баги, прикреплена картинка, как пруф. Читающий может повторить действие с картинки.
⠀
5. Нет конкретных рекомендации. Например, понятно, что надо ограничить количество запросов, но как это сделать? Даже если заказчик не воспользуется рекомендациями, нужно показать пример, как это можно сделать в его случае.
⠀
❗️Мы собрали еще 10 таких критериев и назвали это — «Check up пентест-проектов». Если интересно посмотреть или самостоятельно продиагностировать себя и своих подрядчиков, ставьте «+» в комментарии и мы пришлем вам PDF.
⠀
#бенчмарк_пентеста
  • 👍 7
  • 🔥 2
  • 🍾 2
  • ❤‍🔥 1
Post #150 1.2K
👉 Рекомендации актуальные для любого проекта:
⠀
1. Весь отчет должен быть как ГОСТ: единый стиль изложения, рекомендации в одних падежах, пунктуация, описание рисунков, схем, таблиц. Так, чтобы всем было приятно на него смотреть, а содержание было предельно ясным.
⠀
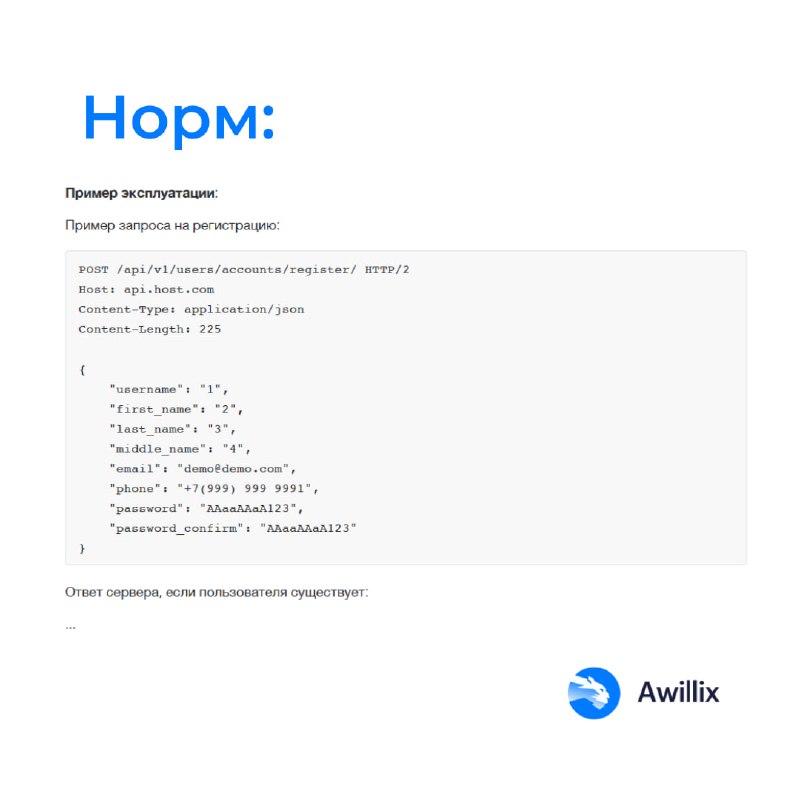
2. Детальное описание недостатков. Не просто общее описание, а для конкретных случаев: где нашли уязвимость, в каком параметре или модуле (на картинках приведен пример).
⠀
3. Примеры эксплуатации. Показаны найденные баги, прикреплена картинка, как пруф. Читающий может повторить действие с картинки. Также детальное описание процесса тестирования, ссылки на базы уязвимостей ФСТЭК России или техник MITRE.
⠀
4. Рекомендации также прописаны для конкретных случаев, описаны точечные советы, именно для того фреймворка, который использует заказчик. Нет двусмысленности.
⠀
5. Резюме работы с цифрами, рекомендациями и выводом.
⠀
6. Отчет оформлен на основе заданных заказчиком вопросов перед проектом. Затем идет то, что специалисты считают важным и релевантным. Если вопросов не было, то по иерархии критичности всех «находок».
⠀
👉 Как создать условия для качественного пентеста?
⠀
— Ограничивая охват работ или инструментарий исполнителя, заказчик сам себе ставит палки в колёса, получая отчёт, который не имеет никакого отношения к реальному состоянию защиты (при этом потратив время и заплатив деньги за услугу).
⠀
— Услугу оказывает компания, для которой этот вид работ профильный. Она имеет штат квалифицированных специалистов, которые понимают, как добиться результата. Непрофильная компания с большой долей вероятности отдаст заказ на аутсорс с неизвестным итоговым результатом.
⠀
В следующем посте расскажем про все красные флаги 🚩 в отчетах — признаки моветона, дилетантства и просто некачественной работы.
⠀
П.С. Мы не против показать товар лицом — выслать обезличенный пример нашего канонического отчета → по запросу в ЛС или почту, велкам.
⠀
#бенчмарк_пентеста
  • 🔥 2
  • 👍 1
Post #145 1.04K
В прошлом посте мы привели два примера рекомендаций, после которых заказчик тестирования делает вывод — да, хорошо поработали, ценю. Сегодня хочется взглянуть шире и выделить общие принципы хорошего пентеста и признаки качественного отчета.
  • 👍 4
  • 👎 1
Post #144 931
16 марта пройдет Security Summit — ежегодное мероприятие для профессионалов в области ИБ российского бизнеса.

Я выступлю с обзором Open Source продуктов для анализа защищенности инфраструктуры и приложений. Дам много практической пользы, а потом проведу круглый стол с экспертами на ту же тему.

Приходите!

📎Регистрация
security-summit.ru Конференция Security Summit, Март 2026 Информационная безопасность
  • 👍 4
Post #143 989

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • 👍 5
  • ❤ 3
  • ❤‍🔥 2
  • 👨‍💻 1
Post #141 1.26K
Опубликовали на Хакере историю одного пентеста.

Рассказали, как недостатки конфигурации STUN сервера позволили проникнуть во внутреннюю сеть, обойти средства защиты и проэксплуатировать Log4Shell. Как удалось захватить виртуальную инфраструктуру с помощью генерации сессии для SAML-аутентификации, продвинуться по сети и получить доменного администратора с помощью классической техники «Pass the hash».

Статья родилась по итогам проекта для крупной ИТ-компании. Мы оценили возможность проникновения во внутреннюю сеть из внешней и дали рекомендации по устранению уязвимостей. Развивая атаки во внутренней сети, СЗИ блокировали вредоносный трафик, но обойдя СЗИ и проэксплуатировав Log4Shell, удалось получить доступ к гипервизору и захватить виртуальную инфраструктуру. Сделать дамп памяти, получить доменную учетную запись, повысить свои привилегии и стать администратором домена.

Короткий вывод — уровень злоумышленника необходимый для захвата ИТ-инфраструктуры должен быть достаточно высоким. Заказчик увидел пробелы в своем процессе патч-менеджмента и промашки администраторов — они хранили пароли в открытом виде и переиспользовали их на разных сервисах.

Можно ли считать этот результат удовлетворительным? Как вообще оценивать результаты пентеста? — Вот, что об этом думают специалисты со стороны заказчика:

«В одном из проектов была уязвимая библиотека, которая имела достаточно высокий CVSS и, при этом, достаточно просто эксплуатировалась. PoC не было, но составить его было вполне можно — коллеги из Китая оставили очень хорошие описания к CVE, за недельку можно заиметь боевой образец. Однако мы знали, что, в силу дополнительных усилений с нашей стороны, эта уязвимость была неприменима.

Мы ждали отчет с кричащими тегами «CRITICAL». В отчете мы увидели эту библиотеку с маркером «LOW». Исполнители прекрасно понимали, как мы защитились, сами же описали причину, по которым эта уязвимость не может быть проэксплуатирована и корректно подсветили факт того, что библиотека является уязвимой и её следует обновить, когда появится патч.

После такого понимаешь:

1) Твоё временное решение проблемы с уязвимостью в компоненте является компетентным — сторонняя команда пришла к тому же выводу.

2) Исполнитель не просто использовал какие-то анализаторы, но осмыслил происходящее, проанализировал потоки данных, сопоставлял логику уязвимости и бизнес-процессы. Получив такое, хочется верить, что он был настолько же дотошен и в других параметрах оценки».

В следующем посте расскажем другие критерии хорошего аудита. Стей Тюнд 🙌

#бенчмарк_пентеста
  • ❤‍🔥 3
  • 👍 2
  • 🍾 1
Post #140 1.01K
Собрали самые распространенные стереотипы о пентестерах, исходящие от обычных людей, молодых специалистов и бизнеса. Попробовали опровергнуть их (без цензуры).

Посмотрите жиза или нет?

📎 Ссылка на статью на Хабре
  • 🔥 4
  • ❤‍🔥 1
Post #139 1.3K
Продолжаем изучение темы моделирования угроз в разрезе SSDLC. Сегодня речь пойдет о методологиях STRIDE, DREAD и применения их на практике.

👉 Лонгрид

👉 Предыдущий пост на эту тему

Делитесь в комментариях, как вы моделируете угрозы, используете ли какие-то фреймворки или инструменты для этого?
Telegraph Методологии моделирования угроз в разрезе SSDLC STRIDE Методология разработана в 1999 году, была направлена на идентификацию потенциальных уязвимостей и угроз в зависимости от используемых типов атак и злоумышленников. Spoofing — подмена, угроза реализуется, когда злоумышленник выдает себя за легитимного…
  • 👍 1
Post #138 1.54K
Что бы почитать реально полезного?
⠀
Всем, кто хочет стать редтимером, советуем прочитать книгу Питера Кима «The Hacker Playbook: Practical Guide To Penetration Testing». Автор описывает, как работают такие специалисты, какие средства они используют при взломах и многое другое.
⠀
Блютимерам советуем прочитать прекрасную книгу «Компьютерные сети» Эндрю Таненбаума (чем свежее издание, тем лучше). Разобраться в устройстве Windows и Linux помогут две книги: «Внутреннее устройство Windows. Седьмое издание» Марка Руссиновича и «Внутреннее устройство Linux» Уорда Брайана. Также советую почитать про исследования Malware.
⠀
Блютимерам в идеале надо знать, что такое RFC, какие есть основные сетевые протоколы (FTP, HTTP, SSL, DNS, SSH). На изучение всего этого потребуется минимум полгода.
⠀
Еще несколько классных книг:
⠀
Hacking: The Art of Exploitation
RTFM: Red Team Field Manual
PTFM: Purple Team Field Manual
Red Team Development and Operations: A practical guide
Blue Team Field Manual (BTFM)
⠀
Книги, которые позволяют на базовом уровне понять, что примерно происходит в компьютерах и зачем вообще ИБ в этих процессах. Лучше читать именно в этой последовательности, чтобы понимать мотивацию каждого следующего уровня:
⠀
1.Heather Adkins, Betsy Beyer — Building Secure and Reliable Systems
2. Nu1L Team — Handbook for CTFers
3. MDSec Active Breach — Adversary Simulation and Red Team Tactics
4. Денис Юричев — RE4B
5. The Fuzzing Book — The Fuzzing Book
  • 👍 9
Post #137 1.17K
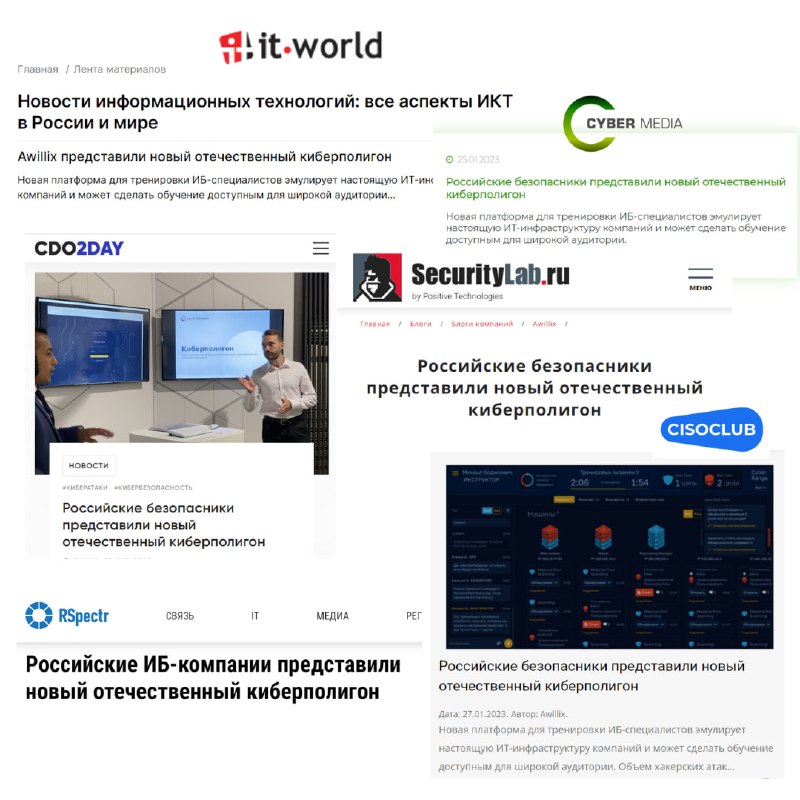
У нас супер-новость! Разработка киберполигона завершена и теперь можно рассказывать подробности 👏
⠀
Киберполигон — это платформа для тренировки специалистов кибербезопасности. На ней можно учиться атаковать и защищать ИТ-активы компаний. Это безопасный способ практиковать навыки, чтобы успешнее отражать атаки в реальной жизни.
⠀
Сама платформа — это экспертиза наших специалистов, выраженная в скриптах, шаблонах и подготовленных заранее сценариях атак. Для пользователей это веб-интерфейс, в котором они регистрируются и подключаются, к созданному для тренировки виртуальному рабочему месту. Инфраструктуру можно взламывать без ограничений, не боясь испортить или нарушить непрерывность бизнес-процессов.
⠀
В системе есть скрипты для защиты и для атаки. Тренировать можно и те и другие навыки, как в одиночку, так и в команде.
⠀
Это на 100% отечественный продукт с использованием Open source и собственных уникальных наработок. Мы уже провели апробацию полигона на студентах университета и удостоверились в работоспособности и эффективности решения.

Результат получился более доступным для использования, в сравнении с аналогами. Запустить учения можно быстро, нажатием одной кнопки. Платформу можно масштабировать и сделать процесс обучения специалистов более доступным и массовым.

📎Ссылка на новость
  • 🔥 8
  • 👍 4
  • ❤‍🔥 2
  • 👨‍💻 1
Post #136 990
Сегодня речь пойдет об этапе «Моделирование угроз в цикле SSDLC».

Моделирование угроз в рамках SSDLC — это метод анализа приложения с точки зрения дизайна/архитектуры для поиска уязвимостей и других недостатков без запуска самого сервиса.

Допустим приложение все еще находится на стадии проектирования, код ещё не написан, но мы уже сейчас можем выполнить моделирование угроз, как чаще всего и делают. Таким образом команда безопасности может подсветить возможные атаки еще до реализации ПО.

Далее по ссылке ☝️
Telegraph TM SSDLC P1 Intro Моделирование угроз в рамках SSDLC — это метод анализа приложения с точки зрения дизайна/архитектуры для поиска уязвимостей и других недостатков без запуска самого сервиса. Допустим приложение все еще находится на стадии проектирования, код ещё не написан…
  • 👍 2
  • 🌚 2
  • 👨‍💻 2
  • ❤ 1
  • ❤‍🔥 1
Post #135 1.21K
Just Security Вы с командой когда-нибудь сваливали из офиса на три дня, ради того, чтобы коллега мог сосредоточенно пройти испытание? Или обряд посвящения в продвинутые пентестеры длиной в 72 часа) Можно поздравить нашего пентестера Игоря Ландырева с успешно пройденным…
Этот пост спровоцировал развернутое интервью на тему: «Технохардкор» – это лучший формат обучения для пентестера.

Все об особенностях получения Offensive Security Experienced Penetration Tester от Offensive Security, и пользе от сертификации для специалиста по информационной безопасности.

Кому интересна тема, заглядывайте :)
  • 👍 4
Post #125 1.34K
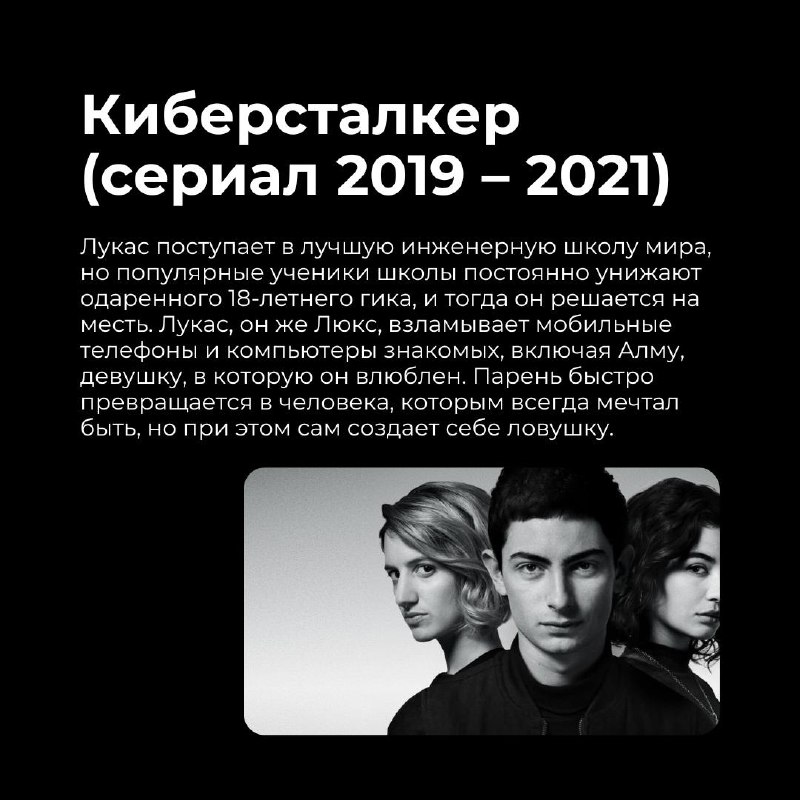
Всем, кто хочет продлить вайб новогодних каникул посвящается — подборка фильмов и сериалов про хакеров. Можно дальше лежать и смотреть киношки, мотивируя это тем, что они связаны с работой. Инджой!
  • 🔥 7
  • 👍 3
  • ❤‍🔥 2
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →