
🏴☠️ Тёмная сторона SEO и Web-разработки: Subdomain Takeover (Угон поддоменов)
Продолжаем разбирать изящные и жесткие схемы. Сегодня поговорим об уязвимости, из-за которой DevOps-инженеры и разработчики седеют, а Black Hat SEO-шники строят на ней самые мощные и неубиваемые PBN (Private Blog Networks) с DR 90+.
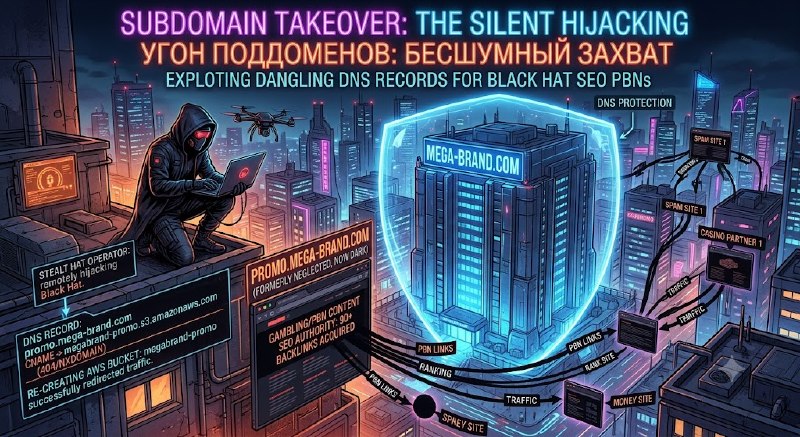
Тема: Subdomain Takeover через "брошенные" DNS-записи (Dangling CNAMEs). Это ситуация, когда вы получаете полный контроль над поддоменом чужого трастового сайта, не написав ни строчки вредоносного кода и никого не взламывая.
1. Механика угона (Как это работает)
Суть ошибки разработчиков: Компании часто используют сторонние сервисы для блогов, лендингов или техподдержки (AWS S3, GitHub Pages, Zendesk, Tumblr, Shopify). Чтобы привязать сервис к своему домену, сисадмин создает в DNS запись:
promo.mega-brand.com CNAME -> megabrand-promo.s3.amazonaws.comПроходит год. Промо-акция заканчивается. Разработчик заходит в AWS и удаляет бакет
megabrand-promo, чтобы не платить за него. Но забывает удалить CNAME-запись из настроек DNS регистратора.Что делает Black Hat SEO:
С помощью автоматизированных скриптов (например, Sublist3r, Aquatone или DNSReaper) спамер сканирует тысячи трастовых доменов на наличие "мертвых" CNAME-записей (отдающих ошибку 404/NXDOMAIN).
Находит ту самую брошенную запись
promo.mega-brand.com.Идет в AWS и создает новый бакет с точно таким же названием —
megabrand-promo.Заливает туда свой HTML-код с дорвеем, казино-партнеркой или ссылками на свои проекты.
Бинго! Теперь при переходе на
promo.mega-brand.com открывается сайт спамера.2. Зачем это SEO-шникам? (Профит)
Паразитирование на трасте (Parasite SEO): Поддомен наследует огромный авторитет (Domain Authority) основного сайта. Статьи, опубликованные на таком угнанном поддомене, залетают в ТОП Google за считанные часы без всякой песочницы.
Идеальный Linkbuilding: Ссылки с таких доменов имеют колоссальный вес. Black Hat специалисты создают целые сетки таких поддоменов (взятых у корпораций, университетов, криптобирж) и продают ссылки с них за огромные деньги.
Скрытность: Основной сайт работает как часы, антивирусы молчат, сканеры на малварь ничего не видят, потому что физически файлы лежат на легитимном сервере AWS/GitHub/Zendesk, принадлежащем спамеру.
🛠 Как защититься (Инструкция для Web-разработчиков и DevOps)
Эта проблема — классический пример рассинхронизации между отделами маркетинга и разработки. Чтобы ваш корпоративный домен не стал рекламировать виагру:
Строгий порядок удаления (Lifecycle Management): Сначала удаляем CNAME-запись в Cloudflare/Route53/Bind. Только потом удаляем сам ресурс (бакет, приложение на Heroku, аккаунт в Zendesk).
Аудит DNS-зоны (DNS Hygiene): Возьмите за правило раз в квартал выгружать все CNAME-записи и пропинговывать их конечные точки. Если конечная точка отдает
404 Not Found или NXDOMAIN (но сервис существует) — немедленно сносите запись.Использование верификации: Современные платформы предлагают привязывать домены не только через CNAME, но и через TXT-запись с уникальным токеном. Используйте эту возможность везде, где она есть.
Резюме для профи: Для SEO-специалиста аудит "брошенных" поддоменов клиента — это возможность предотвратить катастрофу. Если Google наложит ручные санкции за спам на угнанном поддомене, под удар (пессимизацию) может попасть весь хост. Прогоняйте домены крупных клиентов через поиск висячих CNAME-записей еще на этапе первичного технического аудита.