TGViewer
Java Java @java_sup · 1.49K subscribers
Post #486 737
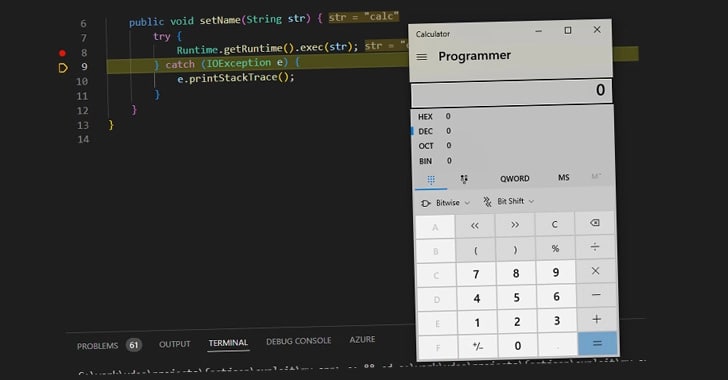
В популярной библиотеке Fastjson сообщается об уязвимости RCE высокого уровня опасности
________________________________

Исследователи кибербезопасности подробно описали недавно исправленную серьезную уязвимость безопасности в популярной библиотеке Fastjson , которая потенциально может быть использована для удаленного выполнения кода.
Отслеживаемая как CVE-2022-25845 (оценка CVSS: 8,1), проблема связана со случаем десериализации ненадежных данных в поддерживаемой функции под названием «AutoType». Он был исправлен мейнтейнерами проекта в версии 1.2.83, выпущенной 23 мая 2022 года.
«Эта уязвимость затрагивает все Java-приложения, использующие Fastjson версии 1.2.80 или более ранней и передающие данные, контролируемые пользователем, в API-интерфейсы JSON.parse или JSON.parseObject без указания конкретного класса для десериализации», — сказал Урия Явниели из JFrog.

https://shly.link/MCCUX
More from @java_sup
  1. Apr 12, 2026В эпоху искусственного интеллекта Java актуальна как никогда Мощный, масштабируемый, надеж…
  2. Aug 6, 2025Объектно-ориентированные шаблоны проектирования на Java https://www.freecodecamp.org/news/…
  3. Aug 1, 2025Подробный обзор Spring Boot | Как он упрощает приложения Java и микросервисы https://www.y…
  4. Aug 1, 2025Практическое руководство по RecordBuilder на Java https://www.baeldung.com/java-recordbuil…
  5. Aug 1, 2025Переосмысление чистого кода Чистый код — это не выбор стиля, а образ мышления. В этой стат…
  6. Jun 12, 2025В этом уроке мы рассмотрим, как авторизовать запросы для определенных URL-адресов и методо…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →