TGViewer
IUT SBISC IUT SBISC @iutsbisc1 · 89 subscribers
Post #25 115
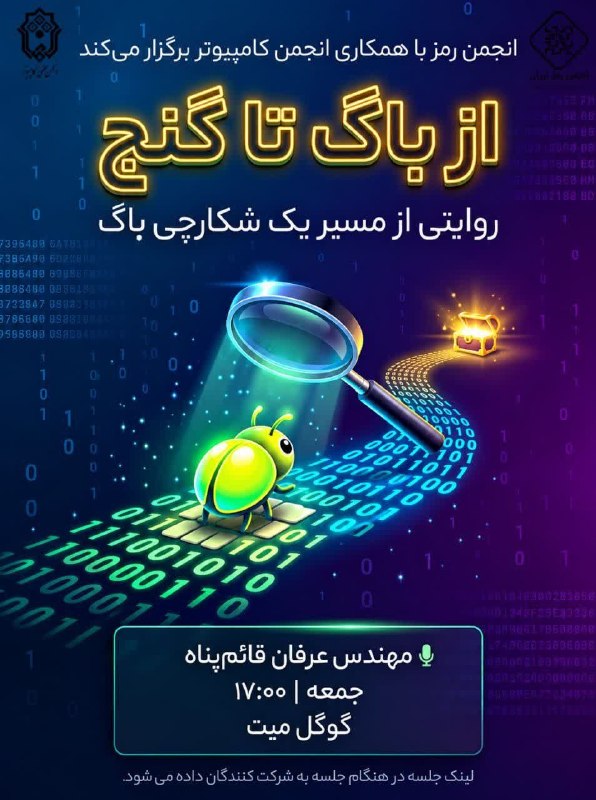
🐛 از باگ تا گنج؛ روایتی از مسیر یک شکارچی باگ

باگ‌بانتی (Bug Bounty) دقیقاً چیست؟
چطور شرکت‌ها از متخصصان امنیت برای پیدا کردن آسیب‌پذیری‌های محصولاتشان استفاده می‌کنند؟

در این جلسه با مسیر Bug Bounty بیشتر آشنا می‌شویم و درباره موضوعاتی مثل:
🔹مبحث Bug Bounty چیست و چگونه کار می‌کند؟
🔹 یک شکارچی باگ چه کاری انجام می‌دهد؟
🔹 بازار کار و فرصت‌های این حوزه چگونه است؟
🔹 برای ورود به این مسیر باید از کجا شروع کرد؟
🔹 چه مهارت‌هایی برای Bug Bounty لازم است؟

اگر به امنیت، هک و تست نفوذ علاقه‌مندی یا می‌خواهی با یکی از مسیرهای جذاب دنیای امنیت بیشتر آشنا شوی، این جلسه می‌تواند شروع خوبی برای شما باشد. 🔐
🎙 ارائه‌دهنده: مهندس عرفان قائم‌پناه
🗓 جمعه | ۱۷:۰۰
💻 گوگل میت
شاید چیزی که امروز فقط یک باگ به نظر می‌رسد، شروع یک مسیر حرفه‌ای باشد. 🔎💰
⚠️ ظرفیت این جلسه محدود است.

برای شرکت در جلسه، حتماً از طریق Google Form ثبت‌نام کنید.
📋 فرم ثبت‌نام:
https://forms.gle/zxHu4ihTgG4iTj2WA

📌 لینک ورود به جلسه برای افرادی که ثبت‌نام کرده‌اند ارسال خواهد شد.

@IUTSBISC1
  • ❤ 3
  • 👍 2
More from @iutsbisc1
  1. Jul 31, 2026🔔 شاخه دانشجویی انجمن رمز ایران در دانشگاه صنعتی شریف با همکاری مرکز آپا شریف برگزار می‌ک…
  2. Feb 23, 2026بسمه‌تعالی با سلام و احترام حضور اعضای محترم انجمن رمز ایران با گسترش زیرساخت‌های توزیع‌شد…
  3. Feb 8, 2026کسب مهارت‌های آینده‌ساز در کارگاه‌های تخصصی کنفرانس کاربرد هوش مصنوعی در نظم و امنیت با تأ…
  4. Jan 1, 2026*فراخوان اول مقالات بیست‌ و سومین کنفرانس بین‌المللی انجمن رمز ایران در امنیت اطلاعات و رم…
  5. Dec 23, 2025دانلود ابزارهای دوره تحلیل بدافزار در لینک های زیر https://filebin.net/nwyzis9em11etlyg/ ل…
  6. Dec 23, 2025🔐 چگونه عضو انجمن رمز دانشگاه شویم؟ اگر به دنیای امنیت، رمزنگاری و فناوری‌های نوین علاقه‌…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →