🆕 Трек «Application Security: как безопасность приложений меняет правила игры»
➡️ «Эволюция Application Security: правильной ли дорогой идем, товарищи?»
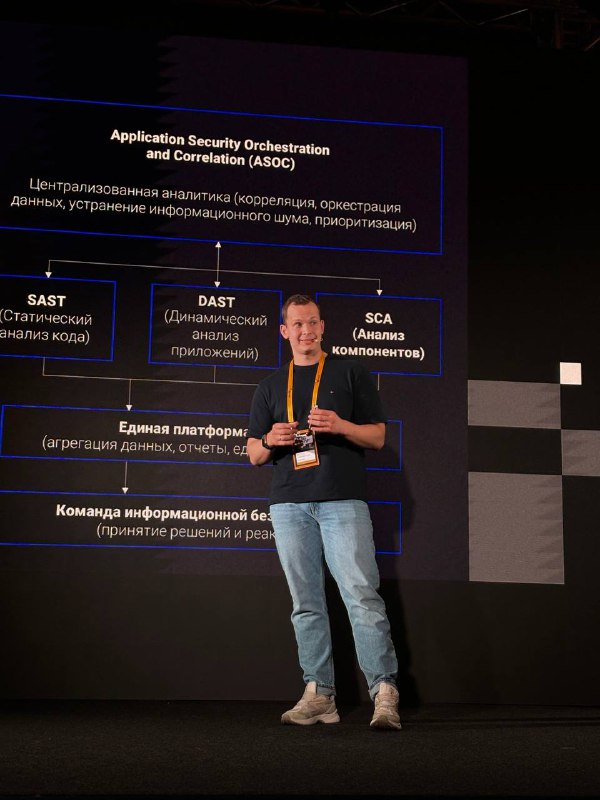
Сегодня многие специалисты смотрят в сторону ASOC и ASPM. Эти технологии становятся естественным продолжением концепции безопасности приложений и подхода DevSecOps.
Однако возникают важные вопросы:
– Насколько эффективно работают существующие методы агрегирования и корреляции данных от разных инструментов и практик? – Хватает ли им для этого качества данных? – Не превратится ли «снежный ком» из False Negative и False Positive в мощную лавину, способную снести все на своем пути?
О практике подготовки данных рассказывает Антон Михайлов, Product Owner SASTAV.
➡️«Как повысить уровень защищенности с использованием автоматической симуляции хакерских техник?»
Думаете, что знаете, как действуют хакеры?
Максим Пятаков, заместитель генерального директора CtrlHack, в своем докладе объяснит, для чего нужно понимать траекторию движения хакеров в инфраструктуре.
– Что, если симулировать действия злоумышленника, чтобы посмотреть, как себя поведет ваша инфраструктура? – Как симуляции помогают в развитии правил детектирования хакерских техник?
На примерах реальных кейсов эксперт ответит на эти вопросы.
🆕 Трек «Application Security: как безопасность приложений меняет правила игры»
➡️ «ASPM в цифрах или почему без помощи ИИ не обойтись»
90% ложных срабатываний — это цифры, которые парализуют работу. Но 52% из них можно отсеять уже сейчас — с помощью ML и простых правил.
Антон Башарин, директор продукта AppSec.Hub в AppSec Solutions, в своем докладе расскажет, как развивается ASPM:
– Почему переход к LLM и RL — следующий шаг для масштабирования анализа – Как не утонуть в растущем потоке уязвимостей – Почему ASPM без ИИ не сможет существовать
➡️ «Препарирование подрядчиков: как хакеры используют слабое звено в цепочке поставок»
Алексей Томилов, технический директор RebrandyCo, рассмотрит:
– Как злоумышленники находят уязвимые тестовые контуры – Почему подрядчики часто становятся точкой входа в инфраструктуру Заказчика – Что именно «утекает» из инфраструктуры, и как это вовремя обнаружить – Как выстроить защиту на уровне цепочек поставок
На примерах из практики FINDLER EASM Алексей объяснит, как даже крупные организации теряют контроль над данными из-за слабых звеньев.
🆕 Трек «Application Security: как безопасность приложений меняет правила игры»
➡️ «ИИнновации в безопасной разработке: как атакуют и спасают разработчика»
Атаки, основанные на манипуляциях с зависимостями в SDLC, сегодня входят в число главных вызовов кибербезопасности. Исследование выявило более тысячи скомпрометированных репозиториев — результат, который заставляет задуматься.
Денис Макрушин, директор по продуктам безопасной разработки Yandex, расскажет о нетривиальных векторах атак, тактиках злоумышленников и том, как современные технологии, включая LLM, меняют правила игры в безопасной разработке.
➡️«F6 Managed XDR против атак через партнёров: как EternalBlue изменил ландшафт угроз»
Старый добрый EternalBlue все еще используется, а слабозащищенные каналы взаимодействия — точка риска.
Роман Черенков, старший пресейл-инженер F6 покажет, как F6 Managed XDR помогает выстроить защиту даже при сложной структуре взаимодействий и непрямых векторах угроз.
🆕 Трек «Application Security: как безопасность приложений меняет правила игры»
➡️«Shift Left «на максималках» или как недорого повысить качество кода»
Что, если у вас уже есть все, чтобы проверять безопасность кода — но вы этим не пользуетесь?
Игорь Арефьев, DevSecOps Head ОТП Банка, расскажет, как превратить Pull Request в первую точку контроля — с автоматизацией процесса всех возможных типов статического анализа кода, Merge Check и полной интеграцией в CI/CD пайплайн.
Разберемся: – Как собрать Quality Gate в самом начале пайплайна – Как исключить ручной труд из анализа кода – Как внедрить отчёты по безопасности так, чтобы Dev, Sec и Ops работали в унисон – Как не перегрузить разработчиков, но при этом эффективно вовлечь их в обеспечение безопасности
➡️«Контроль в эпоху AI: безопасность начинается с процессов, а не с фильтрации»
ИИ-системы растут быстрее, чем успевают появляться стандарты их защиты.
Андрей Лагоденко, CISO Домклик, уже рассказывает про реальные риски, возникающие на разных этапах жизненного цикла LLM и других моделей.
В центре внимания — ключевые аспекты безопасности AI-инфраструктуры с акцентом на роль AI-gateway как основной точки контроля, фильтрации и аудита взаимодействий.
💬Задавайте свои вопросы комментариях — передадим их спикеру!
➡️«Практический опыт внедрения NGFW для крупных корпоративных сетей»
Когда компании переходят от теории к практике, появляется самое ценное — опыт. Особенно если речь идет о внедрении решений уровня NGFW в больших корпоративных сетях.
Дмитрий Хомутов, директор Ideco, расскажет: – Как выстраивалась архитектура отказоустойчивости и резервирования – Как была реализована модель ZTNA – Как происходила миграция с зарубежных решений
В докладе — обзор экосистемы Ideco и ее ключевых возможностей, а также кейсы, где NGFW уже доказывает свою эффективность.
🆕 Трек «Application Security: как безопасность приложений меняет правила игры»
➡️«Спасибо, что поделились своим кодом (и уязвимостями): митигация рисков цепочек поставок»
Что может скрываться за open source-зависимостями и сторонним кодом? Увы, не только удобство и экономия времени, но и уязвимости — иногда масштабные.
Прямо сейчас Евгений Тодышев, руководитель направления безопасной разработки УЦСБ, в своем докладе разложит по полочкам существующие угрозы и способы их митигации — от внешней разработки до встраивания OSS-библиотек и ПО без доступа к исходному коду. На примере атаки на Codecov покажет, как можно (и нужно) действовать.
💬Все вопросы к Евгению вы можете задать в комментариях под этим постом.
В зале №1 стартует трек «Application Security: как безопасность приложений меняет правила игры», а в зале №2 продолжается трек «Архитектура цифровой устойчивости».