Если коротко, облака не становятся проще по деньгам — они становятся более гибкими, но считать их нужно внимательнее.
📁 В российских реалиях это особенно заметно: стоимость инфраструктуры давно перестала быть ценой за виртуалку. Сегодня итоговый счет складывается из множества компонентов, и без понимания этой структуры легко недооценить затраты.
Особое внимание теперь нужно уделять исходящему трафику и операциям с данными. Во всех крупных российских облаках эти параметры тарифицируются отдельно, и именно они чаще всего становятся причиной перерасхода.
🔍 Что это означает на практике? Изначально дешевое решение может заметно подорожать, если у вас много скачиваний, интеграций или если архивные данные начинают активно использоваться.
🧮 В 2026 году главный вопрос к облаку звучит так: из чего будет состоять счет?
Считать нужно всю модель целиком: вычисления, хранение, резервные копии, трафик, отказоустойчивость и запас под рост. Без этого почти гарантирован неприятный сюрприз в конце месяца.
📂 Рабочая и тестовая среды: чем плоха разработка прямо в бою
Когда одна и та же система одновременно и рабочая, и тестовая, любая правка сразу бьет по реальным пользователям и данным. Неудачное обновление – и ложится система управления взаимоотношениями с клиентами, ломается интеграция, пропадают заявки или часть данных. Итог знакомый: ночные фиксы, нервы и простой бизнеса.
Без разделения сред изменения нормально не проверяются. Это понятно: разработчики боятся трогать систему, админы просят обновлять только в определенное время, а бизнес слышит, что любая доработка – это риск. В такой схеме компания либо тормозит развитие, либо регулярно ловит аварии после небольших изменений.
🗃 Минимально здоровая схема даже для небольшой компании такая:
Среда разработки (DEV) — для разработки, Тестовая среда (TEST) — для проверки, Рабочая среда (PROD) — только для боевой работы.
Это не значит три дорогих одинаковых контура: DEV и TEST можно делать легче, с меньшими ресурсами и копиями данных.
📌 Если коротко: разработка в PROD почти всегда приводит к простоям, потерям данных и авральным исправлениям. Разделение сред – это базовая ИТ-гигиена, которая позволяет развивать систему без риска уронить бизнес.
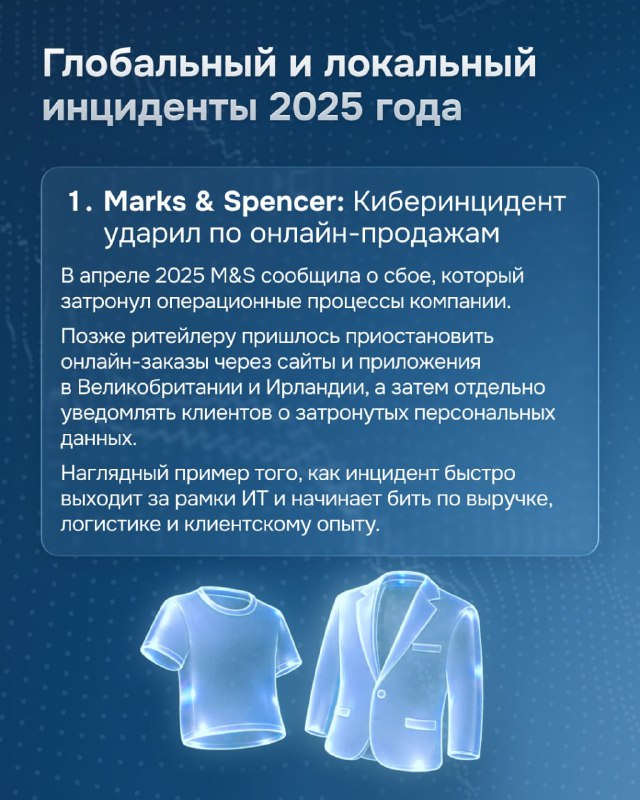
Сегодня собрали инциденты 2025 года, которые хорошо показали: ИТ-сбой сегодня мгновенно становится бизнес-кризисом.
🔦 Что объединяет оба кейса?
Бизнес страдает не в момент атаки как таковой, а в момент, когда оказывается, что без конкретных систем нельзя продавать, обслуживать клиентов и просто работать.
Поэтому главный вопрос бизнеса в 2026 году стоит так: Что у нас остановится первым и как быстро мы это поднимем?
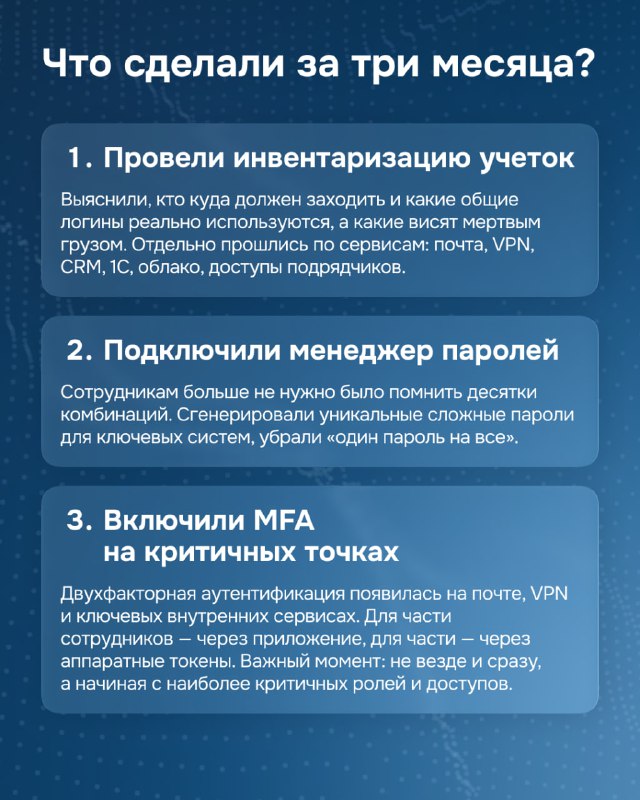
🔍 Кейс из практики: как порядок с паролями и MFA за 3 месяца закрыл 70% инцидентов в офисе
Приветствую! На связи Анатолий Бовсуновский.
🎙 Сегодня рассмотрим кейс из практики, где все начиналось как у многих: общие учетные записи вроде admin@company, пароли в экселе, доступы, выданные временно всему отделу сразу и подозрительные входы из неизвестного региона.
Формальных утечек не было, но ИТ-служба жила в постоянном стрессе и ручной раздаче новых паролей.
За три месяца мы навели порядок с учетками, паролями и MFA - и закрыли большую часть инцидентов еще на входе.
⚡️В карточках разобрали по шагам, что именно сделали и как это повлияло на безопасность и жизнь ИТ-команды.
💻 Теневой сектор ИТ: какие сервисы уже подключили ваши сотрудники без ведома ИТ
Во многих компаниях инфраструктура формально под контролем, однако параллельно отделы сами подключают сторонние сервисы: личные таблицы, облачные диски, чаты. Это и есть Теневой сектор ИТ - рабочие инструменты, которые живут вне поля зрения ИТ и безопасности. 🔦 Главная проблема здесь в рисках. В таких сервисах часто оказываются клиентские базы, договоры, бюджеты и персональные данные. Доступы никак не управляются, резервное копирование отсутствует, условия обработки данных не проверялись. В случае утечки или блокировки сервиса отвечает все равно компания, даже если данные лежали в личной табличке менеджера.
🔑 Кроме ИБ страдает управляемость. Часть процессов ведется в официальных системах, часть - в сторонних сервисах. Нельзя собрать полную картину, сложно подменить ушедшего сотрудника, любая интеграция или миграция внезапно упирается в десяток неизвестных до этого инструментов.
Рабочий подход начинается с инвентаризации:
Через руководителей отделов и анализ трафика определите, какие внешние сервисы реально используются. Затем разделите их по риску: критичные (данные клиентов, деньги, ПДн), важные, вспомогательные. Критичные либо переводятся в контролируемый контур (договор, настройки ИБ, корпоративный доступ), либо заменяются, для остального задаются правила использования.
Параллельно нужно дать официальный список инструментов: где хранить файлы? В чем вести задачи? Какие облака и мессенджеры допустимы?
Следующий шаги выглядят просто: выбрать понятный канал, через который можно запросить новый сервис (зачем, какие данные, кому нужен доступ), и быстрая реакция ИТ/ИБ с оценкой риска и альтернативами. Плюс регулярный пересмотр активных сервисов и доступов.
Так инициатива сотрудников не исчезает, при этом перестает создавать серую зону, где бизнес уже несет ответственность, но не управляет ни данными, ни инструментами.
🔗 Подрядчики, фрилансеры и временные доступы: какие требования законодательства
Почти в любой компании есть внешние разработчики, интеграторы, маркетологи, консультанты. Всем им рано или поздно нужен доступ в ваши системы, облака и рекламные кабинеты. Формально это просто временный доступ для задачи, по факту – полноценный элемент вашей ИБ и зона ответственности по закону.
🗄 Какой тут главный принцип?
Если подрядчик имеет доступ к вашим данным и системам, регулятор будет смотреть на него как на часть вашего контура. Особенно если там есть персональные данные, коммерческая тайна или критичная инфраструктура.
Поэтому нескончаемые истории, которые начинаются с «вот логин и пароль, потом поменяем», - это нарушение базовых требований.
С 1 марта для компаний с критическими информационными инфраструктурами (КИИ — это ИТ-системы, от которых напрямую зависят услуги связи, банки, транспорт, энергетика, госсервисы и другая жизненно важная инфраструктура) ужесточились правила.
Регулятор смотрит не только на то, какие у вас стоят системы, но и кто за них отвечает, как работает подрядчик, есть ли регламенты, резервирование и понятный порядок действий при инциденте.
🔍 В карточках мы собрали, что изменилось и какие вопросы нужно задавать ИТ-партнеру, чтобы не остаться один на один с проверками и последствиями.