
На GitHub обнаружили более 17 600 репозиториев с вирусами
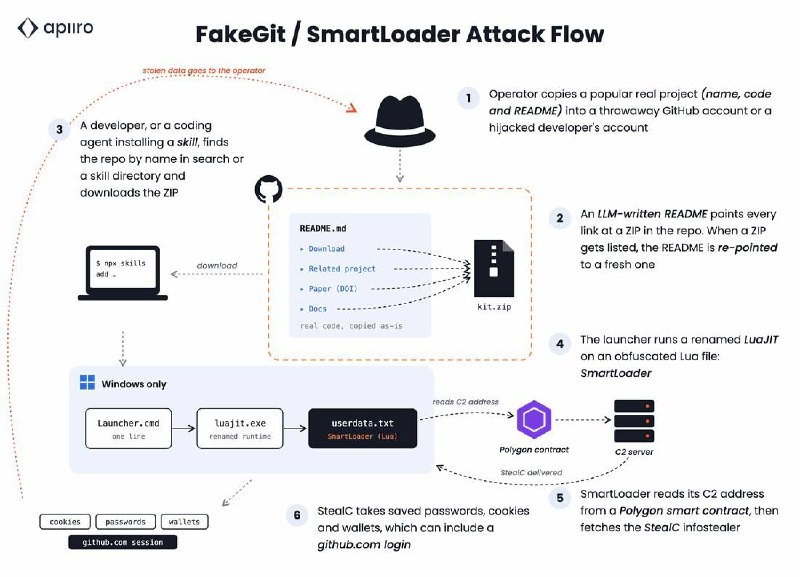
Исследователи кибербезопасности Apiiro выявили кампанию Fakegit, в рамках которой хакеры маскируют вредоносные файлы под обычные open-source-проекты. В начале октября за 34 часа более 13 000 репозиториев начали распространять вирус SmartLoader через ZIP-архивы. Сейчас число таких проектов превысило 17 600.
Схема простая: злоумышленники копируют популярные репозитории, создают форки с похожими названиями и описаниями, а затем подменяют ссылки в README на вредоносные файлы. В них могут находиться SmartLoader и StealC - стилер, который крадёт пароли и данные браузерных сессий.
Чтобы запутать пользователей, хакеры смешивают безопасные и заражённые версии, публикуют вредоносы во вложениях к обсуждениям и создают цепочки форков. Многие опасные репозитории всё ещё доступны.
Перед скачиванием кода проверяйте источник и ссылки в README. Даже знакомое название проекта не гарантирует безопасность.
Post #10173
2.09K
- 😱 9
- ❤ 2
- 😁 2
- 👍 1
- 😨 1